
ISO 27001 是什麼?2022 版條文、93 項控制措施與認證流程一次看懂
ISO 27001 是什麼?它是一套可被第三方查核的管理系統標準,不是資安產品採購清單。現行版本為 ISO/IEC 27001:2022,附錄 A 的 93 項控制措施分為組織 37、人員 8、實體 14、技術 34 四大主題,2013 年版的轉換期已於 2025 年 10 月 31 日截止。本文寫清條文第 4~10 章的要求、SoA 的角色、第三方驗證的六個階段與 3 年證書週期,以及真正該先做的三件導入工作;我們是 ISO 輔導顧問,與驗證機構合作、協助安排驗證,不發證。
ISO 27001 是一套國際標準,規定組織怎麼建立、運作、維持與改進資訊安全管理系統(Information Security Management System,ISMS)。防火牆買哪一台,它不管;它管的是把資訊安全的責任、流程、風險判斷與紀錄,變成一組可以對內稽核、也可以讓外部驗證機構查核的制度。現行版本是 ISO/IEC 27001:2022,2022 年 10 月發布,前一版為 2013 年版。
會問這個問題的人,多半已經被要求了:客戶的供應商評鑑表多了一欄、投標文件要檢附資訊安全管理驗證,或者總部要你交代資料放在哪裡、誰有權限。這三種情況要的都是同一件事:一套說得清楚、查得出來的管理制度。再多設備也換不到。
ISO 27001 是什麼 重點搶先看
這一頁把「ISO 27001 是什麼」講成可以動手的東西:它管什麼、2022 版改在哪、認證六階段,以及導入該從哪裡開始。它是管理制度,不是資安產品採購清單,這一點先放在心裡。
- 它要求把資訊安全的責任、流程、風險判斷與紀錄,變成可以對內稽核、也可以被外部查核的日常。
- 驗證機構在現場只確認一件事:你寫的、你做的、你留下的紀錄對不對得起來。
- 被驗證的是管理系統有沒有滿足 27001,27002 只是實作指引,照抄一遍不算數。
- 順序上是先定 ISMS 範圍、盤點資訊與流程、做風險評鑑寫出 SoA,最後才談程序書;反過來做,文件遲早要重寫。
- 六階段裡前四階段是組織自己的功課,第五階段起才由第三方 CB 稽核;證書 3 年、每年監督稽核、第 3 年再驗證。
ISO 27001 是什麼:一套管資訊安全的管理系統
ISO 27001 屬於「要求事項(requirements)」標準,它要做的事其實很單純:把資訊安全從「靠人記得」變成有負責人、有流程、有紀錄、可以被查核的日常運作。資安產品是達成控制目標的手段之一,但標準要求你先判斷風險,再決定用什麼手段。順序顛倒,買得再多也對不上條文。
標準全名(中文)為「資訊安全、網宇安全及隱私保護-資訊安全管理系統-要求事項」。名稱裡「管理系統」四個字是重點,要求的是一組互相扣合的活動,不是一份文件。這類管理系統標準常見的運作邏輯是 PDCA(Plan-Do-Check-Act,規劃-執行-檢查-行動):規劃風險處理與控制措施、照著做並留下紀錄、用內部稽核與管理審查檢查、再針對落差修正。
驗證機構在現場看的,就是這條線有沒有斷:你寫的、你做的、你留下的紀錄,三者對不對得起來。
ISO 27001 與 ISO 27002 差在哪
ISO/IEC 27001 是可以被驗證的「要求事項」標準。ISO/IEC 27002:2022 則是控制措施的「實作指引」,說明某項控制措施通常怎麼做,本身不是驗證依據。被驗證的是管理系統有沒有滿足 27001 的要求,把 27002 照抄一遍不算數。
兩份要一起用。寫適用性聲明(Statement of Applicability,SoA)與程序時,27002 幫你判斷怎麼落地;稽核被問「有沒有做到」,答案要回到 27001 條文。
2022 年版把 114 項整併成 93 項
2022 年版的關鍵數字只有一組:附錄 A(Annex A)控制措施由 2013 年版的 114 項減為 93 項,並改以四大主題分組,組織(Organizational)37 項、人員(People)8 項、實體(Physical)14 項、技術(Technological)34 項。2013 年版的轉換期已於 2025 年 10 月 31 日截止,此後驗證應以 2022 年版為準。
項數變少不代表要求變寬。整併成主題式編排之後,單項涵蓋的範圍通常更廣,適用性聲明還是要逐項交代納入或排除與理由。
| 四大主題 | 項數 | 管什麼(範圍概述) |
|---|---|---|
| 組織(Organizational) | 37 項 | 資安政策與權責、資產管理、供應商關係、事件與持續運作 |
| 人員(People) | 8 項 | 任用前查核、任用中責任與認知、離職或異動後的處理 |
| 實體(Physical) | 14 項 | 安全區域劃定、實體進出管制、設備保護 |
| 技術(Technological) | 34 項 | 存取控制、網路與系統安全、紀錄保存、開發維運 |
合計 37+8+14+34=93 項;分組與項數依 ISO/IEC 27001:2022 附錄 A。
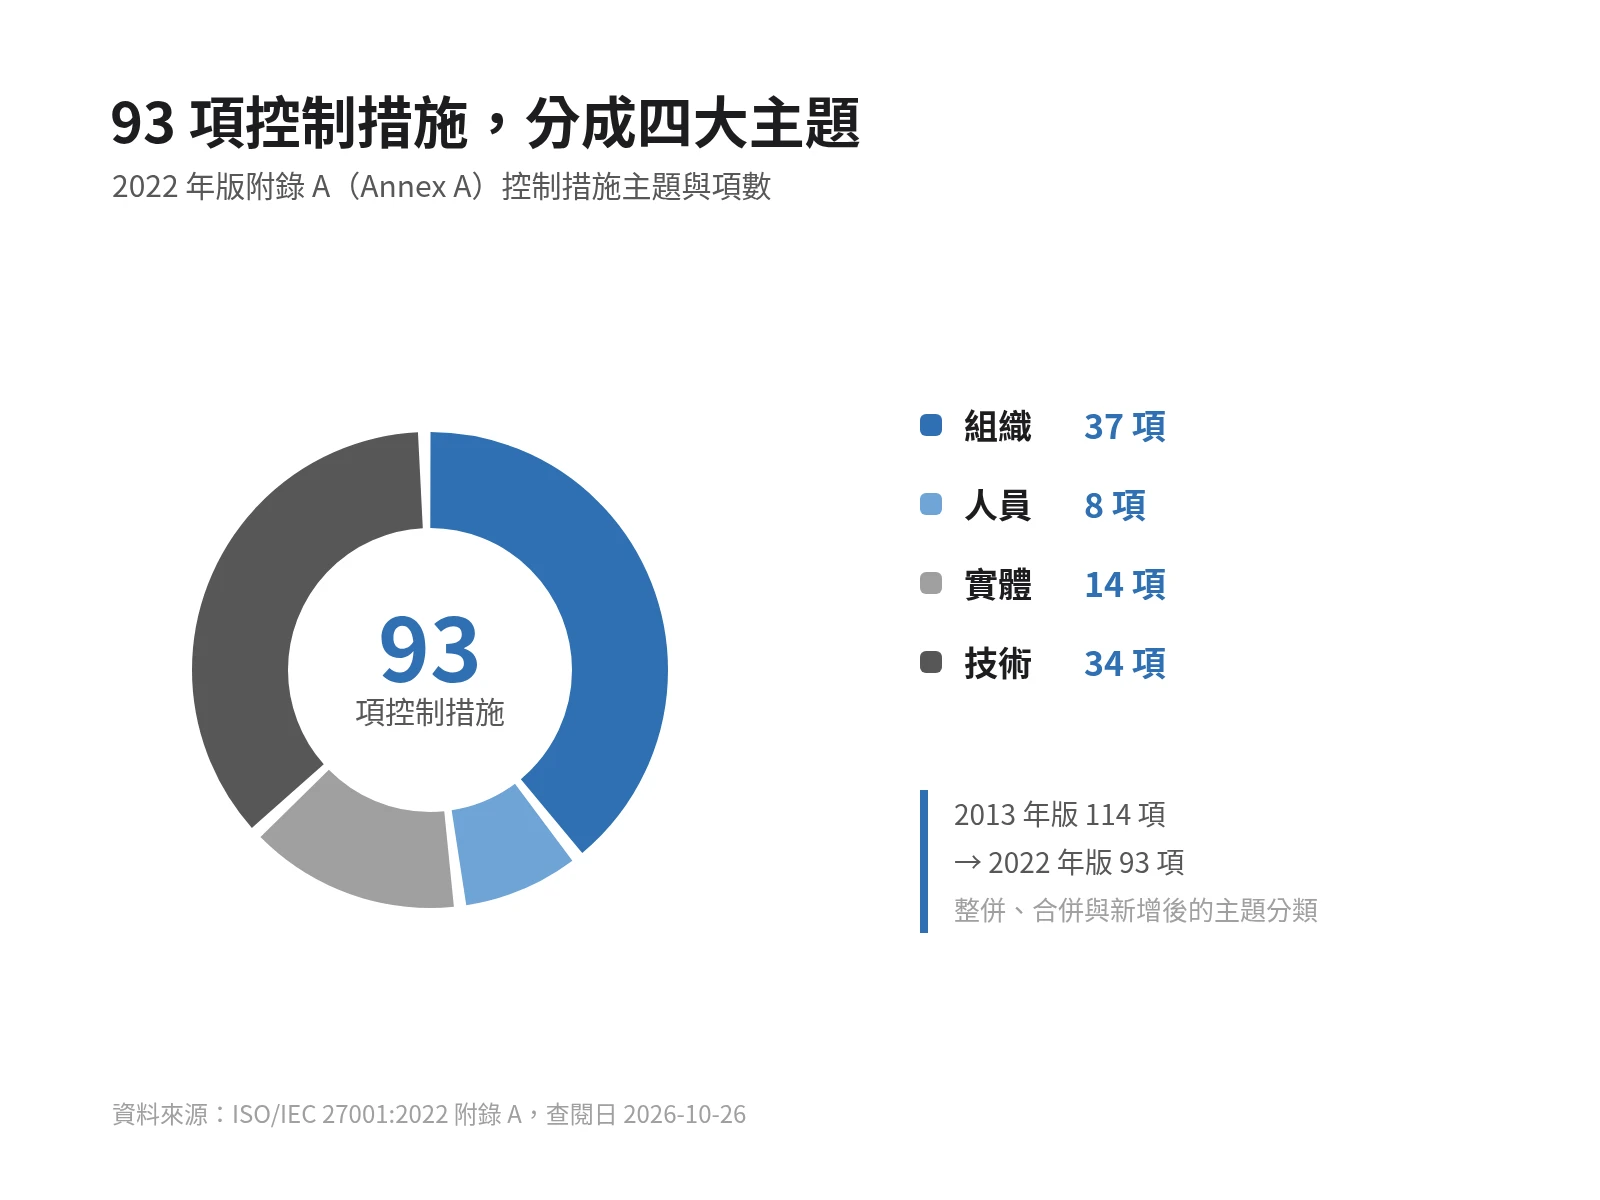
93 項的逐項清單另見〈Annex A 93 項控制措施〉。記住四大主題與項數的對應,就足以判斷一份 SoA 有沒有寫完整。
條文第 4~10 章在做什麼
條文主體是第 4~10 章,七章依序處理組織背景、領導、規劃、支援、運作、績效評估、改進。附錄 A 是「控制措施選項」,第 4~10 章才是「你怎麼管理這些選項」,只讀附錄 A 會漏掉整套制度的管理骨架。
第 6.1.3 條要求製作 SoA:逐項說明附錄 A 的控制措施是否納入,以及納入或排除的理由。排除可以,說不出理由不行。
| 條文章節 | 要求重點 | 實務上會產出的文件 |
|---|---|---|
| 第 4 章 組織背景 | 內外部議題、利害關係人需求、範圍界定 | 範圍文件、議題清單 |
| 第 5 章 領導 | 高階管理者的承諾、資安政策、角色與權責 | 資安政策、權責分工表 |
| 第 6 章 規劃 | 風險評鑑、風險處理、目標設定 | 風險評鑑與處理紀錄、SoA |
| 第 7 章 支援 | 資源、能力、認知、溝通、文件化資訊 | 訓練與能力紀錄、文件管制清單 |
| 第 8 章 運作 | 依規劃執行控制措施,含外包與變更 | 作業紀錄、外包與變更紀錄 |
| 第 9 章 績效評估 | 監控與量測、內部稽核、管理審查 | 內部稽核報告、管理審查紀錄 |
| 第 10 章 改進 | 不符合事項、矯正措施、持續改進 | 矯正措施紀錄、改進追蹤表 |
右欄是實務上通常會留下的東西;條文要的是證據,形式可以自己訂。
ISO 27001 認證流程分六段,前四段是組織自己的功課
驗證由第三方驗證機構(Certification Body,CB)執行,輔導顧問不做這件事。整個過程分成六個階段,證書有效期 3 年,期間每年實施監督稽核,第 3 年再驗證(換證)。前四個階段是組織自己的功課,第五個階段才輪到 CB 出場。
| 階段 | 做什麼 | 大概誰負責 |
|---|---|---|
| 1 界定範圍與啟動 | 決定納入的組織、地點、系統與資訊,取得高階支持 | 高階管理者、專案負責人 |
| 2 風險評鑑與 SoA | 找出風險、決定處理方式、逐項交代控制措施納入或排除 | 資安窗口、各流程負責人 |
| 3 制度建置與運行 | 依規劃執行控制措施並留下紀錄 | 各流程負責人 |
| 4 內部稽核與管理審查 | 自己先查一輪,把落差補起來再送驗 | 內部稽核人員、高階管理者 |
| 5 驗證機構兩階段稽核 | 先文件審查,再現場稽核(由第三方 CB 執行) | CB 稽核團隊、資安窗口 |
| 6 發證與後續監督 | 發證;每年監督稽核,第 3 年再驗證 | CB、資安窗口 |
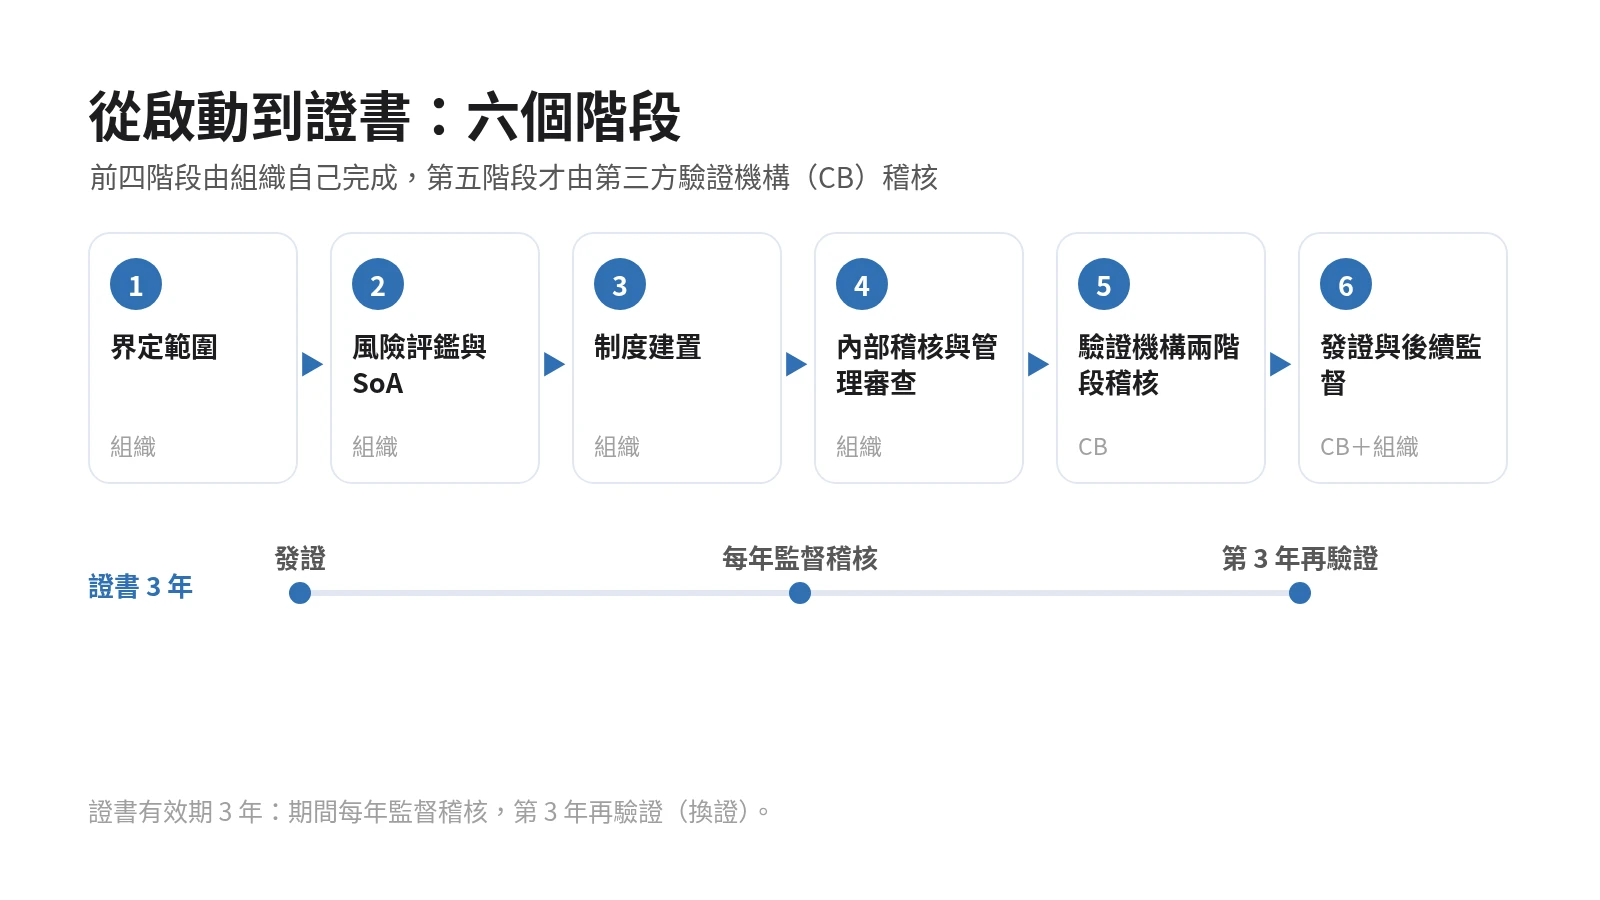
前置作業與常見卡點見〈ISO 27001 如何申請:盤點與驗證流程〉。
先把範圍定下來,文件晚點再寫
順序錯了,文件會白寫。先把 ISMS 範圍定下來,再盤點範圍內的資訊與流程,然後做風險評鑑、據此寫出 SoA。這三件事沒做完就開始編程序書,等於還不知道要保護什麼,就先決定怎麼保護。
| 順序 | 工作 | 為什麼不能跳 |
|---|---|---|
| 1 定範圍 | 講清楚哪些地點、系統、資訊與人員納入 ISMS | 範圍一改,風險評鑑、SoA、稽核抽樣全部要重做 |
| 2 盤點資訊與流程 | 列出資訊放在哪、誰在用、誰有權限 | 沒有清單,風險評鑑只能憑印象,排除理由也寫不出來 |
| 3 風險評鑑與 SoA | 判斷風險、決定處理方式、逐項交代納入或排除 | SoA 是驗證現場最常被追問的文件,補寫等於重做一次 |
文件是這三件事的產物,不是起點。範圍、資產與風險定清楚,程序書要寫幾本、寫多細,答案會自己浮出來。
誰需要 ISO 27001?動機通常不出三種
最常見的起心動念是客戶要求。供應鏈客戶在評鑑表加一欄,或直接要求提供第三方驗證證明,這時要處理的是拿出可被查核的證據,說服客戶相信你反而是其次。
也有投標的壓力。部分採購案把資訊安全管理驗證列為資格或加分條件,會不會在文件審查階段被刷掉,往往開標前就決定了。
另一種壓力來自內部。資料外洩、離職員工把資料帶走、權限開了沒人收回,這些不會因為買了設備就消失,要的是有人負責、有紀錄可追的機制。動機不同,範圍與優先順序也不同;先確認自己是哪一種,再談要做多大。
三個最常見的誤解
把它當成買設備,是最常見的一種誤解。標準要求的是風險判斷與管理系統,設備只是手段之一;沒有風險評鑑,採購清單再長也對不上條文。
文件也不是越多越好。稽核看的是文件與實際運作是否一致,不是厚度。多寫一份沒在用的程序,等於多一個「說一套、做一套」的把柄。
還有人以為輔導等於驗證。顧問幫你把制度建起來、把紀錄補齊、準備到可以接受驗證的程度;驗證由第三方 CB 執行,顧問不代替 CB,也不發證。詳見〈ISO 27001 顧問常見問題〉。
ISO 27001 常見問題 FAQ
以下七題是實務上最常被問的。答案只用可查證的標準內容,查不到的就如實說明。
ISO 27001 現在該看哪一版?+
ISO/IEC 27001:2022,2022 年 10 月發布,前一版為 2013 年版。2013 年版的轉換期已於 2025 年 10 月 31 日截止,此後驗證應以 2022 年版為準;現在才啟動的組織,直接以 2022 年版規劃即可。
93 項控制措施是不是每一項都要做?+
不是逐項照抄。第 6.1.3 條要求以適用性聲明逐項說明附錄 A 的控制措施是否納入,以及納入或排除的理由。可以排除,但要說得出為什麼排除,而且理由要與風險評鑑的結果一致。
ISO 27001 跟 ISO 27002 差在哪?+
ISO/IEC 27001 是可被驗證的要求事項標準;ISO/IEC 27002:2022 是控制措施的實作指引。被驗證的是管理系統有沒有滿足 27001 的要求,27002 用來判斷控制措施怎麼落地,本身不是驗證依據。
驗證流程大概分幾個階段?+
六個階段:界定範圍與啟動、風險評鑑與適用性聲明、制度建置與運行、內部稽核與管理審查、驗證機構兩階段稽核、發證與後續監督。前四個階段是組織自己的工作,第五個階段由驗證機構執行。
證書有效多久?之後還要再做什麼?+
證書有效期 3 年,期間每年實施監督稽核,第 3 年進行再驗證(換證)。監督稽核不是把驗證重做一遍,但會確認制度仍在運作、紀錄仍在更新,日常維持比考前衝刺重要。
找輔導顧問和找驗證機構,是同一件事嗎?+
不是。驗證由第三方驗證機構執行並發證;輔導顧問協助建立制度、準備紀錄、陪同演練,把狀態調整到可接受驗證的程度。我們是 ISO 輔導顧問,與驗證機構合作、協助安排驗證,本身不是驗證機構,也不發證。
從啟動到拿到證書要多久?+
公開資料裡沒有一體適用的期間。實際時程取決於納入範圍的地點與系統數量、既有制度成熟度,以及內部稽核與矯正措施需要的時間;沒有先定範圍,任何期間估算都不具參考價值。
驗證看的是日常
ISO 27001 最後看的不是文件,是日常:權限有沒有按規定開與收、事件有沒有被記錄與處理、風險評鑑有沒有隨著系統變更而更新。把這幾件事做成習慣,驗證只是把已經在發生的事再確認一次。
如果卡在「範圍怎麼切」或「SoA 要寫到什麼程度」,先把三個問題寫下來:要納入哪些地點與系統、誰是這些資訊的擁有者、上一次風險評鑑是什麼時候做的。帶著這三題來談會快得多。歡迎與我們討論 ISO 27001 輔導。我們是 ISO 輔導顧問,服務範圍含全台(北中南),與驗證機構合作、協助安排驗證,不發證。
下一步|與我們聯絡
不確定企業是否需要導入 ISO,或想了解輔導範圍、費用與時程?
歡迎先與我們聯繫,先了解您的需求與現況,再依實際情況安排電話討論、線上會議或到廠訪談。
全台皆可洽詢,北、中、南均提供 ISO 輔導服務。
聯絡方式
- 免付費專線:0800-695-996
- 各區電話:台北 02-6604-4178|台中 04-2327-0352|高雄 07-334-2260
- LINE 官方帳號:@zgs9595e
- 線上表單:與我們聯絡
延伸閱讀
文中沒有展開的部分,這幾頁接著講:
- Annex A 93 項控制措施:四大主題的逐項清單。
- ISO 27001 如何申請:盤點與驗證流程:從申請到發證的前置作業。
- ISO 27001 顧問常見問題:輔導與驗證的分工。
- ISO 9001 是什麼:管理系統標準的入門對照。
- ISO 9001 與 ISO 14001 差在哪:兩套系統的範圍差異。
- 多系統一起改版:多套管理系統的整合與改版排法。
參考資料
本篇引用的官方文件與查詢入口(查閱日 2026-11-04):