
ISO 27001 認證費用怎麼組成?輔導費、驗證費與內部成本
ISO 27001 的錢分成三塊:輔導費、驗證費、企業內部投入。前兩筆有報價單可比,第三筆沒有,卻最常被低估。本文拆解四個收費角色與各自的收費對象、驗證費涵蓋的工作與三年循環、稽核人天的制度依據(ISO/IEC 27006-1:2024 Annex C,並更正「IAF MD 5」的常見誤用)、12 項影響費用差距的因素,以及詢價前該準備的五件事;全篇不報價、不寫人天。我們是 ISO 輔導顧問,輔導為主、可協助走完驗證流程。
同一家公司、同一張證書,問到的價格可以差上一截。台灣業主第一次詢價時幾乎都會撞到這件事,而且多半問不出原因。差距很少來自誰比較黑,它可以拆成三塊:範圍多大、人有多少、制度從哪裡開始。這篇就拆這三塊。
先把名詞對齊。這篇講的「ISO 27001 認證費用」,指企業從導入資訊安全管理系統(Information Security Management System,ISMS)到取得第三方驗證的過程中會遇到的支出與投入,不是某一家驗證機構的報價單。真正會付出去的服務費有兩筆:給輔導顧問的輔導費、給驗證機構的驗證費。另一筆不付給任何廠商,卻最容易被漏掉,那是企業自己的內部投入。前兩筆有報價單可以比,第三筆沒有報價單,所以在編預算的時候最容易被低估。
這篇不報價,也不會給出任何金額或稽核人天的具體數字。原因後面幾節會講到:費用怎麼算,制度上有依據;金額本身是各家的商業條件,沒有可一體適用的公開標準。能給的是判斷方法,也就是每一塊錢在買什麼、哪些差距是自己可以控制的、詢價時該問什麼。
ISO 27001 認證費用 重點搶先看
先把角色分清,再談價格。這一頁把「同一張證書,為什麼問到的價格差很多」拆成三件事:錢分成哪幾筆、稽核人天怎麼算、詢價前該準備什麼。
- 三筆錢,三種性質。 輔導費與驗證費有報價單可比;內部投入沒有報價單,最容易被低估。
- 四個收費主體,兩張報價單。 認證機構那一筆不向企業收,但會反映在驗證費裡,兩者不能相加。
- 人天不靠喊價。 稽核時間依 ISO/IEC 27006-1:2024 Annex C 計算,不是看預算喊出來的。
- 文中不報價。 金額是各家的商業條件;能給的是判斷方法,以及哪些差距是自己能控制的。
- 詢價前先備五件事。 條件一致才比得出來,否則只會拿到五張各說各話的紙。
ISO 27001 的費用分成哪幾塊?四個角色、四筆錢
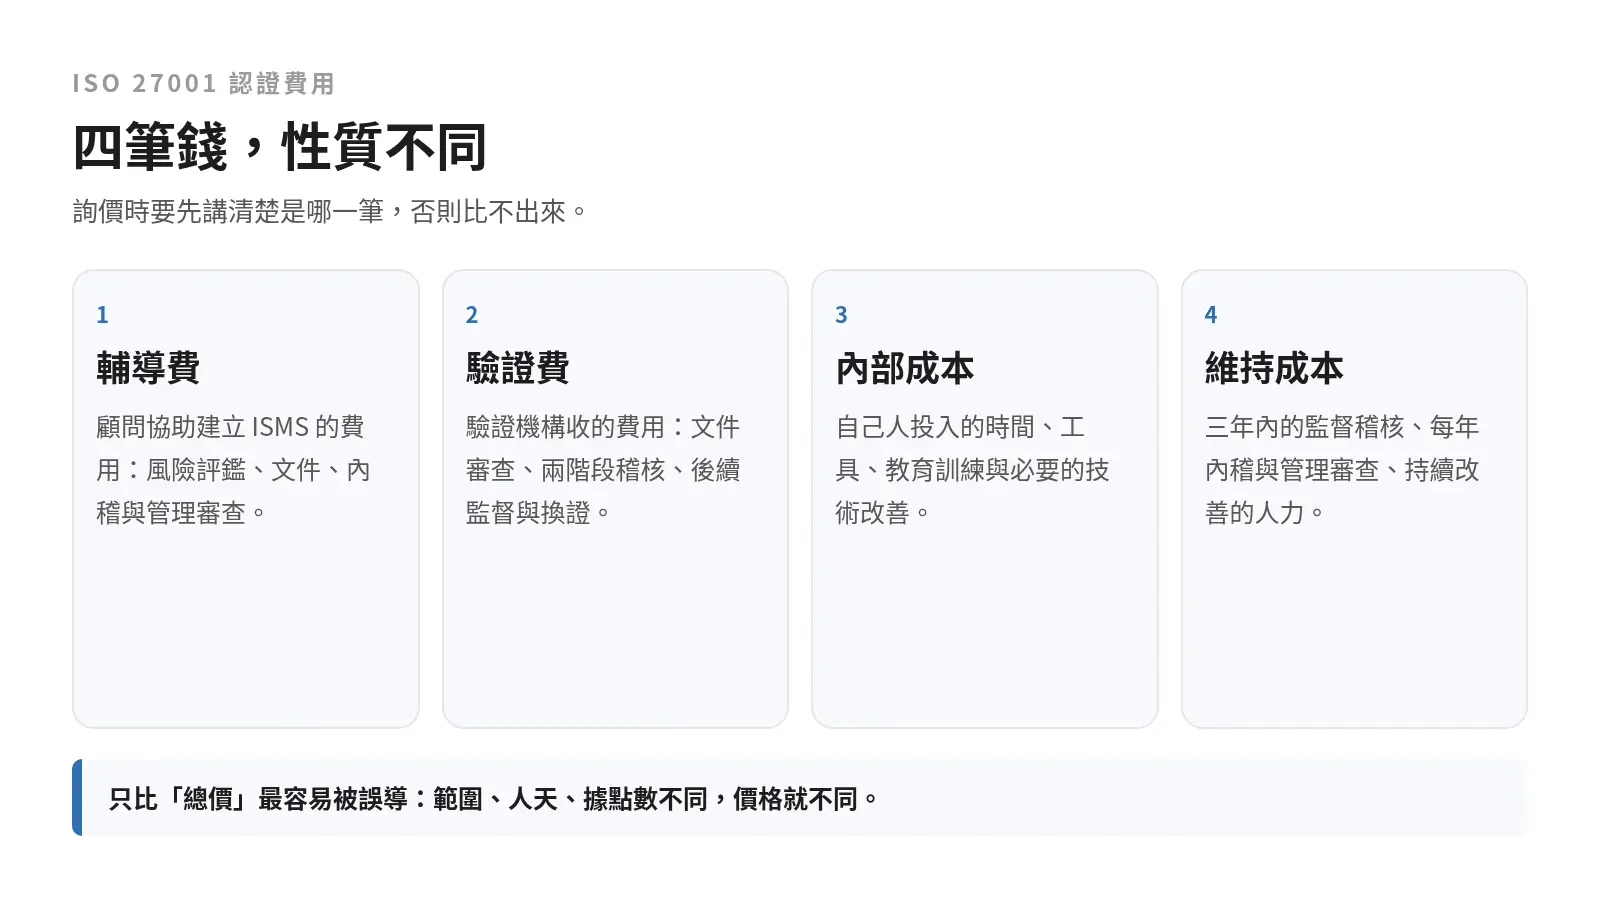
把角色分清楚,很多困惑就散了。大多數「價格差很多」的場面,來自把不同角色的收費混在一起比:有人拿輔導費去比驗證費,有人把驗證機構的報價當成整包,也有人以為付錢給認證機構就能拿到證書。制度上,這件事牽動四個會收費的主體,企業真正會收到的報價單只有兩張。
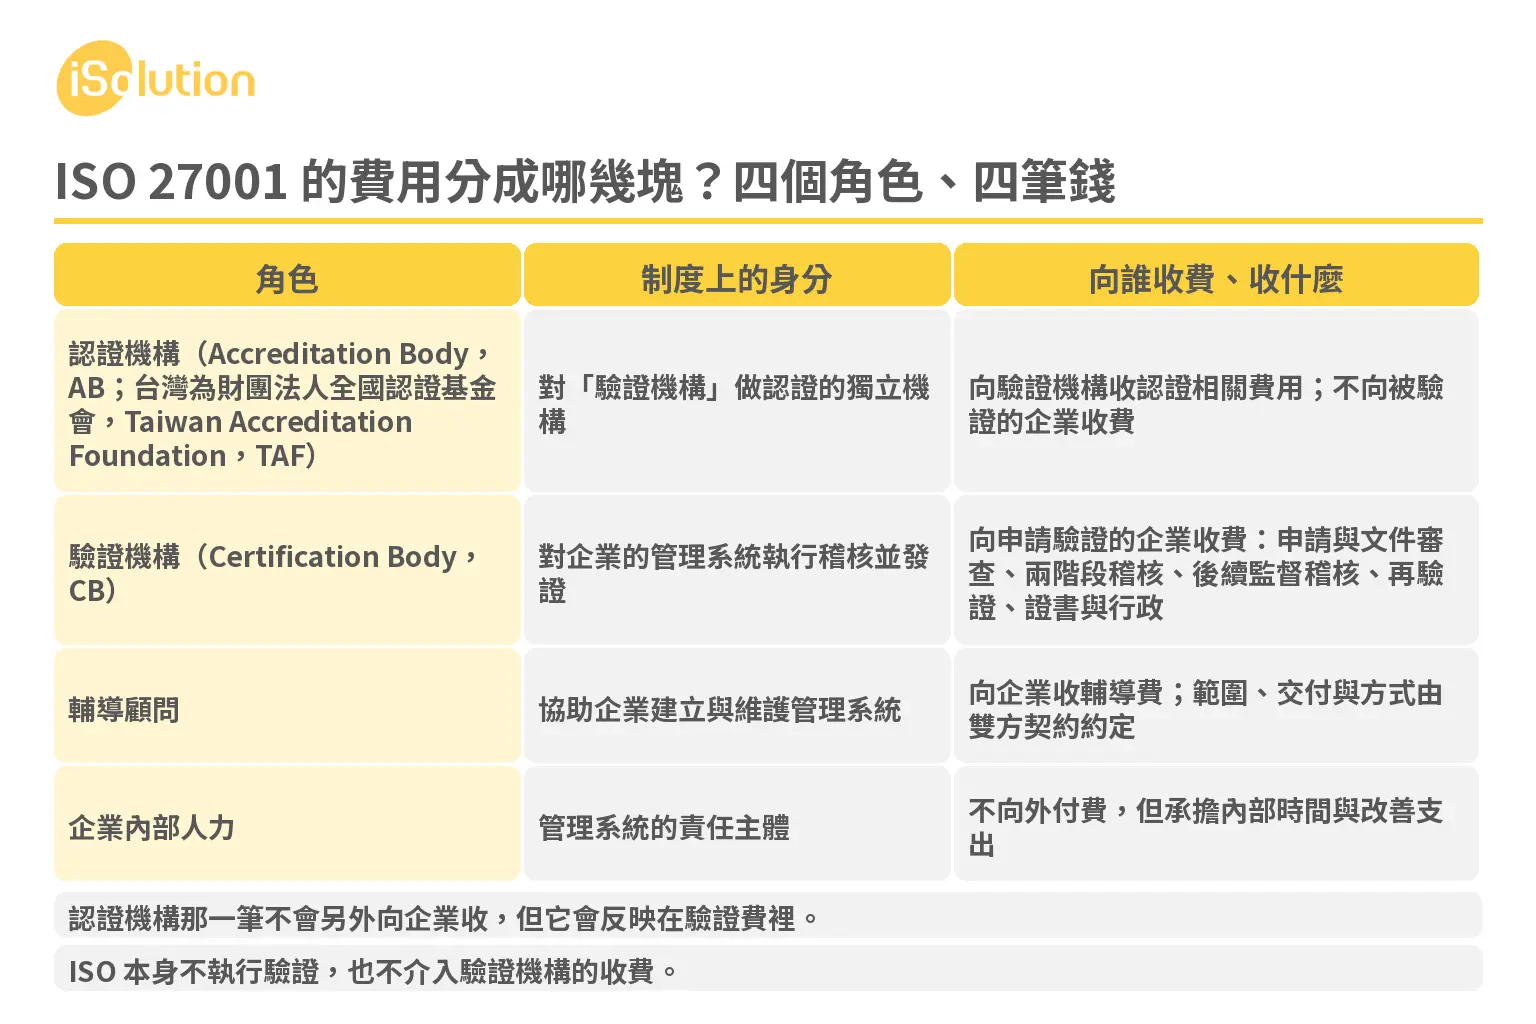
這張表要讀出三件事。
第一,認證機構那一筆不會另外向企業收,但它會反映在驗證費裡。驗證機構自己也要被認證機構定期評鑑,才能維持核發被認可證書的資格;那份評鑑成本是驗證機構的營運成本,本來就會落在它給企業的報價裡。看到「TAF 收費標準」時要注意:那是驗證機構要付的錢,不是企業要付的錢,兩者不能直接相加,也不能拿來當企業驗證費的依據。
第二,ISO 本身不執行驗證,也不介入驗證機構的收費。ISO 官方寫得很清楚:ISO 不執行驗證、不簽發證書,也不允許任何人把 ISO 標誌用在驗證用途上;驗證由外部的驗證機構執行,所以公司或組織不可能「被 ISO 驗證」。原文的關鍵句是 ISO does not perform certification or issue certificates。
同一套官方說明還補了兩句更關鍵的。一是 ISO 無權控制驗證機構,中央秘書處既不監督也不背書這些驗證活動,原文是 does not have the authority to control the certification bodies。二是因為中央秘書處不直接參與驗證活動,ISO 沒有足夠經驗可以就驗證所需時間與成本給建議。
「ISO 官方有一個標準價格」這件事不存在,ISO 也不會就你的驗證時間與成本給建議。ISO 唯一有標價的東西是標準文件本身。那是「買標準」的錢,跟「驗證」的錢是兩件事,混在一起談就會問錯問題。
第三,輔導與驗證是兩份不同契約、兩個不同對象。這一點在台灣的政府採購程序裡有明文。資安署的說明寫著:「考量第三方驗證作業之公正性及獨立性,機關如委外辦理 ISMS 輔導及驗證時,輔導案及驗證案之服務契約,應分別招標。」民間企業沒有人規定你得招標,但道理一樣:兩個主體、兩份契約、兩個責任範圍。把它們包成一份「全部做到好」的合約,只是把兩件事寫在同一張紙上,法律關係並沒有合併。
至於為什麼驗證機構不能兼做輔導,ISO/IEC 17021-1 第 5.2.5 條寫得直接:驗證機構本身、同一法人的任何部分,以及受該驗證機構組織控制的任何實體,都不得提供管理系統顧問服務。原文用 shall not offer or provide management system consultancy。理由不難懂。同一個法人既幫你把制度建起來、又負責判定你的制度合格,「第三方」就不存在了,證書的意義也跟著消失。
市場上常見的「單一窗口」要這樣理解:那是行政聯繫上的整合,同一個業務窗口幫你協調輔導與驗證的時程與文件,底層仍然是兩個主體、兩份契約。這一點在出事的時候差別很大,因為責任歸屬、以及驗證決定由誰做成,都取決於它。
驗證費(CB 那一筆)到底涵蓋哪些工作
驗證費是付給驗證機構的錢。它買的不是一張紙,而是證書有效期間裡驗證機構必須實際執行的一連串工作。把工作列出來,你才會知道自己在付什麼、為什麼第二年還有一筆。
| 工作 | 制度上的依據 | 什麼時候發生 |
|---|---|---|
| 申請與文件審查 | 驗證機構在稽核前審查申請資訊與文件(ISO/IEC 17021-1 的流程要求;ISMS 另受 27006-1 補充) | 送件後、進場稽核前 |
| 階段一稽核(Stage 1) | 初次驗證分兩階段執行;階段一確認準備狀態、範圍與文件完整性 | 初次驗證 |
| 階段二稽核(Stage 2) | 確認制度實際運作、紀錄與條文要求對得起來 | 初次驗證 |
| 後續監督稽核(surveillance) | 17021-1 要求監督稽核至少每一日曆年一次(非重評年) | 證書有效期間,每年 |
| 再驗證稽核(recertification) | 三年週期屆滿;稽核時間依更新後的資訊重算(27006-1 Annex C) | 週期結束 |
| 證書與行政 | 證書核發、變更、標誌使用管理(17021-1 第 8 章的資訊要求) | 發證時與期間異動 |
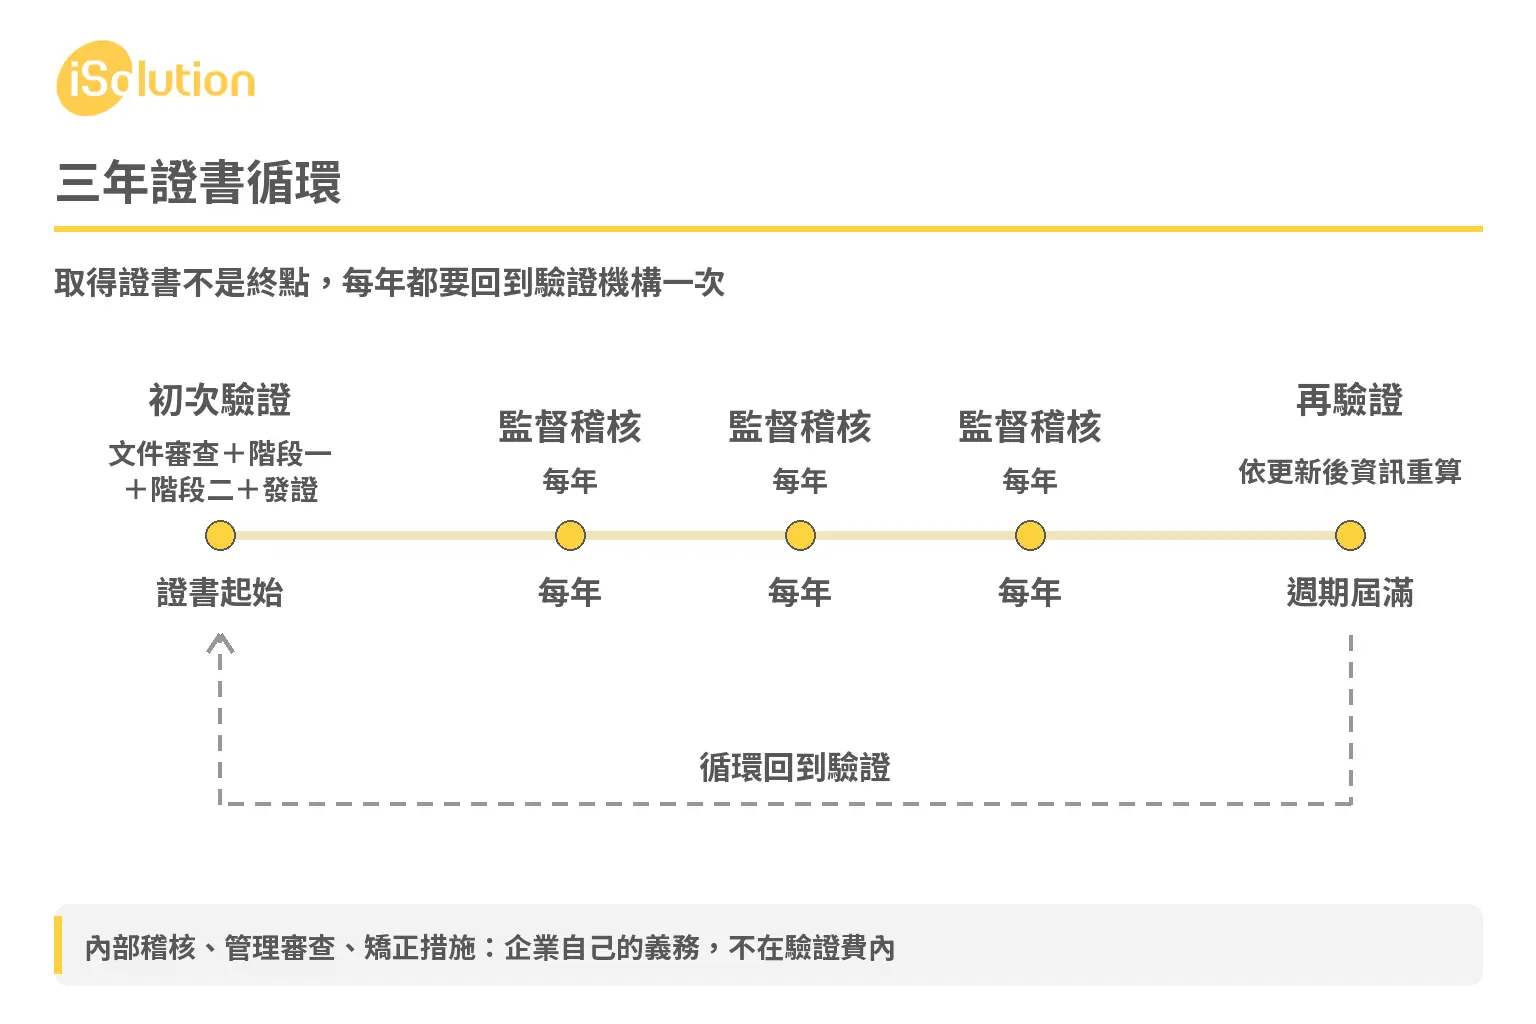
標準規定的是「必須發生哪些活動」,它沒有規定這些活動怎麼計價。把上面那張活動清單直接讀成價目表,是最常見的過度推論。哪些項目單獨列、哪些合併、怎麼分攤,屬於各家驗證機構的商業條件;制度只要求這些活動不能被省略。這也是為什麼兩家 CB 的報價單可以長得很不一樣,該做的事卻是同一套。
接下來是「為什麼每年都還有一筆」。證書有效期三年,但三年不代表這三年內不會再被查。維持證書有效的前提,是每年接受一次監督稽核:確認制度還在運作、紀錄還在更新、上一次開出來的矯正措施有沒有真的做完。稽核員在監督稽核裡看的不是文件有沒有重寫,他問的是「你說要做的,去年到現在有沒有做」。
驗證費的形狀因此長這樣:初次驗證最大(文件審查、兩階段稽核、驗證決定與發證),之後每年一筆規模較小的監督稽核,週期屆滿時一筆再驗證。再驗證通常小於初次,因為稽核時間依「更新後的資訊」重算,不會把初次驗證原樣重跑一次;但它也不會小到可以忽略,因為再驗證要重新確認整套制度的有效性。
對預算編列的意義很直接。把驗證費當成一次性支出,第二年就會冒出一筆沒編到的固定負擔。編成「每年都有一筆」的常態支出,你在比較不同 CB 的報價時,就會一併問到監督稽核與再驗證的計算方式,不會只比第一年的數字。
驗證流程的完整順序與前置作業,另見〈ISO 27001 認證怎麼申請?流程與輔導重點〉;本節只處理這一筆錢買到哪些工作。
稽核人天怎麼決定?為什麼不是「喊價」
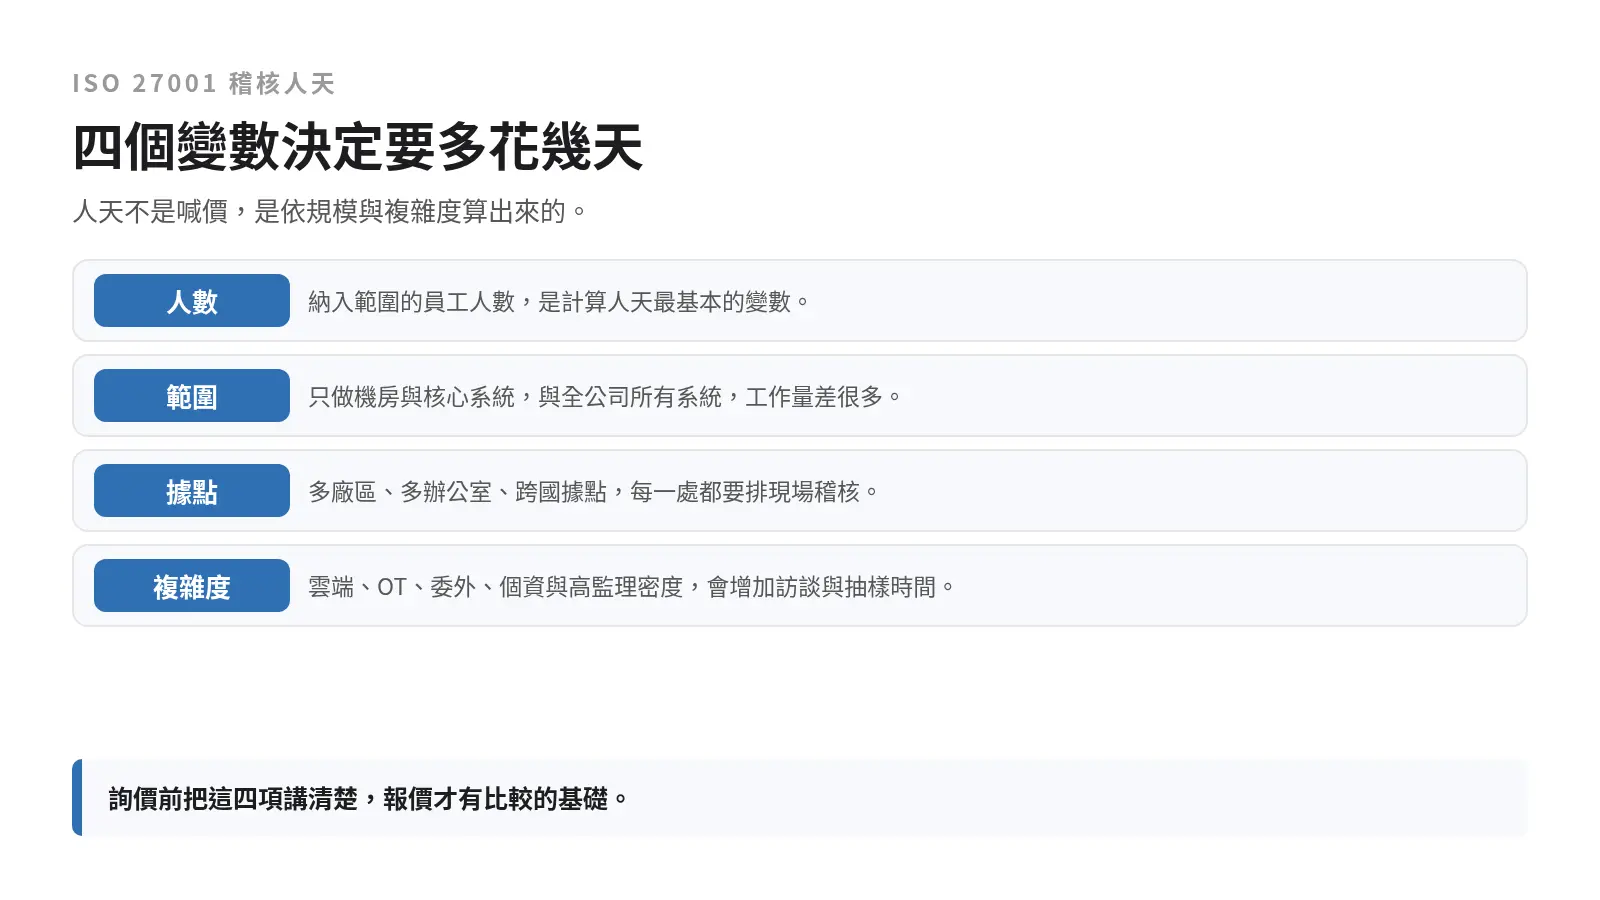
這是整篇最容易被講錯的地方。稽核人天是依標準與強制文件算出來的,不是驗證機構看著你的預算或規模喊出來的。
ISMS 的稽核時間規定在 ISO/IEC 27006-1:2024 的 Annex C(Audit time)。27006-1 的性質是 17021-1 的補充要求,專門處理 ISMS 的稽核與驗證。官方摘要的說法是:它在 ISO/IEC 17021-1 的要求之外,另外規定了對資訊安全管理系統執行稽核與驗證的機構所應符合的要求,並提供指引。
Annex C 的計算邏輯是定性的三層。起算基礎是驗證範圍內的「有效人數」,2024 版另外加入「執行相同活動之人員」的概念;再依複雜度與風險調整;調整必須記錄理由。多場地另有抽樣與計算方式(C.6),範圍擴充另有規定(C.7,2024 版新增),遠端與 ICT 稽核另有安排(27006-1 第 9.1.3.3 節)。
如果你查到的資料說「ISO 27001 的稽核人天看 IAF MD 5」,那是舊慣例,而且把標準套錯了對象。MD 5 的適用範圍只有品質(Quality Management System,QMS)、環境(Environmental Management System,EMS)與職業安全衛生(Occupational Health and Safety Management System,OH&SMS)管理系統,不含資訊安全管理系統。它的後繼文件寫得更明白:這份文件是強制性的,用來讓 ISO/IEC 17021-1 的相關條文在品質、環境與職業安全衛生管理系統的稽核上有一致的應用方式。適用範圍裡沒有資訊安全管理系統。
還有一個時效問題。國際認證論壇已於 2026 年 1 月 1 日停止運作,官網現在只是檔案站,頁面上明講 IAF 已於 2026 年 1 月 1 日停止運作、網站僅供存檔與參考之用(原文為 IAF ceased operations on 01 January 2026)。舊的 IAF Mandatory Document 編號整批改為 Global ACI-TECH 系列,也就是全球認證合作組織(Global Accreditation Cooperation Incorporated,Global ACI)的文件。所以 2026 年之後還在引用「IAF MD 5」講 ISO 27001 稽核人天的說法,同時犯了兩個錯:引用了已停止運作的組織的舊編號,以及把 QMS/EMS/OH&SMS 的文件套到 ISMS 上。
正確的講法是這樣:ISMS 的稽核時間看 27006-1 的 Annex C;MD 5 那一套(現在的 TECH-3-004)只管品質、環境與職安衛。如果你正在比較兩家 CB 的報價,這是一個很好的測試題。問對方「你們的人天是依哪一份文件算的」,答得出 27006-1 Annex C 的,表示它的計算有制度依據;答「大家都這樣報」或搬出 MD 5 的,你就再問細一點。
為什麼這件事不能靠喊?因為驗證機構自己也被認證機構評鑑。稽核時間的計算方式、以及偏離計算結果時的調整理由,都是驗證機構被評鑑時會被查的項目。算不出依據、說不出理由,會變成驗證機構自己的缺失,不是企業的問題。企業要求驗證機構說明計算依據,是在要求它做本來就該做的事。
Annex C 裡的調整級距與表格內容,本頁不引用任何數值。原因是誠實:27006-1 的標準全文是付費內容,本頁沒有取得全文,只取得「有此機制」與條目位置,來源是標準摘要與各國認證機構的過渡公告。與其轉述一個來源不明的數字,不如把機制講清楚。讀者知道該問什麼,比拿到一個不能查證的數字有用。
實務上的用法是這樣。報價單上的稽核安排,應該對得上三件事:範圍內的有效人數、場地與抽樣方式、有沒有因複雜度或風險做的調整。這三件事對得上,價格差距就有解釋;對不上,就再問一次。
輔導費在買什麼?(顧問的工作內容)
輔導費買的是「把制度從現況推進到可以被第三方查核」,買的是推進的過程,不是一堆文件。實際交付通常落在五塊。
| 交付內容 | 實際在做什麼 | 沒有它會怎樣 |
|---|---|---|
| 現況落差分析 | 比對現有做法與條文要求,列出缺口與優先順序 | 直接開始寫文件,寫完才發現方向錯、範圍也錯 |
| 制度與文件建立 | 政策、程序、表單與紀錄架構,依範圍與風險裁剪 | 文件散落各部門,同一個流程有三種說法 |
| 風險評鑑與適用性聲明(Statement of Applicability,SoA)的協助 | 建立方法、帶跨部門討論、檢查納入與排除的理由站不站得住 | SoA 變成抄表;稽核一問「為什麼排除」就答不出來 |
| 內部稽核與管理審查的協助 | 建稽核方案、訓練內部稽核人員、陪第一輪稽核與審查 | 第一次內部稽核就卡住,或做成形式、留下不能用的紀錄 |
| 教育訓練與意識 | 讓全員知道自己的資安責任、通報方式與日常該做的事 | 制度只有窗口懂,稽核抽問現場人員就斷線 |
有兩條界線要講清楚,因為它們決定你詢價時該問什麼。
第一條,輔導顧問不能代替驗證機構。驗證與發證是驗證機構的事,顧問不做驗證決定、不發證。顧問可以協助你走完驗證流程:協調時程、準備文件、陪同稽核、協助回覆缺失。但「合格不合格」的判定不在顧問手上。任何暗示結果一定過關的說法,都跨過了這條線。
第二條,內部稽核可以找人協助,判斷不能外包。條文把內部稽核列為組織自己的義務(第 9.2 條),但沒有規定只能由內部員工執行。實務上常見三種做法:顧問協助建立稽核方案、訓練你自己的內部稽核人員、陪你走完第一輪。公司內部沒有足夠合格稽核員時,也可以請外部稽核員實際執行稽核,甚至整輪委由外部專業協助,這在中小企業很普遍。不能交出去的是後面的判斷:稽核結論、缺失認定、矯正到什麼程度算完成、誰簽這份紀錄,要由組織自己的人負責。原因不在形式。內部稽核存在的意義,是證明組織有能力自己檢查自己、自己處理找到的問題;連判斷都交給外面,這份證據就證明不了那件事,驗證現場也會這樣看。
那麼輔導費真正省下來的是什麼?三件事。
摸索時間。不用自己從條文推導文件架構,不用試錯才知道某份程序該寫到多細。
常見缺失的先期排除。知道稽核會問什麼,在送件前先把最容易被開單的地方補起來,避免在時間最緊的時候回頭改。
跨部門推進的力量。資安不是單一部門的事;找各部門坐下來把流程講清楚,外部角色在場通常比內部窗口一個人催有效。
省不下來的是另一組:範圍要你決定、風險要你接受、內部稽核與管理審查要你做、跨部門的實際配合要你給。這四件事沒有辦法用錢換掉。換掉之後,制度就不是你的了。
至於「可不可以自己導入」,答案是可以,條文沒有要求一定要找顧問。差別在時間與試錯成本:自己摸的人要花時間讀懂條文與稽核邏輯,而缺失修補通常發生在驗證前最趕的時候。這一塊的取捨,可以參考〈ISO 顧問輔導費用怎麼算?影響報價的因素〉對報價變數的拆解;本頁處理的是這筆錢在買什麼,不重複該頁的報價方法論。
內部成本:企業自己必須負責的幾件事
這一塊不在任何報價單上,卻常常是三筆錢裡最容易失控的一筆。它不需要另外付一筆服務費,於是在編預算的時候被當成「順便做一下」;等到驗證前才發現,順便做的那件事其實要動到全公司。
| 條文要求 | 企業要做什麼 | 為什麼要由企業自己負責 |
|---|---|---|
| 第 4.3 條 | 決定 ISMS 範圍:哪些組織、地點、系統與資訊納入 | 範圍是組織對自己業務與責任的判斷,外人無法代決 |
| 第 6.1.2 條 | 資訊安全風險評鑑:訂風險接受準則、辨識與評估風險 | 風險能不能接受是經營判斷,不是技術判斷 |
| 第 6.1.3 條 | 風險處理與 SoA:決定處理方式,逐項交代控制措施納入或排除與理由 | 排除理由是組織自己要能說明與承擔的 |
| 第 7.2 條 | 能力:確認執行資安工作的人具備所需能力(訓練、聘用、委外安排) | 能力要留在組織內,否則人員一走制度就斷 |
| 第 7.5 條 | 文件化資訊:建立與管制必要的文件與紀錄 | 紀錄是運作的副產品;代寫的紀錄沒有證據力 |
| 第 9.1 條 | 監督、測量、分析與評估:決定看哪些指標、多久看一次 | 指標要對得上自己的風險,不是抄別人的儀表板 |
| 第 9.2 條 | 內部稽核:建立稽核方案、執行稽核、提報結果 | 稽核結論與缺失認定要由組織自己做成,外部只能協助執行 |
| 第 9.3 條 | 管理審查:高階管理者定期審查制度的適切性與有效性 | 這是高階管理者的責任,委外等於沒人負責 |
| 第 10.2 條 | 不符合與矯正措施:處理不符合、找根因、確認有效性 | 根因只有當事組織找得出來,外人只能猜 |
| 第 10.1 條 | 持續改善:持續改進制度的適切性、妥適性與有效性 | 改善的判斷來自主導者對自身運作的掌握 |
不能請驗證機構來做輔導。這條界線常被講糊,要分兩個對象講清楚。對驗證機構:不行。除了前面提過的 ISO/IEC 17021-1 第 5.2.5 條(驗證機構、其同一法人與其控制下之實體均不得提供管理系統顧問服務),ISMS 領域另有專屬的公正性要求(27006-1 第 5.2 節);台灣官方也把同一原則寫進採購程序,輔導案與驗證案應分別招標。三道規定指向同一個結論:建造者不能同時是判定者,否則「第三方」就不存在了。
對外部專家(顧問、外部稽核員、技術廠商):可以,但判斷權要留在組織。風險評鑑的方法可以帶著做、SoA 可以協助建立、稽核可以由外部稽核員執行;至於風險要不要接受、控制措施為什麼排除、缺失怎麼認定、矯正到什麼程度算完成,要由組織自己的人決定並負責。這一段沒有替代品,它正是驗證現場要看的東西。
為什麼最常被低估?三個結構性的原因。
其一,它沒有報價單。採購要蓋章的東西會被拿出來討論;不蓋章的東西不會進會議室。內部投入屬於後者。
其二,它要跨部門。資安是每個部門的事,窗口通常只有一個人。窗口的職級與可動用時間,往往比窗口的資安知識更決定進度。
其三,它的成本是時間,而時間在中小企業本來就是最緊的資源。同一批人白天要出貨、要接單、要處理客訴,晚上才有空討論風險評鑑。這是多數導入案的實際節奏。
三件事加起來的結果:預算編了輔導與驗證,卻沒有人算這段期間窗口會被拉走多少注意力。驗證現場最常出現的缺失,很少是制度沒寫,多半是寫了但沒在做。那就是內部投入不足的直接結果,也是唯一無法用採購解決的一塊。
本頁對這一塊不做時間換算,也不做人數換算,因為每個組織的流程密度、窗口能力與既有文件狀況差異太大,任何一體適用的換算都會誤導。能給的判斷方式是先問一句:範圍內有哪些流程要重寫紀錄、每一份紀錄誰要簽。答案會比任何換算更接近你自己的實際負擔。
影響費用差距的 12 個因素
把前面幾節收斂成一張表。每一列都回答同一件事:這一項為什麼讓總支出變動、企業自己能不能控制。最後一欄是判斷依據,也是你真正能動的地方。
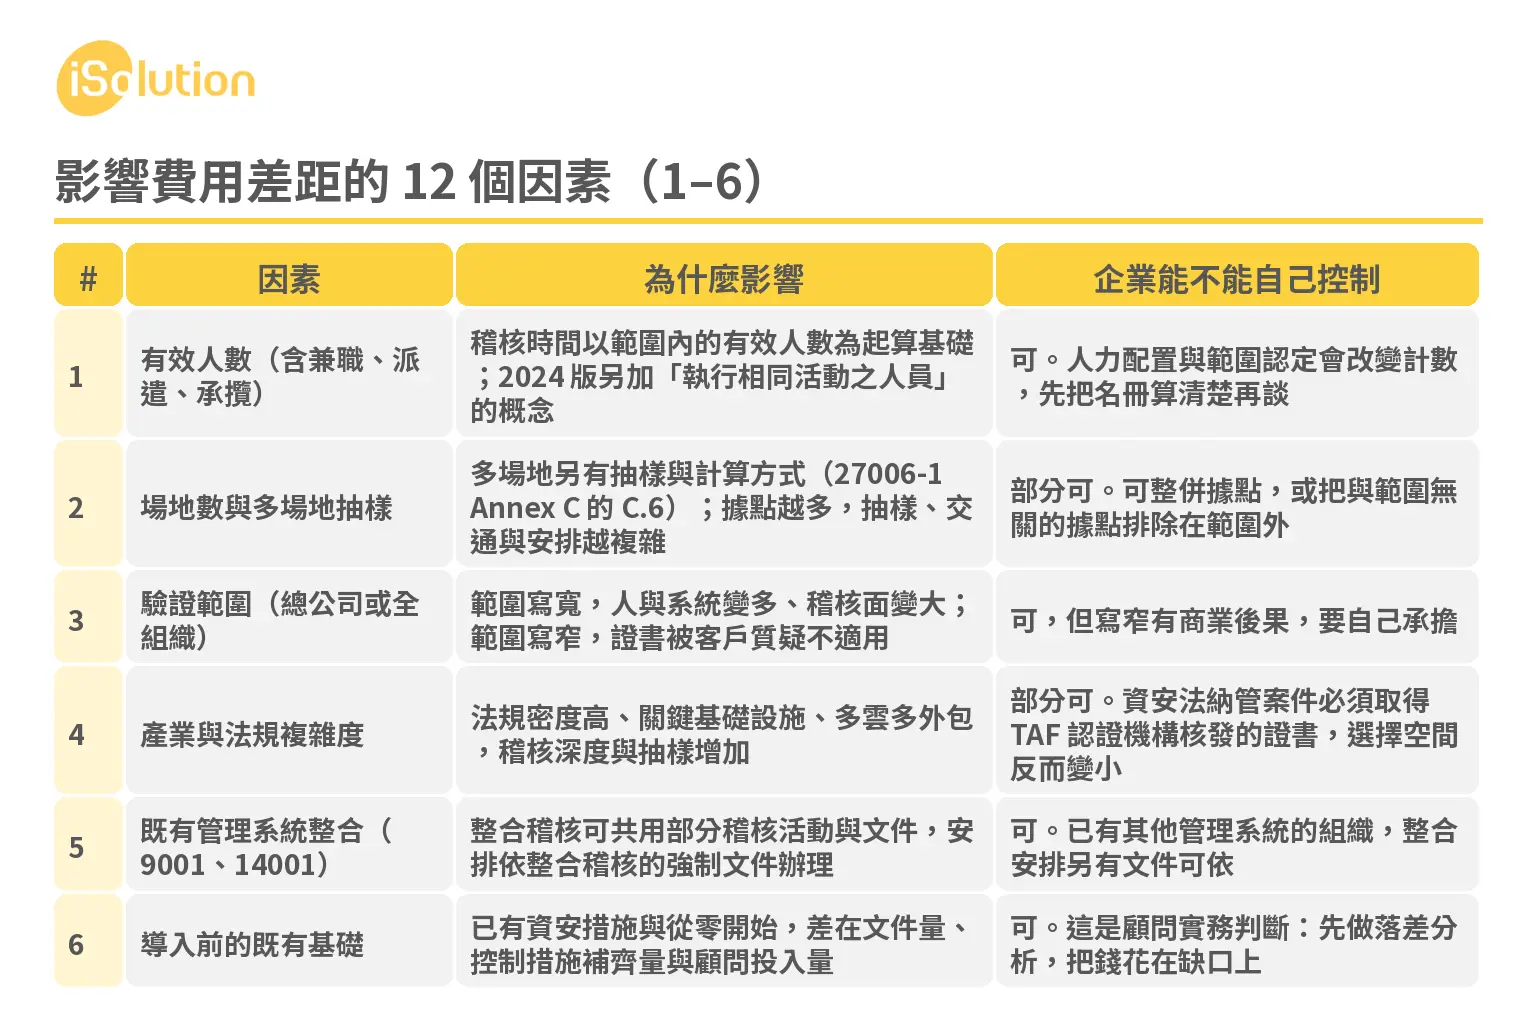
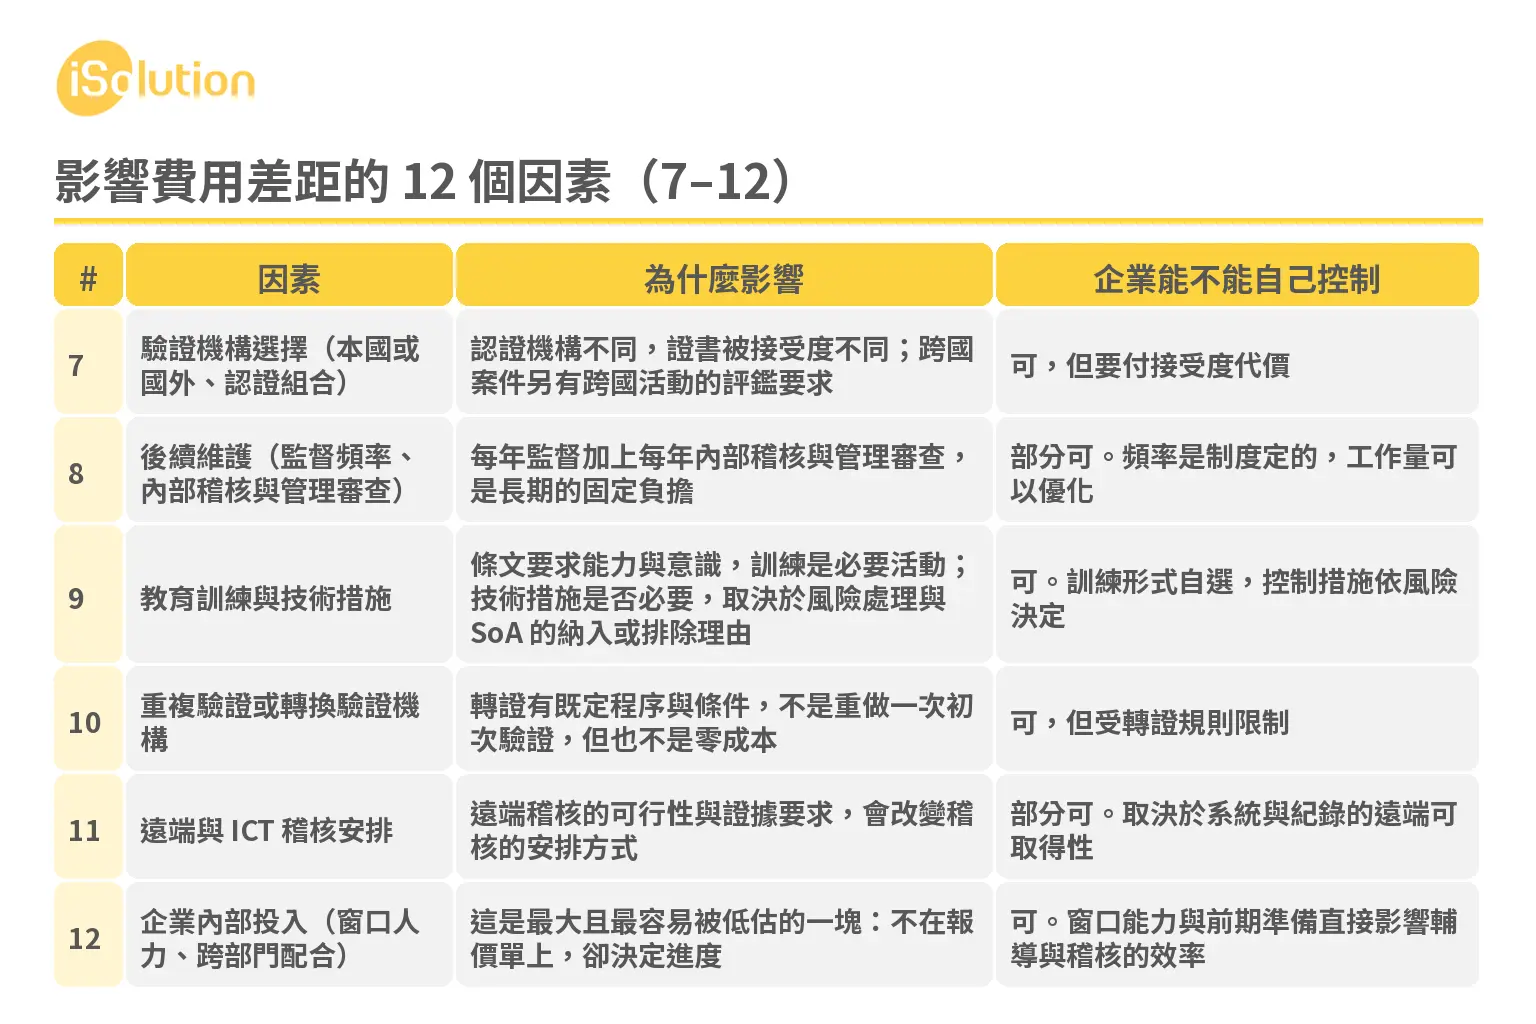
依據分佈:第 1、2、3、11 項出自 27006-1:2024 的 Annex C 與第 9.1.3.3 節;第 4、9 項的條文依據為 ISO/IEC 27001:2022(範圍與風險處理),搭配資安署對公正第三方的說明;第 5、10 項出自 Global ACI-TECH 系列的整合稽核與轉證文件;第 6、12 項屬顧問實務判斷,已標示,不當成官方規定。各項依據見文末參考資料。
看完表會發現一件事:真正可控制的那幾項,包括範圍、據點、窗口、既有制度整併,對總支出的影響通常比在報價數字上多爭一點更實在。議價動的是單價,改範圍動的是工作量,而工作量才是稽核時間與內部投入的來源。所以下一步該做的事,是先把範圍與人數定下來,而不是再多問幾家報價。
台灣企業的三個現實:TAF 標誌、CNS 27001、政府補助
第一個現實:如果你是被資安法或政府採購要求的一方,選驗證機構的空間比想像中小。資安署對「公正第三方」的定義是:「有關公正第三方係指通過我國標準法主管機關(經濟部)委託機構(財團法人全國認證基金會,TAF)認證之機構」。
實務含義是這樣。這類案件要求的不是任何一張 ISO 27001 證書,要求的是由 TAF 認證的驗證機構核發的證書。有些國際驗證機構在台灣沒有對應的認證範圍,報價再漂亮也對不上要求;具備 TAF 認證的驗證機構,可選名單本來就不長。
所以檢查順序要倒過來:先確認對方核發的證書能不能被要求方接受,再比價格。順序顛倒的結果,通常是比完價、簽了約,才在文件審查階段發現資格不對;那時候換機構的代價比一開始問清楚大得多。TAF 認證與驗證機構資格的差別,另見〈ISO 27001 輔導常見問題:TAF 與 CNS 說明〉。
第二個現實:CNS 27001 與 ISO 27001 在驗證上的關係,目前沒有明文答案。CNS 27001 是我國國家標準,現行版對應 ISO/IEC 27001:2022,政府機關公告的證書常見「CNS 27001:2023(ISO/IEC 27001:2022)」併寫的形式,實務上也常見同一套稽核對應兩個編號。
至於「需不需要另外做一次 CNS 驗證」、「兩者是否必然同一張證書」,本頁的查核結果是 UNKNOWN。主管機關未見明文規定必須分別驗證,也未見明文必然同一張。觀察到的併寫現象是實務慣例,不是規定,本頁不斷言。
如果你的採購文件同時寫了兩個編號,最省事的方法是開標前直接把這個問題拿去問要求方與驗證機構,並把答覆留下書面紀錄。這個問題沒有標準答案,只有「你的要求方接受什麼」。版本對應與差異,另見〈CNS 27001 與 ISO 27001 差在哪?台灣企業該看哪一份〉。
第三個現實:ISO 27001 專用的政府補助,目前查無。檢索經濟部中小及新創企業署、產業發展署、商業發展署、數位發展部數位產業署與資安署的公開頁面後,查無專供 ISO 27001 取證之補助公告;補助資訊以主管機關公告為準。
有一個相鄰但不同的情況要分清楚。部分研發或轉型補助計畫允許把「驗證費-資訊安全認證」列為可編列的科目之一,但那是該計畫本身的資安投入,不是「拿補助去取得 ISO 27001 證書」。兩者混談的後果很實際:把預算建立在不會成立的假設上,等到送件才發現科目不對,時間已經過去了。
所以本頁不主張補助一定存在,也不給任何補助上限。補助如果是你決策的關鍵變數,正確的做法是直接查當年度主管機關公告的申請須知,確認計畫目的是研發、轉型還是取證。
詢價前先準備這五件事,報價才比得出來
報價比不出來,通常不是對方不願意給,問題出在問的人給的資訊太少,對方只能猜。把下面五件事準備好,你拿到的報價會是同一組條件下的比較,不是五張各說各話的紙。
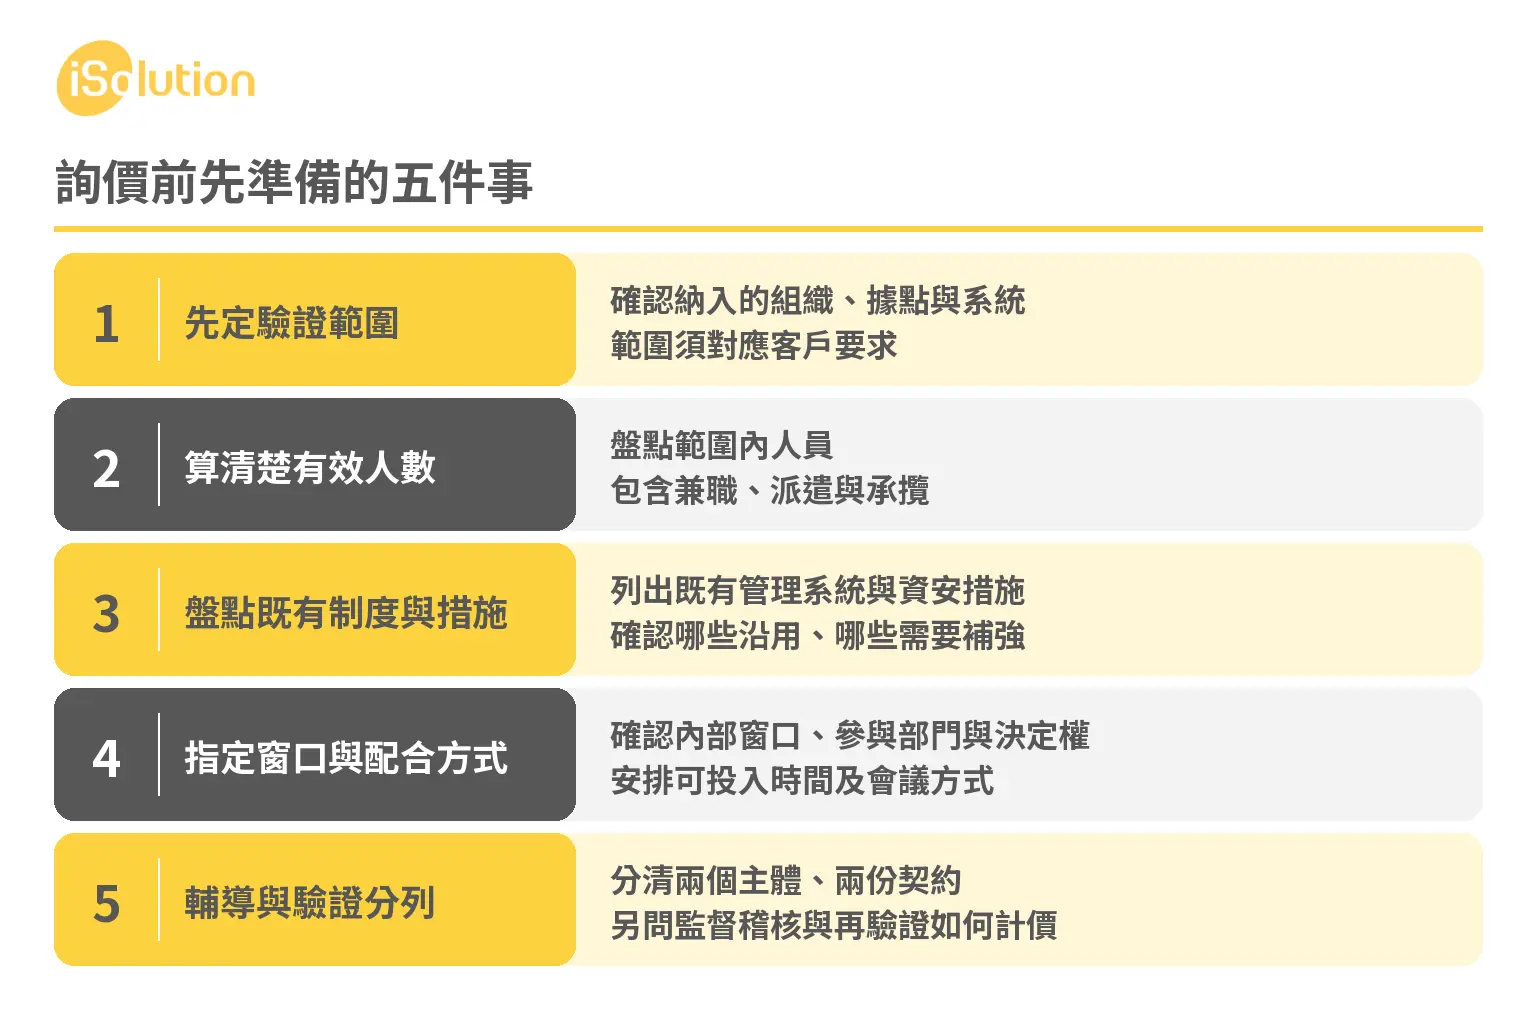
這五件事做完,「費用怎麼組成」這個問題自己會有答案:一部分買制度建置,一部分買第三方查核,一部分是你自己的時間。前兩部分可以比價,第三部分只能自己安排,而它往往才是決定你能不能如期拿到證書的那一塊。
我們是 ISO 輔導顧問,輔導為主、可協助走完驗證流程,本身不是驗證機構、也不發證;服務範圍含全台(北中南)。先把範圍與人數定下來,再談報價。與我們討論 ISO 27001 的範圍與預算編法,我們會先問你那五件事,不會先給你一個數字。
下一步|與我們聯絡
不確定企業是否需要導入 ISO,或想了解輔導範圍、費用與時程?
歡迎先與我們聯繫,先了解您的需求與現況,再依實際情況安排電話討論、線上會議或到廠訪談。
全台皆可洽詢,北、中、南均提供 ISO 輔導服務。
聯絡方式
- 免付費專線:0800-695-996
- 各區電話:台北 02-6604-4178|台中 04-2327-0352|高雄 07-334-2260
- LINE 官方帳號:@zgs9595e
- 線上表單:與我們聯絡
ISO 27001 認證費用 常見問題 FAQ
以下整理詢價前後最常被問到的問題;答案只使用可查證的制度內容,查不到的一律如實說明。
兼職、派遣、外包人員算不算在有效人數裡?
要看他們是否在驗證範圍內、執行與範圍內資訊活動有關的工作。稽核時間的起算基礎是「範圍內的有效人數」,2024 版另加「執行相同活動之人員」的概念,所以不能用「正職員工人數」這種算法帶過。實務做法是把範圍內會接觸資訊系統與資料的人全部列出來,再依實際投入方式認定;認定有疑義時,直接問驗證機構怎麼算,並要求把這個假設寫進報價條件。
驗證範圍只寫總公司,以後接客戶會不會被質疑?
會,這是範圍寫窄的代價。證書上寫的範圍就是客戶看到的範圍;如果客戶的採購或評鑑要求涵蓋「提供服務的據點」,只寫總公司就對不上。反過來說,範圍寫寬的代價是人與系統變多、稽核面變大、內部投入也跟著增加。這是商業判斷而不是技術判斷:先問你的客戶要求什麼,再決定範圍寫到哪裡。範圍日後要擴充,另有範圍擴充的稽核時間規定,不是改一張紙就好。
已經有 ISO 9001,還要做 ISO 27001 會比較省嗎?
會省一部分,但省的是「重疊的制度骨架」,不是「資安的工作」。品質與資安兩套管理系統在文件管制、內部稽核、管理審查、矯正措施這些共通要求上可以共用一套做法,整合稽核也可以共用部分稽核活動。但風險評鑑、適用性聲明、控制措施這些資安專屬的部分,9001 幫不上,還是要從頭做。整合的排法另見延伸閱讀。
自己導入、不找顧問,會發生什麼事?
條文沒有要求一定要找顧問,自己導入是合法路徑。實際差別在試錯成本:你要自己讀懂條文與稽核邏輯、自己判斷文件要寫到什麼程度、自己在第一次驗證前找出缺失並補完。找顧問省下的是摸索時間與常見缺失的先期排除;省不下來的是範圍決定、風險接受、內部稽核與跨部門配合。判斷方式很簡單:如果組織裡有人能真的空出足夠時間專心做這件事,自己導入可行;如果沒有,顧問的角色是替代那份「空不出來的時間」,不是替代你的判斷。
拿到證書之後,每年還要花錢嗎?
要。證書有效期三年,期間每年有監督稽核,週期屆滿有再驗證稽核,這是維持證書有效的條件,不是可選項。形狀上,初次驗證的投入最大(文件審查、兩階段稽核、發證),監督稽核較小,再驗證依更新後的資訊重算稽核時間。所以預算要編成「每年都有一筆」,而不是「一次性支出」;否則第二年起就會出現沒編到的固定負擔。
可以換驗證機構嗎?換了要重做嗎?
可以換,但要依轉證的既定程序與條件辦理,不是重做一次初次驗證,也不是零成本。轉證規則寫在 Global ACI-TECH 系列的轉證文件(原 IAF 的轉證強制文件,IAF 已於 2026 年 1 月 1 日停止運作後改號)。實際能不能轉、要補哪些資料,取決於你目前的證書狀態、稽核紀錄與新機構的接受條件,這些必須由雙方確認;本頁不代替任何驗證機構承諾「換證不用重做」。
政府有補助 ISO 27001 嗎?划不划算怎麼算?
目前查無專供 ISO 27001 取證之政府補助公告,補助資訊以主管機關公告為準。部分研發或轉型補助計畫允許把資安驗證列為可編列科目,但那是該計畫本身的資安投入,不是取證補助。把兩者混談,容易讓預算建立在不會成立的假設上。「划不划算」則建議分開算:把輔導、驗證、內部投入三塊分別列出來,再對照客戶要求與投標條件帶來的商業價值,比用一個總數判斷可靠。
報價特別便宜的,風險在哪裡?
三個地方要核對。一是範圍寫得比你要的小,證書拿到卻對不上客戶要求;二是輔導的交付被壓縮,文件給了但沒人陪你走完第一輪內部稽核;三是驗證由沒有對應認證的機構執行,資安法納管的案件要求由 TAF 認證機構核發的證書。便宜的報價不必然是壞事,但要問清楚「這個條件對應的範圍、交付與機構資格是什麼」,再決定要不要採用。
延伸閱讀
這幾頁處理文中刻意不展開的部分:
- ISO 27001 Annex A 的 93 項控制措施怎麼看:控制措施清單與四大主題,對照 SoA 是否寫完整。
- 多系統整合轉版與整合稽核安排:已有 9001 或 14001 時,整合稽核怎麼排。
- ISO 證書可以用買的嗎?風險與實際後果:低價與買證的差別在哪裡。
- ISO 輔導顧問怎麼選?判斷依據與費用問法:把文中的五件事變成問顧問的問題。
參考資料
本篇引用的官方文件與查詢入口(查閱日 2026-11-04):
- ISO,〈Certification〉,ISO 官方網站:iso.org/certification
- ISO Help Centre,〈Does ISO carry out certification?〉:help.iso.org
- ISO Help Centre,〈How much does a certification cost?〉:help.iso.org
- 數位發展部資通安全署,常見問題 04/652(公正第三方與 TAF 認證):moda.gov.tw
- ISO/IEC 17021-1:2015 第 5.2.5 條(驗證機構不得提供管理系統顧問服務);條文由 European Accreditation 公開引用:ISO 標準查詢
- ISO/IEC 27006-1:2024(ISMS 稽核與驗證要求,Annex C 稽核時間)標準摘要:online.standard.no
- Global ACI-TECH-3-004 (M)〈Determination of audit time of quality, environmental, and occupational health & safety management systems〉(2026-07-10 發行):global-aci.org
- 國際認證論壇(IAF)停止運作公告(2026-01-01 起,網站保留為檔案站):iaf.nu
- CNS 27001〈資訊安全、網宇安全及隱私保護-資訊安全管理系統-要求事項〉,經濟部標準檢驗局 CNS 網路服務:cnsonline.com.tw
- 財團法人全國認證基金會(TAF):全國認證基金會(TAF)