
快速導覽
隱藏
ISO 27001 供應鏈安全怎麼做?A.5.19–A.5.23 供應商管理與雲端服務落地
ISO 27001 供應鏈安全不只要簽合約,更要留下管理證據。本文整理 A.5.19–A.5.23 五項控制措施,從供應商分級、資安條款、定期檢視到雲端責任分界,說明企業可準備的清單與紀錄,並提供稽核前自檢問題,協助中小企業逐步落實供應商管理。
如果你正被客戶的資安問卷追著跑,或者準備第一次 ISO 27001 驗證,供應商這一段大概最容易卡住。ISO 27001 供應鏈安全看起來像「有合約就好」,實際上要交出來的是一組文件。
ISO 27001 由國際標準化組織與國際電工委員會共同發布,是一份資訊安全管理系統(Information Security Management System,ISMS)的要求標準。它管的是一套制度,用來保護資訊的機密性、完整性與可用性。跟供應商有關的要求放在附錄 A(Annex A)的 A.5.19 到 A.5.23,一共五項。條文只給你五個名字,沒告訴你要準備哪幾張紙。
這五項走完,中小企業數一數,真正會交出來的東西大概四樣:一張分過級的供應商清單、一份寫了資安條款的合約、一份記著上次什麼時候看過這家廠商的檢視紀錄,還有一份說明雲端哪些由服務商負責、哪些由自己負責的分界文件。條文沒規定的頻率與格式,才是顧問要幫你補的地方。
後面幾節靠五張表撐著。一張是五項對照表,看這 5 項各在管什麼;一張供應商分級表,決定哪些要管、管到多深。合約條款檢核表列了 9+1 條,順便對照台灣法規;紀錄清單是稽核會要的 6 項,最後一張是雲端責任分界,分清楚哪些是服務商做、哪些是你做。收尾再用「稽核前自檢 8 題」把這四樣東西對回來。
事實邊界講清楚。撰寫時沒有取得 ISO 標準原文,官方線上瀏覽被機器人驗證擋住,所以控制項一律寫成「編號+名稱+要求重點自述」,不加引號假裝引用原文。可以逐字引用的只有官方網站與法規資料庫的公開句子。台灣法規的部分要先說明適用範圍:《資通安全管理法》的對象是公務機關與特定非公務機關,不是所有企業;中小企業會遇到它,通常是透過政府採購契約、客戶合約與供應鏈要求被往下要求。後面每一處提到這部法,都會再交代一次這件事。
ISO 27001 供應鏈安全 重點搶先看
這一頁把 A.5.19–A.5.23 從五個名字變成明天就能動手的文件:分級、合約、紀錄、雲端分界。條文只給名字,真正要交出來的是四樣東西。
- 五項排起來是一條動線,先決定要不要用、把要求寫進協議、往上游多看一層,再看它有沒有照做;雲端另外處理。
- 真正要交出來的只有四樣:有分級的供應商清單、寫了資安條款的合約、檢視紀錄、雲端責任分界說明。
- 分級是為了決定深度,力氣不必平均分給每一家。
- 頻率與格式沒有人替你訂,寫進自家程序才留得下紀錄。
- 最常被跳過的是 A.5.21 往上游與 A.5.22 變更與檢視:一個覺得管不到,一個簽完約就當結束。
A.5.19–A.5.23 五項控制措施,一張表看完
五項都放在 Annex A 的 A.5 組織控制(37 項)底下,處理的是同一件事的不同階段:你要用別人的產品或服務,怎麼把資安風險管住。先交代一個縮寫。ICT(Information and Communications Technology,資通訊技術)是電腦、網路、通訊與相關服務的統稱,比「公司裡的電腦」範圍大,電信線路、雲端平台、委外維運都算在裡面。
| 編號 | 英文正式名稱 | 中文名稱(站內既有譯名) | 要求重點(自述,非逐字) | 標記 |
|---|---|---|---|---|
| A.5.19 | Information security in supplier relationships | 供應商關係中的資訊安全 | 針對使用供應商的產品或服務所帶來的資訊安全風險,建立並執行一套管理流程與程序 | 名稱與要求重點為二手·待確認 |
| A.5.20 | Addressing information security within supplier agreements | 供應商協議中的資訊安全處理 | 依供應商關係的類型決定資安要求,並與每一家供應商議定、納入協議 | 二手·待確認 |
| A.5.21 | Managing information security in the ICT supply chain | ICT 供應鏈資訊安全管理 | 管理 ICT 產品與服務供應鏈帶來的資安風險,包含上游來源與供應商之間的相依 | 二手·待確認 |
| A.5.22 | Monitoring, review and change management of supplier services | 供應商服務之監督、審查及變更管理 | 對供應商提供的服務進行監督與審查,並管理服務的變更 | 二手·待確認 |
| A.5.23 | Information security for use of cloud services | 使用雲端服務之資訊安全 | 依組織自身的資安要求,建立雲端服務的取得、使用、管理與退出流程與程序 | 二手·待確認 |
這五項排起來是一條動線。A.5.19 決定要不要用、風險多大;A.5.20 把要求寫進協議;A.5.21 往上游多看一層;A.5.22 看它有沒有照做、變更時怎麼處理;A.5.23 專門處理雲端。實務上最常被跳過的是 A.5.21 與 A.5.22,一個卡在「我又管不到上游」,一個卡在「簽完約就當結束了」。
表裡的中文名稱沿用站內既有譯名,來源是國家標準(CNS)與業界慣用說法,不是這篇自創。ISO 官方並沒有公布「官方中文版控制項名稱」,這些中文別當成標準原文引用。要跟國外窗口或驗證機構對談,直接用英文名稱最快。
| 2013 版控制項 | 名稱 | 2022 版對應 | 變化 |
|---|---|---|---|
| A.15.1.1 | Information security policy for supplier relationships | A.5.19 | 一對一 |
| A.15.1.2 | Addressing security within supplier agreements | A.5.20 | 一對一 |
| A.15.1.3 | Information and communication technology supply chain | A.5.21 | 一對一 |
| A.15.2.1 | Monitoring and review of supplier services | A.5.22 | 併入 |
| A.15.2.2 | Managing changes to supplier services | A.5.22 | 併入(與 A.15.2.1 合為 A.5.22) |
| (2013 版無獨立控制項) | — | A.5.23 | 2022 版新增 |
這次改版對供應商主題的影響不難記。2013 版把供應商拆成 5 個小項,2022 版收斂成 4 項,把「變更」併進監督,另外新增「雲端服務」這一項。手上如果還是 2013 版的教材,供應商那一段會少一項,而且會把「監督」與「變更管理」當兩件事各做一份表。
還有一件事容易拿錯頁。Annex A 那一頁回答「93 項控制措施有哪幾項、怎麼分類」;這一頁回答「其中 A.5.19–A.5.23 這 5 項(供應商、外包、ICT 供應鏈、雲端服務),中小企業實際上要準備哪些清單、合約條款與紀錄,稽核時才答得出來」。先知道有哪些控制項,再知道這 5 項怎麼做出來,兩頁要一起看。93 項清單本身與四大主題的分類教學在 ISO 27001 Annex A:93 項控制措施與 4 大主題,這裡不重寫。
先分級,才知道每家要管到多深
最常被問的一句是「每家供應商都要簽資安協議嗎」,答案是不用。A.5.19 要管的是「使用供應商的產品或服務所帶來的資訊安全風險」,風險低到可以忽略的供應商,像只送文具、不碰資料、不進系統的那種,本來就不需要套用同一套強度。規範要的是有流程、有依據,全部簽一輪反而看不出重點。
反過來說,沒有分級就等於沒有管理。ISO 27001 供應商管理最常被誤解的地方就在這裡:很多人把管理當成簽約。輔導現場看過不少公司,每個部門用同一張供應商評鑑表、打同一個分數、簽同一份合約,排起來很整齊;稽核問「哪幾家是關鍵」卻答不出來。那張表從頭到尾沒有區分風險,也沒有一欄記錄「為什麼是這個分數」。
中小企業要起步,用三個問題打分就夠:
- 接觸什麼資料?有沒有碰到客戶個資、員工資料、財務數字、程式原始碼、設計圖。
- 能不能進我們的系統?有沒有遠端連線、代管帳號、管理者權限。
- 中斷會不會停擺?停一天就出不了貨、出不了帳、客戶收不到貨。
三題裡有兩題以上答「是」算一級,只有一題算二級,三題都沒有就三級。這套打分是顧問建議,規範並沒有強制;稽核真正看的是你有沒有分級的依據,以及有沒有照分級去做。同一家供應商今年一級、明年變三級也沒問題,理由改得出來就好。
| 等級 | 判斷條件(示例) | 管理動作 | 要留的紀錄 |
|---|---|---|---|
| 一級(關鍵) | 接觸客戶個資或核心系統;或有遠端管理權限;或中斷一天即影響出貨、出帳 | 簽資安附約(含下一節的 9+1 條)、至少每年檢視一次、約定事件通報時限、必要時要求第三方驗證或檢測證明 | 清單、分級依據、合約、年度檢視紀錄、事件往來 |
| 二級(重要) | 接觸內部資料但不進核心系統;或提供支援服務、可間歇連線 | 簽保密與基本資安條款、每兩年檢視、事件須通報 | 清單、合約、檢視紀錄 |
| 三級(一般) | 不接觸資料、不進系統(文具、清潔、餐飲這類) | 一般合約即可,不納入資安檢視 | 清單(可只列名稱與用途) |
| 雲端類 | 任何軟體即服務、平台即服務、基礎架構即服務,含部門自行採購者 | 一律列進清單、至少列二級;含個資者列一級 | 清單、資料存放地、帳號清單、退出方式 |
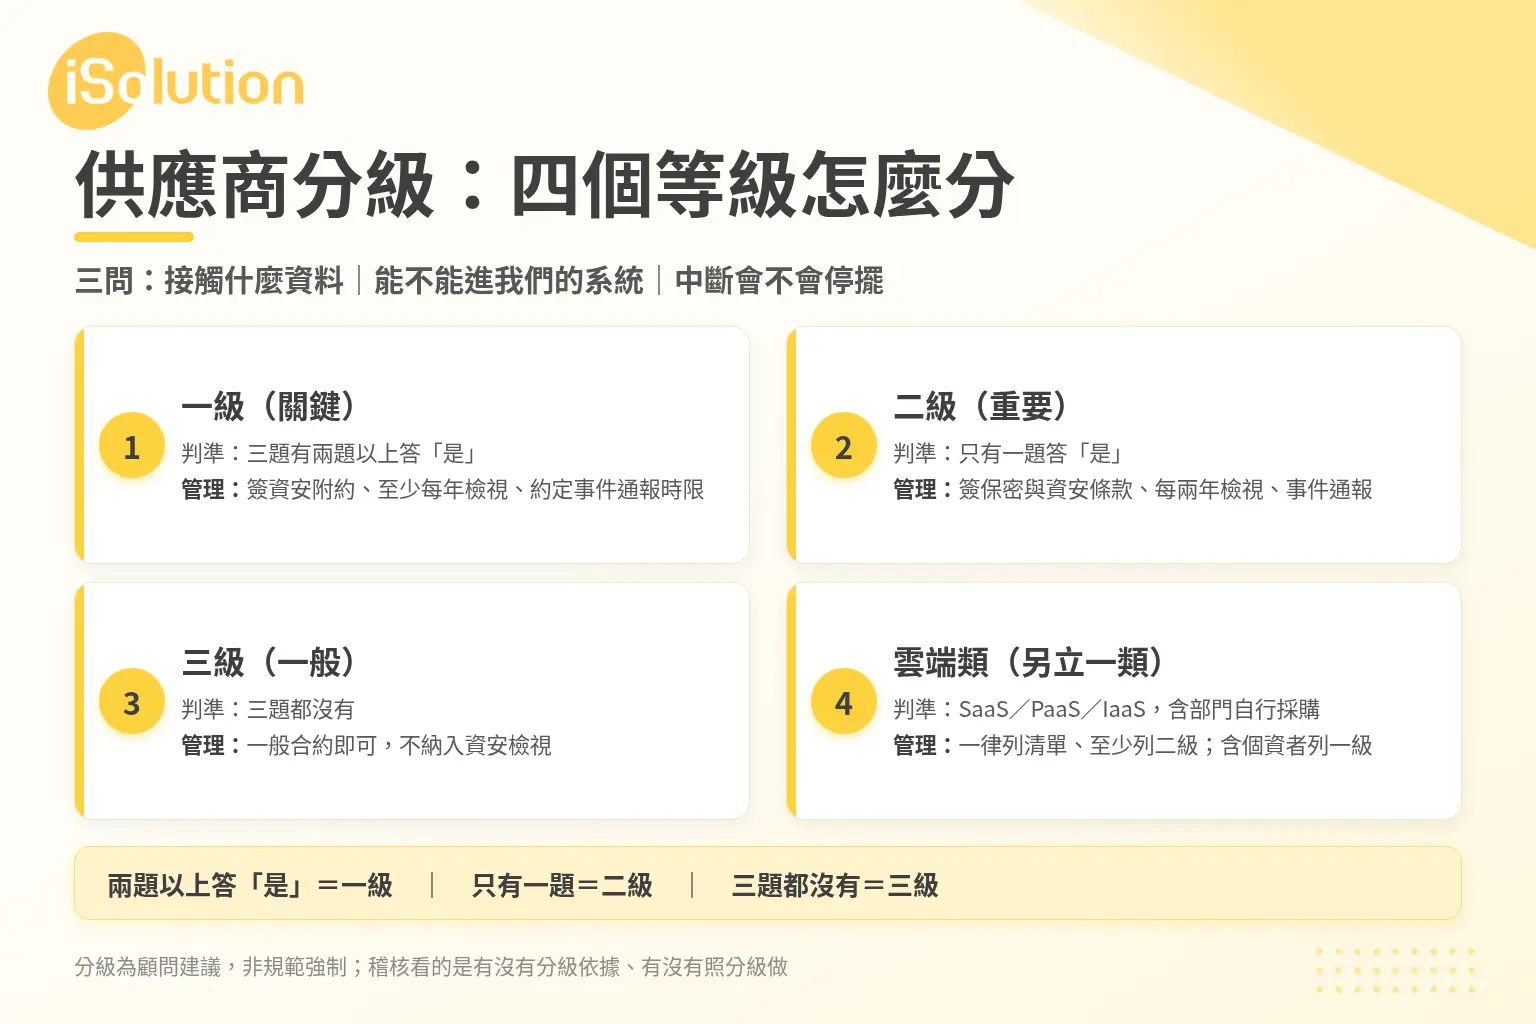
表最後一列是雲端類。只要是雲端服務就一律列進清單、至少列二級,含個資的列一級。理由跟雲端危不危險無關,是它最容易「部門自己刷卡買了、IT 不知道」,變成清單上的空白。表裡「至少每年檢視一次」「每兩年檢視」是顧問建議的起點,規範對頻率沒有規定,後面會單獨說明。
供應商清單只要五欄,30 分鐘就能起步
清單只需要五欄,其餘都是加分。這五欄填完,後面所有事情才有依附的地方。
| 欄位 | 要填什麼 | 沒有這一欄會怎樣 |
|---|---|---|
| 名稱 | 公司全名(不是產品名) | 出事時找不到合約與窗口 |
| 服務內容 | 它替你做什麼、用在哪個流程(例:代管郵件、ERP 租用、官網主機) | 無法判斷它碰不碰你的資料 |
| 等級 | 一級/二級/三級(依上一節三個問題打分) | 無法決定管到多深,等於沒有分級 |
| 負責人 | 公司內部誰盯這一家(通常是一位主管,不是一個部門) | 稽核問「誰負責」時無人可答 |
| 合約起訖 | 起始日與到期日,續約條件寫在備註 | 合約到期沒人知道,自動續約後條款沒補 |
清單放哪裡都行,Excel 或 Google Sheet 就夠用,多數公司也就是這樣,稽核真的看這個。清單不必漂亮,要緊的是有人負責更新。指定一個人,頻率跟著檢視節奏走。
最容易漏的一類,是部門自己刷卡買的軟體即服務(Software as a Service,SaaS)。用瀏覽器登入就能用的訂閱制服務都算,例如線上表單、專案管理、雲端硬碟、線上簽核。它們不經過採購,也不會出現在 IT 的資產清單裡,但照樣存放公司資料。要把它們撈出來,實務上有兩條路:查公司信用卡帳單裡每月固定扣款的服務,以及查單一登入(Single Sign-On,SSO)或公司帳號的第三方應用授權紀錄。
還有一種常見的落差。只有請款資料、沒有供應商清單,是稽核最常碰到的第一個缺口。請款資料回答得了「付了多少錢」,回答不了「這家碰了什麼資料、誰負責、合約什麼時候到期」。這兩組答案不在同一張紙上,很多公司明明有帳,卻拿不出清單。
A.5.19 管關係,A.5.20 管協議裡寫了什麼
兩者管的是同一段關係的兩層:一層是怎麼經營,一層是寫下來的內容。同一家供應商,A.5.19 是管理流程,A.5.20 是文件。
A.5.19 落在幾個判斷上:要不要用這家、風險有多大、誰負責盯。往下展開就是列進清單、分級、指定內部負責人、決定多久看一次,還有出事的時候誰對外說明。它是一段持續的關係,並非一次性的審查。
A.5.20 落在字句上,要求內容、責任、違約都寫在那裡:資料怎麼用、帳號怎麼管、出事幾小時內通知、可不可以複委託、契約終止時資料怎麼還。它是一份文件,寫了就有,沒寫就沒有。
拿同一家備份服務商來看。你把它列為一級、指定一位主管負責、排定檢視節奏,這是 A.5.19 的部分;合約裡寫了通報時限,退出時的資料取回格式與刪除證明也寫進去,這是 A.5.20 的部分。兩邊都做到才算完整。只有分級沒有條款,出事只能走一般商業爭議;只有條款沒有分級,你不會知道哪幾份合約該優先補。
條款怎麼寫,下一節有 9+1 條檢核表,這裡只定位,不重複列。
合約要寫的 9+1 條資安條款(檢核表)
台灣有一組現成的官方標準可以對照。《資通安全管理法》第 10 條第 3 項規定「應與受託者簽訂書面契約,載明雙方之權利義務及違約責任」(全國法規資料庫,修正 2025-09-24)。《資通安全管理法施行細則》第 7 條要求機關選任及監督受託者時注意 8 款事項,涵蓋複委託範圍與對象、資安專業人員、客製開發的安全性檢測證明、事件立即通知、契約終止時資料返還/移交/刪除/銷毀,以及定期或以稽核方式確認執行情形(全國法規資料庫,修正 2026-01-05)。這部法的對象是公務機關與特定非公務機關,一般企業並不在內;中小企業通常是被客戶的合約與採購條件要求,才需要把這些條款拿出來對照。
下面這張表的用途,是對照客戶要什麼、你可以主張什麼,不代表法律直接管到你。方向對了,條款才不會被客戶牽著走。做政府案或承接關鍵基礎設施客戶,這 9+1 條幾乎會被逐條要求;一般商業客戶則是你主動拿出來的專業證明。
| # | 條款 | 要寫什麼 | 為什麼談這條、沒寫會怎樣 | 依據 |
|---|---|---|---|---|
| 1 | 保密與資料使用範圍 | 只能為履約目的使用我方資料;不得複製、外流、用於訓練或行銷 | 出事時只能走一般商業爭議,舉證困難 | 顧問實務 |
| 2 | 存取控制與帳號管理 | 帳號實名、最小權限、離職或換約即停用、不得共用帳號、特權帳號清單 | 稽核最常要「帳號清單」;沒寫=換約後帳號還在,等於後門常開 | 顧問實務 |
| 3 | 事件通報時限與窗口 | 幾小時內通知、通知誰、通報內容、後續處理與根因報告 | 《資通安全管理法施行細則》第 7 條第 5 款要求立即通知及補救措施;合約沒寫時限=你永遠比客戶晚知道 | 官方(第 5 款)+顧問實務 |
| 4 | 分包商(複委託)同意 | 可否複委託、可複委託的範圍與對象、分包商也要符合同等要求 | 《資通安全管理法施行細則》第 7 條第 2 款明列;沒寫=「供應商的供應商」在黑箱裡,出事找不到人 | 官方(第 2 款) |
| 5 | 稽核權/查核權 | 我方或我方委託的第三方得查核、頻率、範圍、前置通知 | 《資通安全管理法施行細則》第 7 條第 8 款以稽核或其他適當方式確認執行情形;沒寫=想查被拒絕 | 官方(第 8 款) |
| 6 | 資料返還、刪除與銷毀 | 契約終止時的返還格式、刪除期限、銷毀證明 | 《資通安全管理法施行細則》第 7 條第 6 款明列返還、移交、刪除或銷毀;沒寫=資料留在對方手上,你無法證明已刪 | 官方(第 6 款) |
| 7 | 服務終止與退出(含雲端) | 退出時的資料取回格式、移轉協助、緩衝期、服務中止的處理 | 對應 A.5.23 的「退出」;沒寫=想換廠商卻搬不走,被鎖死 | 顧問實務 |
| 8 | 人員與資格 | 受託方配置足夠且受訓的資安人員,必要時提供證照或經驗證明 | 《資通安全管理法施行細則》第 7 條第 1 款明列;客戶問卷幾乎必問 | 官方(第 1 款) |
| 9 | 責任、保險與違約 | 資安事件造成損害的責任歸屬、賠償上限、是否要求資安保險 | 依《資通安全管理法》第 10 條第 3 項,契約要載明違約責任;沒寫=出事只能依民法慢慢談 | 官方+顧問實務 |
| 10 | 安全檢測證明(涉客製開發時) | 源碼掃描、弱點掃描或滲透測試等安全性檢測證明 | 《資通安全管理法施行細則》第 7 條第 4 款明列;政府案幾乎必附 | 官方(第 4 款) |
前九條是通則,第 10 條只在有客製開發時才需要,所以叫 9+1 條。合約不必一次全部塞進去。一級供應商補到 10 條,二級至少要有第 1、2、3、6 條,這種切法比「全部簽一樣的」可執行,也答得出稽核那句「為什麼這家要求比較多」。
舊約怎麼辦?換約時補,或者先簽一份資安增補條款。一級供應商優先處理,它的風險暴露時間最長。這裡不給範本全文、不寫賠償金額,也不提供法律意見。合約文字牽涉你的產業與議價位置,該找律師看的地方,通用範本解決不了。
A.5.21 ICT 供應鏈:風險從你沒簽約的那一層進來
一般供應商管理看的是「這家廠商給我什麼、碰我什麼資料」。A.5.21 看的是產品與服務本身怎麼被做出來:上游元件、開源套件、雲端基礎設施從哪裡來,中間經過幾層,供應商彼此之間怎麼相依。你的備份服務可能跑在某朵雲上,那朵雲的網域名稱服務又委外給另一家。這些你都沒有簽約,風險卻會穿過直接供應商,從你沒簽約的那一層進來。真正的差別在角度:從一家公司,換成一條鏈。
你簽約的是一家,實際上是整條鏈在決定你的風險。這句話在採購會議上很好用。對方說「我們的資安沒問題」,下一句就問「你的上游是誰、換上游的時候會不會通知我」。
中小企業做得到的大概五個動作,這些是實務做法,規範並沒有要求:
- 列出關鍵軟硬體與雲端基礎設施的來源。不必列全部資訊資產,只列停掉會影響營運的那幾項:ERP、郵件、備份、防火牆、官網主機、VPN。每一項寫上誰提供、合約到什麼時候、窗口是誰。
- 開源元件與版本要有清單。至少做到「知道用了哪些、誰負責更新、重大漏洞公告時誰會看到」。沒有這份清單,漏洞爆發那天你會跟著新聞才知道自己中。
- 約定供應商安全事件的通知義務。併進合約第 3 條,並要求對方通知時說明「影響到哪些服務、有沒有碰到我們的資料」——只說「已處理完畢」的通報沒有用。
- 辨識單一來源風險。某項服務只有一家、換不掉、或轉換成本極高,就標記為關鍵,納入營運持續的討論。這裡不展開營運持續的做法,那是另一個題目。
- 採購前先問一輪。新系統或新雲端服務上線前先問四件事:資料放哪、誰能存取、出事誰通知我、退出怎麼搬。把答案留成紀錄,日後就是稽核要看的「採購前評估」。
SBOM(Software Bill of Materials,軟體物料清單)說得簡單一點,就是把軟體用到的元件列成清單,屬於工具與流程層次。這篇沒有要你馬上做,先有第 2 點那份「用了哪些元件」的清單就夠。
這篇不寫產品推薦與廠商排名。同一條鏈上哪些環節是關鍵,取決於你的產業、資料與依存關係,通用排名回答不了你的問題,只會讓你少問幾個該問的。
供應商多久檢視一次,規範其實沒有規定
規範沒有訂固定頻率,由組織依風險決定。網路上常見的「每年檢視一次」並不是 27001 的要求。把它當規定寫進程序書,稽核時反而會被問「這條的依據在哪」。真正該問的是你憑什麼決定這個間隔。
官方的文字寫在《資通安全管理法施行細則》第 7 條第 8 款:「定期」或「於知悉受託者發生可能影響受託業務之資通安全事件時」,以稽核或其他適當方式確認執行情形,同樣沒有寫 12 個月或 1 年(全國法規資料庫,修正 2026-01-05)。這條的義務對象是公務機關與特定非公務機關;一般企業不受資安法直接規範,但客戶經常直接沿用同一段文字,要求你在合約裡承諾。
那要怎麼訂?以下是顧問實務的做法,規範沒有要求:一級供應商至少每年檢視一次,二級每兩年一次,對方發生資安事件後再即時加做一次。頻率拉得開,是因為一級的資料與系統依存度高,出事的時候你沒有緩衝時間。
順帶分清楚一件事,這是實務上很常見的誤用來源。站上另一篇講 ISO 9001 續評稽核的文章,提到「供應商每年更新評估」,那是品質管理的實務(合格供應商評定、績效與交期),不是資安要求。9001 那篇講的是續評稽核要準備什麼、供應商每年評估什麼;這篇講的是 27001 用風險角度看供應商:哪些要管、管到多深、要留什麼紀錄。一個是品質交期,一個是資安風險,兩套邏輯不要互相挪用。
條文只說要定期看,沒說多久;你訂的頻率要能講出理由。理由講得出來,稽核不會為難你;講不出來,就算寫了「每年」也一樣被追問。
五種供應商變更情境,各自要動哪些文件
供應商管理真正會破功的地方在變更。合約簽完那天是靜止的,接下來每次換人、加服務、加分包,都會讓清單和實際狀況分岔。分岔一次沒補,下次稽核就是一個缺口。
| 變更情境 | 組織要做的事(實務做法) | 要更新哪一份文件 |
|---|---|---|
| 供應商換人(同類服務換廠商) | 新廠商重新走一次分級與合約;舊廠商執行資料返還或刪除並留證明;確認新舊交接期間兩邊的存取權限都已處理 | 供應商清單、風險評鑑、合約、資料流 |
| 服務範圍變更(加模組、加據點、加資料) | 重評分級(可能升級)、補合約條款、確認新增的資料類別有沒有超過原本的範圍 | 供應商清單、合約、資料流 |
| 分包商新增 | 依合約的複委託條款取得同意、確認分包商符合同等要求、把分包商補進清單 | 供應商清單、合約 |
| 雲端方案更換或加購 | 重做相容性與責任分界的確認、確認退出與資料取回方式在新方案裡還成不成立 | 供應商清單、資料流、合約 |
| 對方發生資安事件 | 依約要求通報與根因、評估對我方的實際影響、決定要不要暫停服務 | 風險評鑑、事件紀錄、檢視紀錄 |
看最後一欄就好:每一次變更都要對應到一份要改的文件。變更後沒更新清單,等於清單講一套、實際做一套,稽核把清單和合約一比對就看出來。表裡的「資料流」是加分項,指的是資料從哪裡進、經過誰、存到哪裡的一份簡單紀錄。
稽核會要的六項紀錄
文件寫得漂亮不算證據,留下來的紀錄才算。下面六項是稽核實際會要的:前三項是基本盤,後三項加分。
| 紀錄 | 內容 | 通常存在哪 | 稽核為什麼要它 |
|---|---|---|---|
| 供應商清單 | 名稱、服務內容、等級、負責人、合約起訖 | Excel 或 Google Sheet(最常見,也最夠用) | 回答「你們有哪些供應商、哪些是關鍵」這第一題 |
| 分級與評估紀錄 | 為什麼是這一級、依據是什麼、何時評的 | 同上,或另立一份評估表單 | 證明分級不是憑印象,而是有判斷過程 |
| 合約與資安條款 | 協議文中+資安附件或增補條款 | 合約檔案夾(紙本或電子) | 對照你說的「有要求」到底寫在哪一條 |
| 檢視紀錄 | 上次什麼時候檢視、看了什麼、結論、待辦事項 | 檢視表或會議紀錄 | 證明監督真的有做,不是文件寫得漂亮 |
| 事件與往來紀錄 | 通報信件、異常處理、改善追蹤 | 郵件或工單系統 | 驗證通報條款在真實事件裡有沒有被執行 |
| 帳號與權限清單(加分) | 對方有誰的帳號、何時停用 | 系統帳號清單或特權帳號清單 | 回答「對方有誰可以進我們的系統」,也驗證離職與換約的停用 |
真要取捨,清單、合約、檢視紀錄三件先有,其餘慢慢補。這三件分別對應 A.5.19(清單與分級)、A.5.20(合約)、A.5.22(檢視),剛好也是稽核會問的順序。
文件編號規則、四階文件架構不在這篇的範圍。這裡講的是稽核要看的六張紙,不是你的文件系統該長什麼樣;兩件事分開處理比較快。
A.5.23 雲端服務:從取得到退出,六件事要逐項對
這一項的要求重點(多方資料一致,未取得標準原文,因此不加引號):依組織自己的資訊安全要求,建立雲端服務的取得(acquisition)、使用(use)、管理(management)與退出(exit)流程與程序。ISO 27001 這一項的主詞是「組織自己的要求」。要問的第一件事是自己要求什麼,不是服務商做到什麼;要求寫不出來,就沒有東西可以拿去比對。
三種服務模式的差別,決定你自己要補多少。基礎架構即服務(Infrastructure as a Service,IaaS)給你虛擬主機、儲存與網路,作業系統以上由你管;平台即服務(Platform as a Service,PaaS)給執行環境與資料庫,應用程式與設定由你管;軟體即服務(SaaS,前一節已說明)整包給你用,你管的是帳號、權限與資料放在哪裡。同樣叫用雲端,這三層的責任線位置完全不同,下面六件事要一件一件對,不能整包接受。
- 相容性。這個雲端服務的做法,符不符合我們既有的資安要求(帳號、備份、日誌、加密)?不符合的地方要判斷是「我們補設定」還是「它不適合我們」。這一步沒做,後面所有控制都會在這裡破口。
- 資料分類與存放地。哪些資料可以上雲、哪些不行,要先有共識;再確認資料實際存在哪個國家或區域。客戶合約若要求資料留在台灣,這一項就會直接決定你能不能選某個方案。
- 責任分界。誰負責什麼。這是六件事裡最容易誤解的一項,下一節專門講。
- 存取與帳號。誰能開帳號、能不能用公司信箱、離職怎麼停、有沒有強制多因子驗證。雲端服務的帳號常常是「一個人申請、全公司用」,這種帳號最難管。
- 退出與資料取回。不用了怎麼把資料完整拿回來、多久內刪掉、拿回來的格式你能不能讀。這一項在簽約時最容易被跳過,換廠商的時候代價最高。
- 服務變更的告知。對方改功能、改條款、改儲存區域時,誰會通知我們、用什麼管道通知。很多雲端服務的條款變更是「公告即生效」,你沒有指定窗口就會漏掉。
這六件事可以放進同一張「雲端服務評估表」,一家一張,跟供應商清單對應。稽核問「你用雲端有沒有評估」,拿出來的就會是一份有日期的表,不必憑記憶回答。
責任分界:哪些雲端服務商做,哪些還是你的事
看表之前先講清楚一件事。責任分界(shared responsibility)不是 ISO 27001 的條文原文,也不是 27002 的明文要求,它是雲端業界長期形成的共同架構,服務商文件、雲端安全聯盟都這樣用。官方能支持的是方向:ISO/IEC 27017 用來釐清客戶與提供者之間的責任(ISO 官方頁敘述)。「責任就是這樣分」屬於業界慣例,並非驗證條款;寫成「27001 規定」,稽核一問依據就破。
| 項目 | 雲端服務商(Cloud Service Provider,CSP) | 組織(我們) | 稽核要看什麼證據 |
|---|---|---|---|
| 帳號與權限 | 提供帳號機制、多因子驗證功能、稽核日誌 | 誰有帳號、給什麼角色、離職停用、定期覆核 | 帳號清單、權限矩陣、停用作業紀錄 |
| 資料內容 | 提供加密與備份能力 | 資料分級、哪些資料可上雲、加密與備份有沒有真的開 | 資料分級表、備份還原測試紀錄 |
| 平台修補 | 修補基礎架構與平台服務本身 | 修補我們自己裝的套件、修正設定錯誤、管理服務內的權限設定 | 修補紀錄、組態檢視紀錄 |
| 實體安全 | 機房門禁、環境控制 | 確認對方有對應的驗證或報告,並納入供應商評估 | 對方的證書或稽核報告(要看範圍) |
| 事件處理 | 平台事件的偵測與通報 | 自己的事件判斷、通報客戶、根因與改善 | 事件紀錄、通報往來 |
| 退出與刪除 | 提供匯出工具、依約刪除 | 匯出、驗證資料完整性、取得刪除確認 | 匯出清單、刪除確認 |
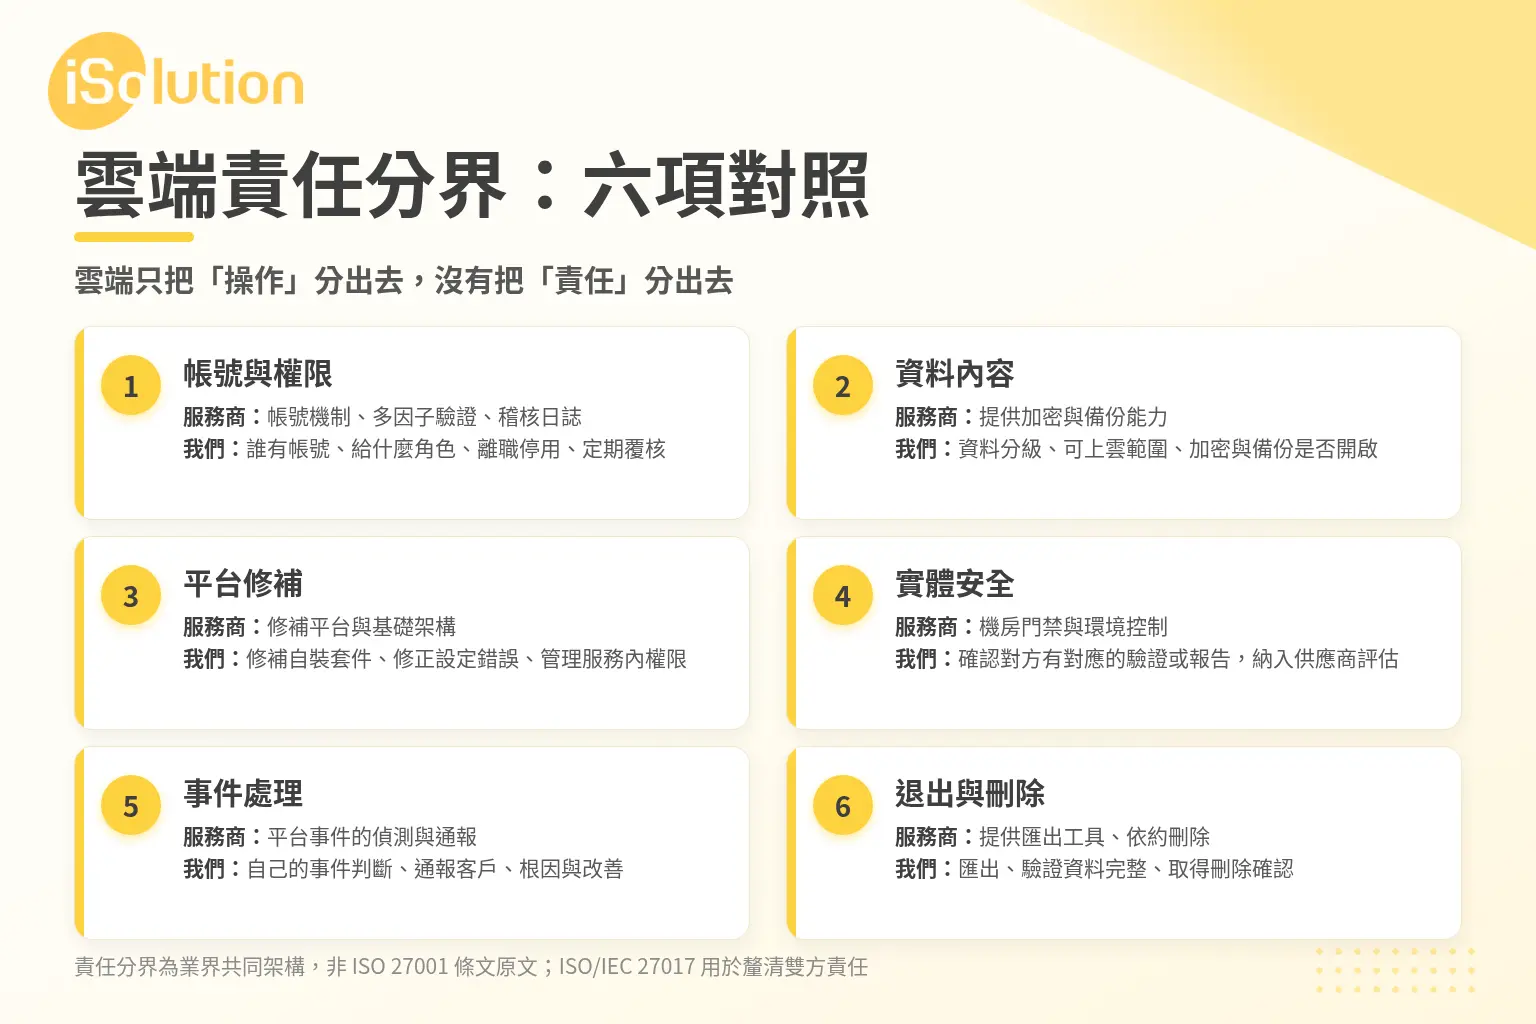
雲端只把「操作」分出去,沒有把「責任」分出去。平台修補由服務商做,但該開的加密有沒有開、該停的帳號有沒有停,還是你的事。資料出事,客戶找的是你,不會去找你的服務商。這張表的用途是讓你在稽核現場講清楚這一項誰做、證據在哪,不是拿來免責的。
27017 與 27018 是什麼?跟 27001 什麼關係
ISO 27017 與 27018 都是掛在 27001 底下的補充指引,不能單獨拿來當一張證書。27017 講雲端服務的資安控制措施,客戶與服務商都適用;27018 講公雲服務商代客戶處理個資時怎麼保護。企業要驗的是 27001,這兩份是拿去問服務商、判斷對方的話夠不夠的對照尺。兩份都在近兩年改版,看到舊年份就是舊資料;證書與機構問題見 顧問與驗證機構怎麼選。
| 標準 | 它是什麼 | 對企業的意義 |
|---|---|---|
| ISO/IEC 27017:2026 | 以 ISO/IEC 27002 為基礎、適用於雲端服務之提供與使用的資訊安全控制措施指引,同時適用於雲端服務客戶與提供者(第 2 版,2026-07 發布,39 頁) | 採購或稽核時用它問「這一項是你做還是我做」;它是指引,不能單獨驗證 |
| ISO/IEC 27018:2025 | 公雲中以個人可識別資訊(Personally Identifiable Information,PII)處理者身分保護個資的指引,已對齊 ISO/IEC 27002:2022(第 3 版,2025-08 發布,35 頁) | 含個資的資料放公雲、由服務商代為處理時,用來檢查對方的個資措施與承諾;屬 code of practice,不能單獨驗證 |
| ISO/IEC 27001:2022 | 資訊安全管理系統的要求標準(第 3 版,2022-10 發布) | 這才是企業可以驗的那一張;上面兩份是補充指引 |
供應商有 ISO 27001 證書,我們就合規了嗎
供應商有證書,不代表你合規。這是 ISO 27001 供應鏈安全最常被誤解的一題,採購方與被採購方都常搞錯,理由可以拆成三層。
第一層,驗的是它,不是你。那張 27001 證書是頒給服務商的 ISMS,證明的是「它有一套制度在管自己的資訊安全」;你的 ISMS 還是要自己建、自己驗。客戶要求你有 27001,不會因為你的供應商有就抵掉。
第二層,要看範圍有沒有涵蓋你用的那項服務。證書上的範圍可能只包含某幾個機房、某幾項服務或某個地區。你用的是它三年前上線的新服務,而證書範圍寫的是舊服務,這張證書對你就沒有證明力。
第三層,台灣官方講得很白:資通安全署建議機關先查明廠商通過之第三方驗證範圍(人員、資安管理作業程序、資通系統、實體環境)是否已涵蓋委外業務(資通安全署資安法常見問題)。這段話的對象是公務機關,一般企業不受資安法直接規範;客戶拿同一句話問你的時候,意思完全一樣,他要看範圍有沒有對上,不是有沒有證書。
證書是入場券,不是免責證明。該列進供應商清單、該分級、該簽的資安條款、該做的定期檢視與紀錄,一樣都不能少,這些才是 A.5.19、A.5.20、A.5.22 在問的。證書只回答其中一小段:這家廠商自己有制度。剩下的,是你怎麼管它。
台灣中小企業最常見的 8 種外部依賴(表)
把「供應商」換成「外部依賴」,清單通常會長兩倍。下表是台灣中小企業最常出現的八類,只寫類型與管理重點,不列公司名或品牌名。
| 類型 | 管理重點 |
|---|---|
| 會計/ERP 雲端系統 | 財務與個資最集中;看資料存放地、匯出能力、離職帳號停用 |
| 郵件與協作平台 | 全公司帳號的根;多因子驗證、外部共享設定、離職停權 |
| 備份與異地備援 | 停擺風險最高;看還原測試紀錄、有沒有加密、誰能存取備份 |
| 委外 IT/MSP(Managed Service Provider,託管服務供應商) | 特權帳號風險;帳號清單、遠端連線紀錄、換約回收 |
| 官網主機與網域、內容傳遞網路 | 對外形象與流量;變更權限、憑證到期管理 |
| 人力派遣/顧問 | 人的存取權;保密協議、報到與離職的權限開關 |
| 物流與報關 | 客戶資料交換;傳輸方式與最小必要欄位 |
| 委外開發/系統整合 | 原始碼與測試資料;安全檢測證明、智財與資料返還 |
其中 MSP 要特別拉出來講。它管的是你的系統,帳號權限往往比你的員工還大,所以它是一級供應商,不能用「IT 外包」四個字帶過。實務上最常見的漏洞就是「前廠商工程師還能登入」,因為合約終止時沒有人把帳號列為結案檢查項。
客戶與採購方會怎麼問你?實務上就四種問法(顧問實務觀察):
- 問卷。項目集中在有沒有 27001、有沒有專職資安人員、資料放哪、多久備份一次、有沒有做滲透測試、離職帳號怎麼處理。
- 條款。要求簽資安附約與保密協議、複委託須事前同意、事件通報時限(常見 24/48/72 小時級距)、查核權。
- 稽核權。大客戶或政府案會保留實地查核,或要求提供第三方報告。
- 要你交的東西。27001 證書與證書範圍頁、SoA(Statement of Applicability,適用性聲明:逐項說明 Annex A 每個控制措施採用與否及理由的文件)、資安政策、事件通報窗口、最近一次內部稽核或管理審查的摘要。
四種問法繞來繞去,問的是同一件事:你的供應商管理有沒有留下證據。接下來兩節,一節是最常做錯的八件事,一節是可以直接拿去自問的八道題。
最常見的 8 種做錯(表)
下面八項是輔導現場最常看到的情況。用「常見」而不用「大家都這樣」,是因為每一項都有公司已經做對。表裡會引用《資通安全管理法》與其施行細則的條號,先提醒適用範圍:這部法的對象是公務機關與特定非公務機關,一般企業不受它直接規範,引用它只是因為客戶常拿同一套條文要求你。
| # | 錯在哪 | 後果 | 怎麼改 | 依據 |
|---|---|---|---|---|
| 1 | 以為供應商管理=把合約簽回來歸檔,沒有清單也沒有分級 | 稽核問「你們有幾家供應商、哪些要管」答不出來;出事找不到窗口 | 先做一張表:名稱、服務、等級、負責人、合約起訖,30 分鐘就能起步 | A.5.19 |
| 2 | 合約沒有資安條款,出事只能走一般商業爭議 | 資料外洩時無法要求通報、查核、刪除;賠償只能依民法慢慢談 | 用 9+1 條清單補附件;舊約用換約或增補條款補 | A.5.20 對照《資通安全管理法》第 10 條第 3 項 |
| 3 | 用了雲端卻沒列進供應商清單(部門自己刷卡買的服務) | 資料實際存在沒人管的服務上;稽核問「這個系統誰核可的」答不出 | 查信用卡帳單與單一登入紀錄,把沒走採購的撈出來補登 | A.5.23、A.5.19 |
| 4 | 以為服務商有 ISO 27001,自己的責任就沒了 | 出事才發現證書範圍不含你用的服務,或責任本來就在你身上 | 看證書範圍、把對方列進清單、照責任分界表分工 | A.5.19;資通安全署資安法問答 |
| 5 | 把委外 IT 的帳號當自家員工管,離職或換約沒回收 | 前廠商工程師還能登入;這是稽核最愛問、也最容易中的一項 | 建外部人員帳號清單,合約終止時列為結案檢查項 | A.5.22;合約第 2 條 |
| 6 | 供應商一年到頭沒檢視過,被問「上次檢視是何時」答不出 | 直接被判監督未執行;不是文件寫不好,是根本沒做 | 把檢視排進年度行事曆,一級優先;每次結論留一頁紀錄 | A.5.22(頻率由組織自訂,規範未訂) |
| 7 | 分包商(供應商的供應商)完全不知道存在 | 風險從沒簽約的那一層進來;違反複委託約定還不知道 | 合約要求揭露分包商並取得同意;清單加一欄「有無分包」 | A.5.21 對照《資通安全管理法施行細則》第 7 條第 2 款 |
| 8 | 把供應商監督與內部稽核混為一件事 | 以為做過內部稽核就等於管過供應商,兩邊都沒做實 | 記住下面那句分界,年度計畫分兩欄排 | A.5.22 與 ISO/IEC 27001 第 9.2 條 |
第 8 項值得單獨講,它最容易「看起來做了、其實沒做」。A.5.22 監督的是「供應商有沒有照合約做」,對象是外部廠商;ISO/IEC 27001 第 9.2 條的內部稽核查的是「我們自己的 ISMS 有沒有照規矩運作」,對象是本公司各部門。兩件都像在查別人有沒有照規定,實務上又常是同一批人做、同一張表填,很容易被當成同一件事。其實來源不同(合約對標準)、對象不同(廠商對自己)、紀錄不同(檢視紀錄對稽核報告)。年度計畫分成兩欄排,就不會互相抵充。
稽核前自己問一遍:8 個問題與要拿的紀錄
這張表可以直接拿去問自己一次。八題答得出來,前面講的就等於驗收過了。
| 稽核會問什麼 | 要拿出的紀錄 | 常見答不出來的情況 |
|---|---|---|
| 你們有哪些供應商?哪些是關鍵? | 供應商清單+分級依據 | 只有請款資料,沒有清單 |
| 這家為什麼列關鍵? | 分級表、評估紀錄 | 答「因為它很重要」,沒有依據 |
| 合約裡有哪些資安要求? | 合約或資安附約 | 只有一般採購合約 |
| 上次檢視這家供應商是什麼時候? | 檢視紀錄(日期、內容、結論) | 完全沒有紀錄 |
| 對方有誰可以進我們的系統? | 外部帳號清單、停用紀錄 | 帳號在 IT 手上,沒有人員對應表 |
| 有用雲端嗎?資料放哪? | 雲端服務清單、資料存放地、退出方式 | 只知道「有在用」,細節不清 |
| 供應商發生資安事件怎麼知道? | 合約通報條款、通報往來紀錄 | 合約沒寫,靠對方主動講 |
| 供應商換人或服務變更時怎麼處理? | 變更紀錄、重新評估紀錄 | 換了沒人知道,清單沒改 |
八題答得出來,A.5.19–A.5.23 的五項就算有東西可以給人看。清單回答有哪幾家,分級回答為什麼是它,合約回答要求了什麼,檢視紀錄回答有沒有在看,雲端那兩題回答責任分到哪裡。
真要挑一件現在就做的,我會選這件。把供應商列成一張表,寫上服務內容、有沒有碰客戶資料、合約什麼時候到期。這張表是 A.5.19 的起點,也是後面分級、合約、檢視紀錄的母表。沒有它,其他幾樣都會變成散落的文件。
驪鑫是 ISO 輔導顧問,輔導為主,可協助企業走完驗證流程;本身不做驗證,也不發證書。想知道自己目前缺的是清單、合約還是紀錄,可以先看 ISO 27001 認證怎麼申請?流程、時程與 6 大好處一次看,把申請與驗證的流程位置對起來,再決定從哪一段補。
ISO 27001 供應鏈安全 常見問題 FAQ
供應商是不是每一家都要管?+
依風險分級,不是每家都簽。先把供應商列成一張表,用「碰什麼資料、能不能進系統、中斷會不會停擺」三題打分,一級管到合約與定期檢視,三級只列名稱與用途。做法上把「為什麼這家是這一級」寫在旁邊,稽核看的是這一行字。
供應商合約要寫哪些資安條款?+
先補四條最低標:保密與資料使用範圍、帳號與存取控制、事件通報時限與窗口、終止時的資料返還與刪除。再依等級往上補到九條(加上客製開發的安全檢測證明)。手上是舊約就用增補條款,先處理一級供應商。
ICT 供應鏈跟一般供應商差在哪?+
問法不同。除了問「你碰我什麼資料」,再往下問「你的上游是誰、換上游會不會通知我、有沒有開源元件清單」。從停掉會影響營運的那幾項關鍵服務開始問,不必一次問完整條鏈。
雲端服務 A.5.23 要求企業做什麼?+
建立取得、使用、管理、退出四段流程。落地做法是「一家雲端一張評估表」:上線前填相容性與資料存放地,使用中管帳號與權限,管理中追蹤變更與事件,退出時確認匯出格式與刪除。先做一級與含個資的那幾家。
雲端責任分界是誰負責什麼?+
用六個項目對照填一次:帳號與權限、資料內容、平台修補、實體安全、事件處理、退出與刪除。填完通常會發現自己漏了帳號覆核或備份還原測試。這張表是業界共同架構,不是條文規定;它的用途是講清楚「誰做、證據在哪」。
27018 是什麼?跟 27017 差在哪?+
27018 專門講公雲服務商代替客戶處理個人資料時的保護,現行版是 2025 年第 3 版;27017 是雲端控制的通則。採購含個資的雲端服務時,先要對方說明 27018 的承諾與範圍,再看 27017 的控制對照。
稽核時供應商題會被問什麼、要拿什麼紀錄?+
常見八題,對應四份文件:清單、分級依據、合約(含資安附件)、檢視紀錄。稽核前用文中的自檢表自己問一遍,答不出來的那一題就是你要補的地方;補的時候先補紀錄,再補文件。
供應商監督跟內部稽核差在哪?+
對象不同:一個查外部廠商有沒有照合約做,一個查自己各部門有沒有照 ISMS 運作。來源與紀錄也不同:前者依合約、留檢視紀錄,後者依標準、留稽核報告。年度計畫分兩欄排,不要用其中一邊的成果去抵另一邊。
下一步|與我們聯絡
不確定企業是否需要導入 ISO,或想了解輔導範圍、費用與時程?
歡迎先與我們聯繫,先了解您的需求與現況,再依實際情況安排電話討論、線上會議或到廠訪談。
全台皆可洽詢,北、中、南均提供 ISO 輔導服務。
聯絡方式
- 免付費專線:0800-695-996
- 各區電話:台北 02-6604-4178|台中 04-2327-0352|高雄 07-334-2260
- LINE 官方帳號:@zgs9595e
- 線上表單:與我們聯絡
延伸閱讀
參考資料
本篇引用的官方文件與查詢入口(查閱日 2026-11-04):