
快速導覽
隱藏
CNS 27001 與 ISO 27001 差在哪?台灣企業該看哪一份
CNS 27001 是我國國家標準,ISO/IEC 27001 是國際標準,兩者常被當成同一件事。本文先分清名稱、版本與發證體系,再把管理系統驗證、資安法規遵循、政府採購契約要求三套制度拆開,最後用四種情境回答「我的情況該看哪一份」,並給出四個證書查證動作。
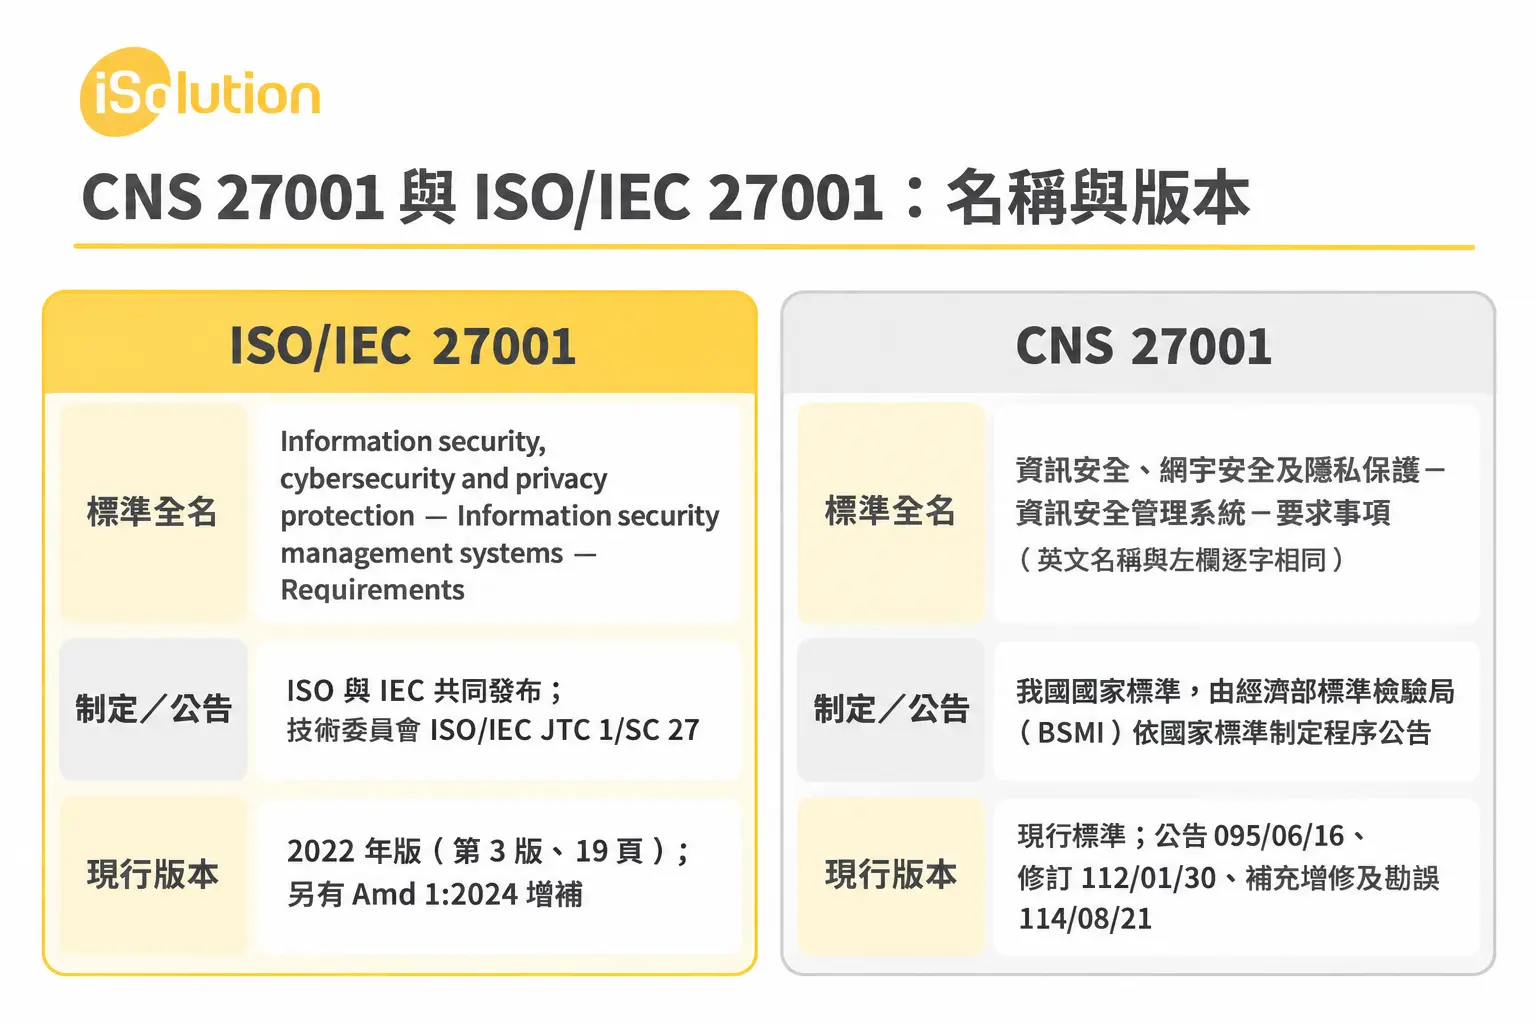
先把兩個名字放回各自的體系:ISO/IEC 27001 是國際標準化組織(ISO)與國際電工委員會(IEC)共同發布的國際標準;CNS 27001 是我國國家標準,由經濟部標準檢驗局依國家標準制定程序公告。
名字分開之後,那句最常被問的話才有意義:「投標文件寫 CNS 27001,我手上的 ISO 27001 證書可以用嗎?」問的其實不是英文縮寫,而是資格審查那一天,你手上那張紙算不算數。
台灣業主卡住的地方,通常在「該看哪一份、該驗哪一張」,不在「要不要做」。兩者常被當成同一件事。攤開來看,制定者、公告體系、版本節奏、發證體系這四條線各走各的。先把名字分清,再拆三個常被混成一件的制度,最後回到你的情況該看哪一份。
文中由驪鑫整理。驪鑫是 ISO 輔導顧問公司,輔導為主、可協助企業走完驗證流程,服務範圍為全台,北中南皆有據點,可就近安排或到廠。
CNS 27001 與 ISO 27001 差在哪 重點搶先看
答案先講:兩者是同一套要求事項的國際版與國家標準版,差別在制定者、公告體系、版本節奏與發證體系。 但「要求事項本身」只能寫到官方敘述一致,不能寫成已逐條證明相同。
- 名稱: 兩份文件的英文標準名稱逐字相同;CNS 27001 是我國依 ISO/IEC 27001 轉訂的國家標準。
- 版本: ISO/IEC 27001 現行 2022 年版(第 3 版、19 頁);CNS 27001 現行標準修訂日 112/01/30、補充增修及勘誤日 114/08/21。
- 強制力: 兩份標準本身都不具強制性;壓力來自資通安全管理法(對被納管機關)與採購契約(對投標廠商)。
- 怎麼選: 先看買方寫的是 CNS、ISO 或「或同等以上」。三種寫法的合格條件不同。
- 不能說「逐條相同」: 官方只說明兩者是轉訂關係;要求事項本身只能寫到官方敘述一致,不能寫成已逐條證明相同。
名稱先分清:一份是國際標準,一份是我國國家標準
ISO/IEC 27001 是資訊安全領域最廣為人知的一套管理系統標準,中文全名是「資訊安全、網宇安全及隱私保護-資訊安全管理系統-要求事項」,英文原名放在後面供核對:Information security, cybersecurity and privacy protection — Information security management systems — Requirements。它規範的對象是一套資訊安全管理系統(Information Security Management System,ISMS),也就是組織用來保護資訊機密性、完整性與可用性的管理制度。管的是一整套制度,不是某一台設備或某一項產品。ISO 官方摘要頁的說法是:它是資安管理系統最廣為人知的標準(the world’s best-known standard),並定義了一套 ISMS 必須滿足的要求。
官方頁面登記的狀態與版次是:2022 年 10 月發布、第 3 版、共 19 頁,技術委員會為 ISO/IEC JTC 1/SC 27,狀態為「已發布」(以上依官方欄位的順序:發布日、版次、頁數、技術委員會、狀態)。制定者是 ISO 與 IEC 共同發布,正式簡寫因此寫成 ISO/IEC 27001。這件事有兩個實際後果。一是引用要帶版次,ISO 官方明確要求標準應以完整名稱引用,例如寫「通過 ISO/IEC 27001:2022 驗證」,只寫「通過 ISO 27001 驗證」對方日後追問版次就麻煩;二是當你看到證書或合約只寫「ISO 27001」,第一個要追問的就是版次。
性質上,它是一份「要求事項」標準,可以被第三方驗證,但驗證與否由組織自行決定。ISO 官方的說法是:採用這套標準的企業,可以自己決定要不要走驗證程序。所以「沒有驗證」不等於「不符合標準」,差別只在少了那張由外部機構出具的書面保證。
CNS 27001 則是我國的國家標準。CNS27001 是什麼?簡單說,它是我國依 ISO/IEC 27001 轉訂的國家標準,現行標準的修訂日為 112/01/30。在國家標準查詢系統上,它的官方欄位逐字如下:標準總號 CNS27001、標準名稱「資訊安全、網宇安全及隱私保護-資訊安全管理系統-要求事項」、標準英文名稱與 ISO/IEC 27001 的標題逐字相同、狀態「現行標準」、公告日期 095/06/16、修訂日期 112/01/30、補充增修及勘誤日期 114/08/21、標準類號 X6049、國際分類碼(International Classification for Standards,ICS)03.100.70 與 35.030。
CNS 27001 的適用範圍,官方查詢頁逐字為:「本標準規定於組織全景內,建立、實作、維持及持續改善資訊安全管理系統之要求事項。……當組織宣稱符合本標準時,不得排除本標準第4節至第10節所規定之任何要求事項。」這段話有兩個訊息:它規範的是管理系統而不是商品;宣稱符合時不能只挑幾節做。
CNS 27001 現行是哪一版?對應 ISO 的哪一版
先講可以確定的:官方查詢頁只列民國日期,沒有「年版」欄位。所謂「CNS 27001:2023」,是依修訂日 112 年(2023 年)換算出來的一般表述,屬二手寫法;官方頁面本身不會這樣寫。你在文件上要寫年版時,最好同時寫民國修訂日,免得對方對不上。
至於「CNS 27001 對應 ISO/IEC 27001:2022」這個說法,目前能拿出來的依據只有三條,而且三條都稱不上「官方明文對應」:
- 兩份文件的英文標準名稱逐字相同(一份是我國公告的國家標準欄位,一份是 ISO 官方頁的標題)。
- CNS 的修訂日 112/01/30 落在 ISO/IEC 27001:2022 於 2022 年 10 月發布之後約 3 個月,時序上吻合。
- 機關公開文件曾以並列方式表述,例如「符合 CNS 27001:2023(ISO/IEC 27001:2022)標準之各項要求」。這是二手表述,不是我國標準主管機關的公告文字。
反過來問,標準檢驗局有沒有明文寫過這組對應關係?查無。查過的來源包括國家標準查詢頁(欄位中沒有「對應/參考/採用」這一欄)、標準檢驗局的勘誤公告,以及行政院公報檢索。目前能確認的只有 103 年版曾有明文「參考 2013 年版 ISO/IEC 27001 修訂」,112 年版查無對應的公告原文。所以文中寫「名稱相同、時序吻合、機關文件並列表述」,不寫「官方已公告對應」。
另一個常被問的問題:「CNS 有沒有為台灣的法規環境加國家差異附錄?」公開欄位(名稱、適用範圍、類號、ICS)都沒有提到任何國家附錄,本項無法確認。有人很肯定地說「有」或「沒有」,都可以請他引出處,因為這個答案會直接影響你判斷「照 ISO 做、驗 CNS 會不會有落差」。
條文要求一樣嗎?差別在哪裡
一句話:兩者是同一套要求事項的國際版與國家標準版;差異在制定者、公告體系、版本節奏與發證體系,不在要求事項本身。 你若在找「ISO 27001 國家標準」的對應文件,指的就是 CNS 27001 的現行標準。最後那句的證據強度要講清楚:它建立在「官方敘述一致」,沒有「逐條比對後證明一致」的基礎。
可以寫、也有官方依據的部分有三項:兩份文件的英文標準名稱逐字相同;適用範圍的敘述一致,包含「不得排除第 4 節至第 10 節任何要求事項」這個結構性限制;CNS 27001 是我國依 ISO/IEC 27001 轉訂的國家標準。立法院公報寫「經濟部標準檢驗局轉譯之 CNS 27001」,標準檢驗局 103 年 4 月 24 日公告也以「參考 2013 年版 ISO/IEC 27001 國際標準修訂」表述。
不能寫的部分同樣要講清楚。ISO 與標準檢驗局都沒有發布逐條比對的聲明,因此文中不把「兩份要求事項已經證明一致」寫成官方結論,也不寫「拿這一張就等於通過另一份」。業界文章常直接寫「內容一致」,那屬於二手說法,可以當背景,不能當依據。
這個差別在實務上真正會咬人的地方是發證體系。ISO 那一側由外部驗證機構(CB)發證,ISO 本身不發;CNS 那一側,證書由誰發、證書上會不會登載 CNS 編號,取決於驗證機構的認證範圍與證書格式。一直在「條文是不是一樣」這個層次爭論,通常解決不了「我這張證書買方收不收」這個真正的問題。
三套制度不要混:管理系統驗證、資安法規遵循、政府採購/契約要求
台灣談 27001 最容易混在一起的,是三個性質完全不同的制度。把它們拆開,很多看似矛盾的問題會自己消失。站上另一篇談 CNS 12681 與 ISO 9001 的文章,三制度的分法是依「商品標準」設計的;CNS 27001 規範的是管理系統,適用的制度組合不同,所以文中重新定義為下面三項(商品標準那一側的對照,可看〈CNS 認證是什麼?CNS 12681 與 ISO 9001 差在哪、該驗哪一個〉)。
表裡會用到一個機構名詞,先分清:實際到場稽核並發證的是驗證機構(CB);對驗證機構做認證的則是財團法人全國認證基金會(Taiwan Accreditation Foundation,TAF)。兩者角色不同,第五、六節會分別說明。
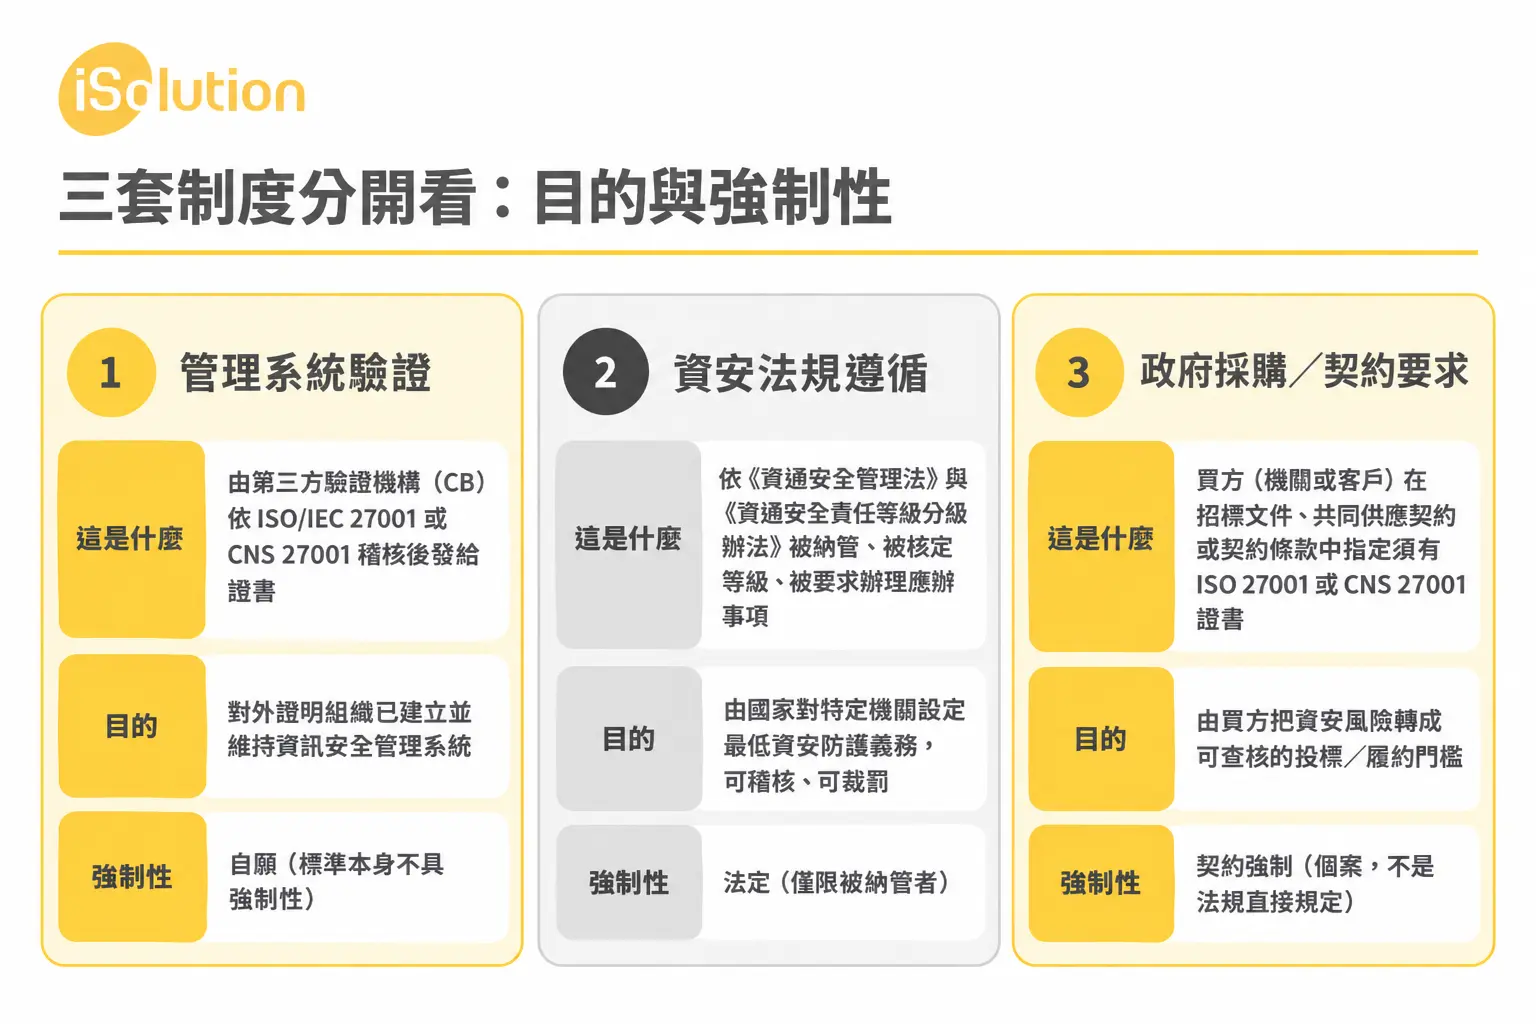
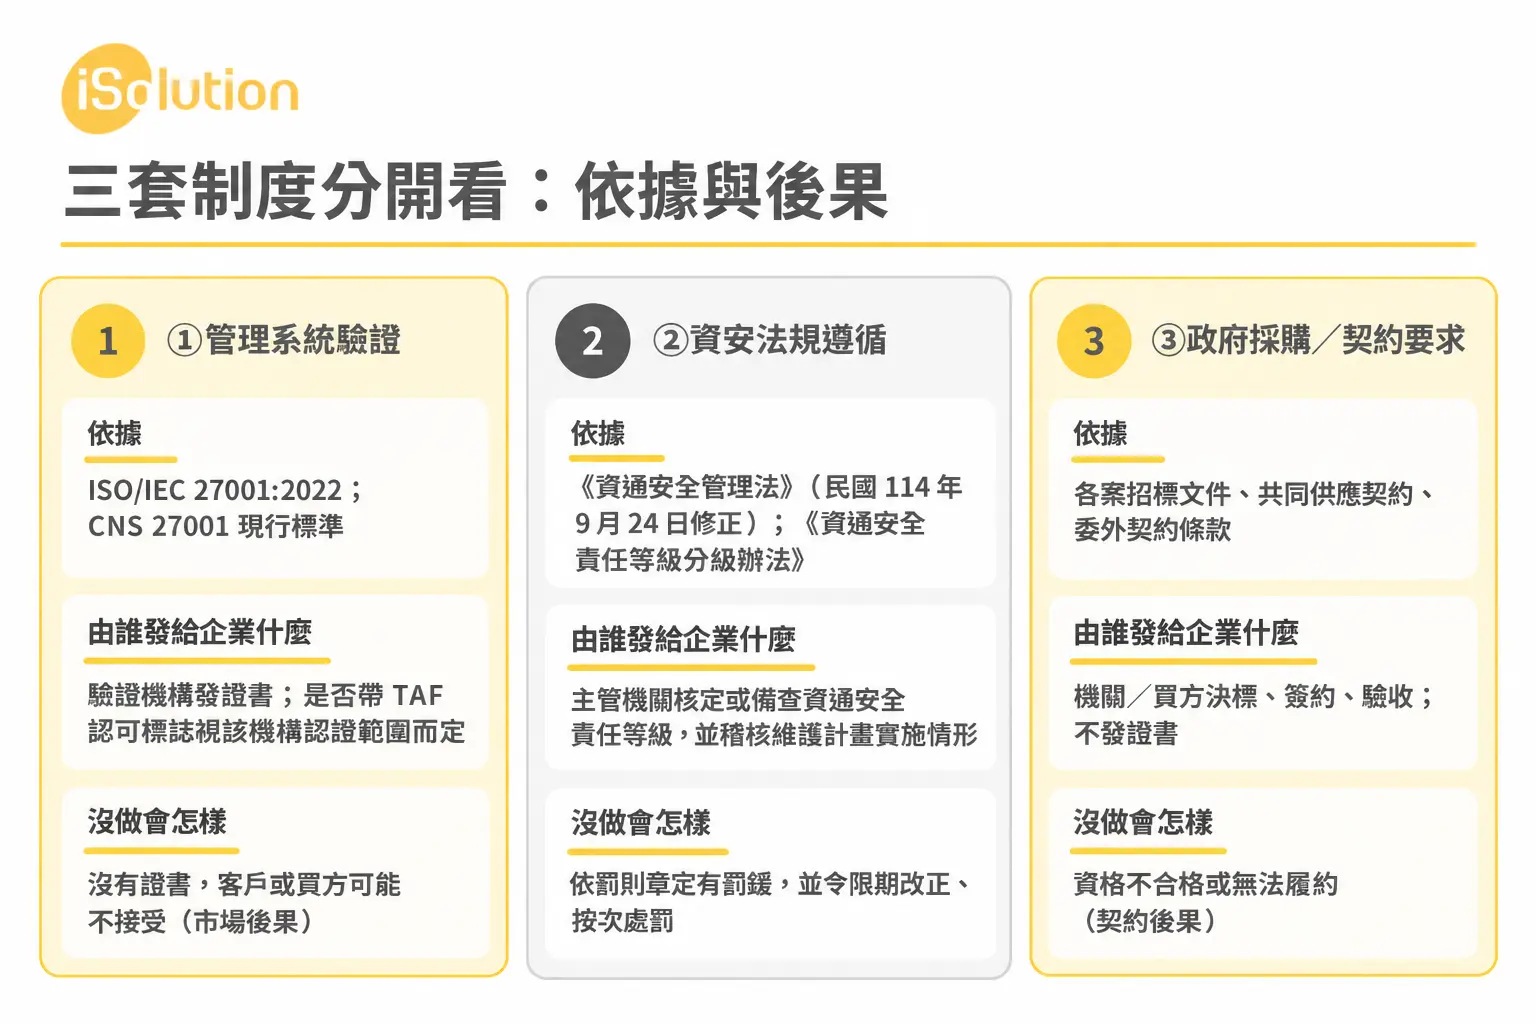
三件事的強制力來源不同,這是全篇最需要記住的一句:標準本身不具強制性。政府文件寫得很直接:「鑑於經濟部標準檢驗局CNS27001標準不具強制性,且政府機關(構)資通安全責任等級分級作業規定未限定資訊安全第三方稽核標準,爰予刪除。」(行政院修正〈公文電子交換系統資訊安全管理規範〉修正總說明,自 105 年 4 月 29 日生效)
強制力來自另外兩處。第一處是法規:被《資通安全管理法》納管的公務機關與特定非公務機關,必須依核定的資通安全責任等級辦理應辦事項。第二處是契約:買方在招標文件或契約裡指定。這一項只能寫「部分標案會指定」,因為查無全國通案規定。可以看一個實際條文長什麼樣:政府軟體採購網「115年第六次電腦軟體共同供應契約採購-雲端服務」(案號 1150206,發布 2026-09-23)廠商注意事項第 4 點:「投標廠商應提出通過國際資訊安全管理標準ISO 27001或國家標準CNS 27001之證書,且該證書於資格審查日時應在有效期內。」這是單一標案的規定,不能推成政府採購通案。
另註:資安領域還存在獨立的資安產品/服務驗證制度(產品驗證、實驗室測試等),與文中三項不同,不在文中範圍。聽過「資安產品驗證」的人,不要把管理系統證書想成商品檢驗。
「驗」的三個詞:驗證、認證、認可;誰可以發證
這三個詞在中文裡常被互換。它們指的對象不同,對象看錯,問題就會問錯。
| 詞 | 對象 | 意思(依 ISO 官方定義) |
|---|---|---|
| 驗證(certification) | 對企業/組織 | 獨立機構以書面保證(也就是發一張證書),某個產品、服務或系統符合特定要求。這個動作的英文是 certification。 |
| 認證(accreditation) | 對驗證機構 | 認證機構正式承認某個驗證機構是照國際標準在運作。這個動作的英文是 accreditation,對象是「驗證機構」,不是企業。 |
| 認可 | 台灣用法不一致,要看對象 | 同一個字在不同文件指不同對象:TAF 對驗證機構的動作稱「認證」,舊制對廠商則有「認可登錄」。判斷方式不看用哪個字,看「這個動作的對象是誰」。 |
驗證機構本身也有要求標準。管理系統驗證機構的認證規範是 ISO/IEC 17021-1;TAF 的說明是「本會依據國際標準ISO/IEC 17021-1(管理系統驗證機構認證規範),開放資訊安全管理系統驗證機構之認證服務」(全國認證基金會(TAF),發刊 2023-08-09)。
接下來是最多人誤解的一點:ISO 本身不發證。ISO 官方講得很白:ISO 不執行驗證、不核發證書,也不允許任何人把 ISO 標誌用在驗證相關用途;驗證是由外部的驗證機構執行,所以任何公司或組織都不可能「被 ISO 驗證」(原文的關鍵句是 ISO does not perform certification or issue certificates)。所以「ISO 認證」這個說法在嚴格意義上是誤稱;正確說法是「由某驗證機構驗證,符合 ISO/IEC 27001:2022」。
那標準檢驗局呢?它曾經辦理資訊安全管理系統驗證,而且當時指定的標準是 ISO/IEC 27001,而非 CNS 27001。依據是 94 年 12 月 27 日經標五字第09450028500號令:「依據『管理系統驗證實施辦法』第三條第二項指定資訊安全管理系統驗證之標準為ISO/IEC 27001,並自九十五年一月一日生效。」之後標準檢驗局依「多做認證、少做驗證,優先讓民間、法人執行單位執行」的原則,讓管理系統驗證業務退場,回歸自願性驗證市場。
至於「現在標準檢驗局有沒有受理 CNS 27001 驗證」,查無,沒有找到現行的受理窗口或名錄。所以文中不寫「標準檢驗局發 CNS 27001 證書」,也不寫「標準檢驗局完全不辦」,因為後者同樣超出可查證範圍。要確認只有兩個辦法:直接問標準檢驗局,或問你打算委託的驗證機構。
CNS 27001 的證書實務上是誰發的?名錄怎麼查
實務上,CNS 27001 的證書由驗證機構發。證書上有沒有登載 CNS 27001,取決於兩件事:這家機構的認證範圍有沒有涵蓋,以及它的證書格式怎麼寫。這一點屬合理推論,官方並沒有逐一公告「哪家發哪種格式」。所以不要憑證書封面判斷,要看證書文中的標準名稱與版次。
查證的公開入口在 TAF。TAF 的說明指出,它是依 ISO/IEC 17021-1(管理系統驗證機構認證規範)開放資訊安全管理系統驗證機構的認證服務,並設有認證名錄的管理系統驗證機構查詢頁,供外界查詢本會認證的驗證機構及其驗證客戶。這個名錄頁公開可查,任何人都能上去核對某家機構是否在認可範圍內、被認可的項目是什麼。
TAF 在 2023 年 8 月的專文中公告過當時的認可家數與驗證客戶數。那是 2023 年 8 月的公告值,不是現況,文中不把它當現況引用;要現況就自己上名錄頁查,或直接向機構索取認證證明。
另一個常被引用的詞是「公正第三方」。在資安法的脈絡下,官方解釋是:「有關公正第三方係指通過我國標準法主管機關(經濟部)委託機構(財團法人全國認證基金會,TAF)認證之機構,可至TAF官網之『認證名錄』查詢『管理系統驗證機構』。」(資通安全署 FAQ 4.8,更新 2026-02-13)所以在標案與資安法的情境裡,「有沒有 TAF 認可」是判準的一部分,稱不上加分項。
驗證機構怎麼挑、該問哪些問題,站上另有一篇整理 12 個企業常問問題的長文可搭配看:〈ISO 27001 顧問與驗證機構怎麼選?12 個企業最常問的問題〉。文中不重複那份名錄與比較表,只處理「CNS 與 ISO 該看哪一份」。
四種情境:台灣企業到底該看哪一份
以下四種情境,決定的不是「哪一份標準比較好」,而是「買方或法規要的是哪一種證明」。四張表各三列:該看哪一份/該做什麼/要注意什麼。
情境 1|客戶或供應鏈只要求 ISO/IEC 27001
| 項目 | 內容 |
|---|---|
| 該看哪一份 | 看 ISO/IEC 27001:2022 文中。CNS 27001 在這個情境不是必要條件。買方要的是國際標準,我國的國家標準版不會自動變成買方指定的對象。 |
| 該做什麼 | 依 ISO/IEC 27001:2022 建立並維持 ISMS,選一家在 TAF 認可範圍內、或客戶可接受的驗證機構完成驗證。 |
| 要注意什麼 | ①客戶要的是「證書」還是「特定驗證機構」,兩者不同,簽約前問清楚;②引用要帶版次,寫「certified to ISO/IEC 27001:2022」;③若未來可能接政府標案或被納管,選證書格式時就先問能不能同時登載 CNS 標示(能不能,見下一節)。 |
情境 2|投標文件或政府採購指定國家標準(CNS)
| 項目 | 內容 |
|---|---|
| 該看哪一份 | 看招標文件本身的文字。它可能寫「CNS 27001」、可能寫「ISO 27001 或 CNS 27001」、也可能寫「或同等以上」,三種寫法的合格條件不同。前述 1150206 案就是「ISO 27001 或國家標準 CNS 27001」的寫法。 |
| 該做什麼 | 投標前確認三件事:①證書是否須在資格審查日仍有效;②是否要求 TAF 認可標誌;③驗證範圍是否涵蓋本案標的(系統、服務、機房)。 |
| 要注意什麼 | 不能假設每個標案都要求 CNS,也不能假設都不要求。查無全國通案規定,只能逐案看招標文件;有疑義就在等標期內向招標機關提問,並留下書面答覆。 |
情境 3|屬《資通安全管理法》適用對象
| 項目 | 內容 |
|---|---|
| 該看哪一份 | 先看《資通安全責任等級分級辦法》附表對應自己等級的應辦事項(等級不同,應辦事項不同),再看《資通安全管理法》文中的義務:維護計畫、專職人員、通報應變、委外監督。本法主管機關是數位發展部。 |
| 該做什麼 | 以 A 級的應辦事項為例,逐字是:「資訊安全管理系統之導入及通過公正第三方之驗證:初次受核定或等級變更後之二年內,全部核心資通系統導入CNS27001 或ISO 27001 等資訊安全管理系統標準、其他具有同等或以上效果之系統或標準,或其他公務機關自行發展並經主管機關認可之標準,於三年內完成公正第三方驗證,並持續維持其驗證有效性。」(數位發展部主管法規共用系統,附表二 A 級自評表)其他等級的要求不同,須對照自己等級的附表。 |
| 要注意什麼 | ①法規寫的是「CNS 27001 或 ISO 27001 或同等以上」,不是「必須取得 ISO 27001 證書」;②「同等或以上效果」的認定依個案審認,官方寫「仍需依個案情形審認」;③「公正第三方」在官方解釋下指 TAF 認證之機構;④委外時,受託者也要「具備完善之資通安全管理措施或通過公正第三方驗證」;⑤適用對象有限縮,「特定非公務機關」的法定範圍是「關鍵基礎設施提供者、公營事業、特定財團法人或受政府控制之事業、團體或機構」,一般民營中小企業若不在這個定義內,本法義務不直接適用,壓力通常來自客戶與標案。 |
情境 4|ISO 與 CNS 兩邊都要
| 項目 | 內容 |
|---|---|
| 該看哪一份 | 兩份都要看,但先確認買方要的是哪一種證書,再決定驗證路線。 |
| 該做什麼 | 以同一套 ISMS(同一份風險評鑑、適用性聲明(Statement of Applicability,SoA)、內部稽核與管理審查紀錄)為基礎,向驗證機構確認「一次稽核、證書同時登載 ISO/IEC 27001 與 CNS 27001」是否可行;若不可行,安排在同一稽核週期內完成。 |
| 要注意什麼 | 「可共用」查無官方明文。官方只說到三件事:兩份標準的要求事項敘述一致、驗證由驗證機構執行、公正第三方指 TAF 認證機構。所以「一次做完、發兩張、文件共用」屬於須向發證機構確認的事項,不能寫成保證。導入與驗證的作業順序若需要,可看〈ISO 27001 認證怎麼申請?流程、導入與輔導重點〉。 |
版本與換版:現在該注意的三件事
第一件,現行版是 2022 年版。 ISO/IEC 27001:2022 於 2022 年 10 月發布(資通安全署記載 ISO 於 111 年 10 月 26 日公告),第 3 版、19 頁;另有一個增補 ISO/IEC 27001:2022/Amd 1:2024(氣候行動增補)。填寫標案文件或對外說明時,版次寫 2022,不要寫「最新版」,因為「最新」在對方文件裡沒有意義。
第二件,舊版過渡期已經結束。 過渡規範是國際認證論壇的 IAF MD 26(Issued 2022-08-09),過渡期 3 年、至 2025-10-31;台灣官方的口徑一致:「ISO/IEC 27001:2013 資通安全專業證照認列至114年10月31日止,請於該期限前完成轉版。(備註:機關轉版期限亦同)」(資通安全署 FAQ)。也就是說,2013 版證書已失效,現在不存在「再等下一次改版再說」這種事;若手上還是 2013 版,要處理的是失效後怎麼補,不是提前準備。
第三件,CNS 已修訂到對應 2022 版,並在 114/08/21 勘誤。 修訂日 112/01/30,補充增修及勘誤日 114/08/21。該次勘誤依經濟部標準檢驗局 114 年 8 月 21 日經標標準字第11420014650號公告,勘誤「資訊安全、網宇安全及隱私保護-資訊安全管理系統-要求事項」等 5 種國家標準;勘誤的例子是頁 14 附錄 A「5.25 資訊之評鑑及決策」更正為「5.25 資訊安全事件之評鑑及決策」。這類勘誤屬條文用語層次,不改變要求的方向,但如果你的文件引用了附錄 A 的控制措施名稱,值得回頭對一次。
至於 CNS 是否跟進 Amd 1:2024 的氣候行動增補,查無:公開欄位只列到 114/08/21 的勘誤,勘誤公告的 5 種標準內容是條文用語更正,未提及氣候行動。文中不推論「已跟進」或「未跟進」。能寫的只有一句:若國家標準與國際標準的版本出現落差,驗證以何者為準,須向發證機構確認。
一張證書能不能同時滿足 ISO 與 CNS?四個查證動作
直接回答:查無官方明文。ISO、標準檢驗局、TAF 的公開文件都沒有寫「一張證書同時滿足兩者」,所以正確寫法是「須向發證機構確認」。寫「可以」或「不可以」,都超出證據能支撐的範圍。
有一個常被拿來當反證的個案:行政院主計總處的公開文稿記載,該機關於 2010 年(民國 99 年)獲頒 ISO 27001:2005 及 CNS 27001:2006 兩張證書。這說明實務上曾採分開發證,也說明「一張通用」不是理所當然;但這是 2010 年的個案,不能推論現在的驗證機構一定發兩張。
所以要問對問題。四個動作在簽約前做完,比事後補救省事得多:
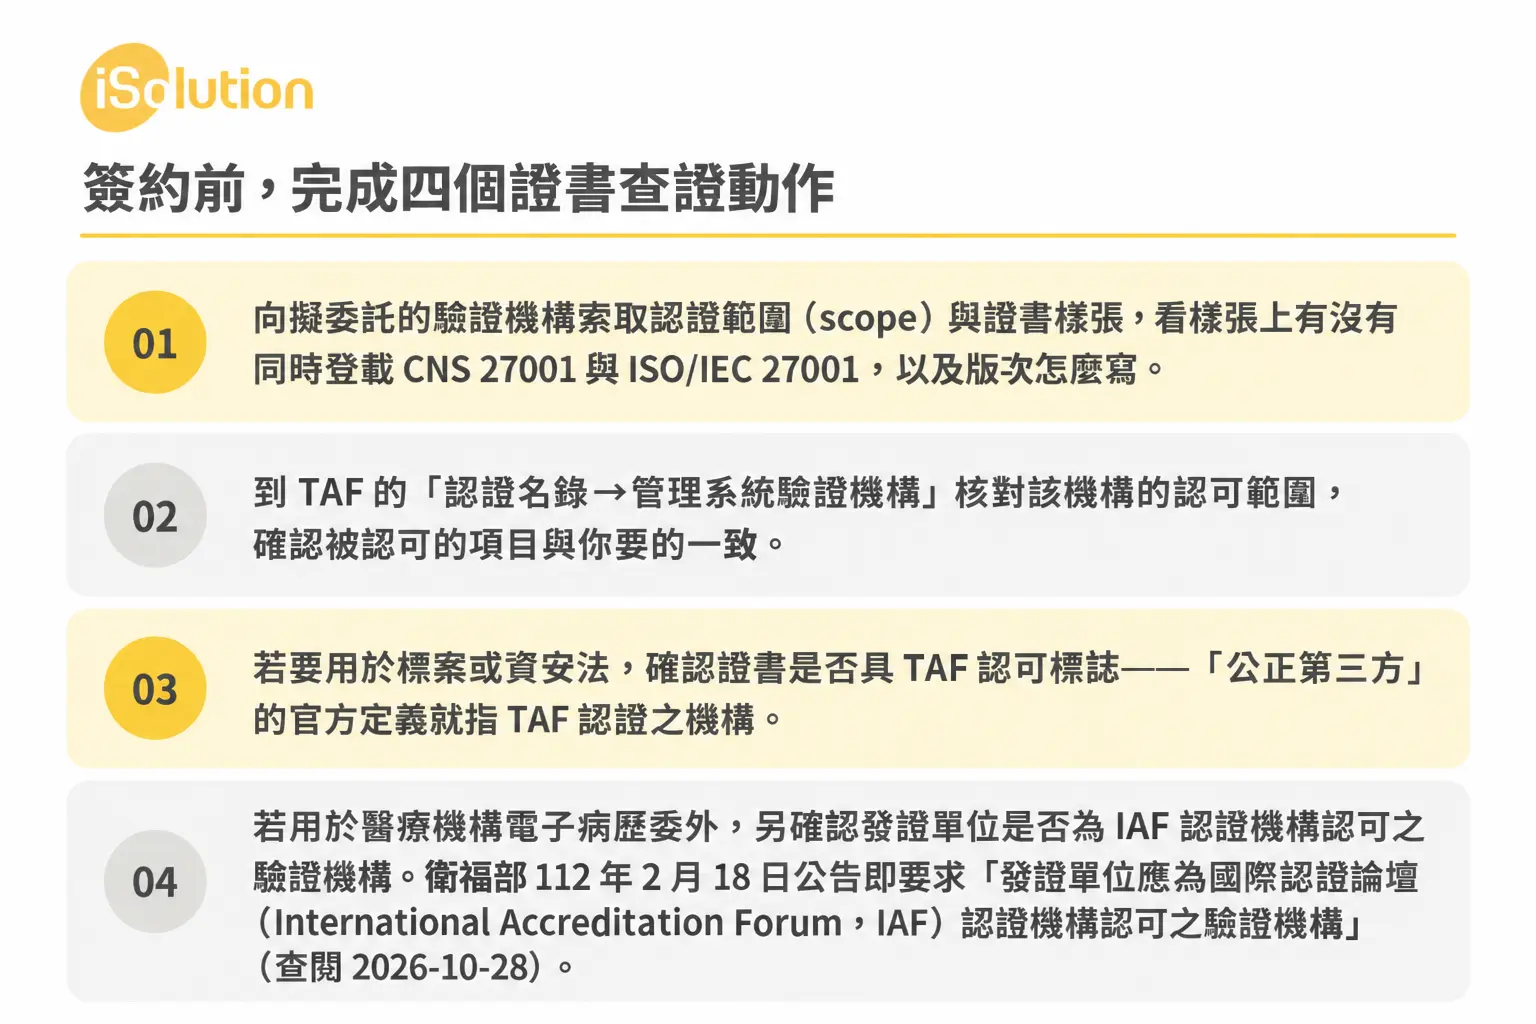
做完這四件事,你會得到一個明確答案:這家機構、這個範圍、這個版次,能不能產出買方要的文件。這比在網路上問「CNS 和 ISO 是不是一樣」有用得多。
CNS 27001 與 ISO 27001 常見問題 FAQ
ISO 27001 與 CNS 27001,台灣企業到底該驗哪一張?
看誰在要求你。客戶只要求 ISO,就看 ISO/IEC 27001;投標文件指定,就看招標文件本身的文字;被資安法納管,就看分級辦法附表對應自己等級的應辦事項;兩邊都要,先向發證機構確認能否同時登載。
客戶只要求 ISO 27001,我需要另外再做 CNS 27001 嗎?
就那個客戶的要求而言,CNS 27001 不是必要條件。除非投標、法規或未來客戶會指定;若預期會,選證書格式時就先問能否同時登載 CNS 標示,避免日後重驗。
投標文件寫「CNS 27001」,我手上的 ISO 27001 證書可以用嗎?
不能斷言可以或不可以。看三件事:①招標文件的文字(寫 CNS、寫「ISO 或 CNS」、或寫「或同等以上」,合格條件不同);②證書在資格審查日是否仍有效;③是否要求 TAF 認可標誌、驗證範圍是否涵蓋本案標的。有疑義就在等標期向招標機關提問並留書面。
投標時證書要注意哪三件事?
一、效期:資格審查日當天仍有效。二、TAF 標誌:是否要求「公正第三方」而須具 TAF 認可標誌。三、驗證範圍:涵蓋本案的系統、服務或機房。
被《資通安全管理法》納管,一定要取得 ISO 27001 證書嗎?
不是。法規寫的是「CNS27001 或 ISO 27001 等資訊安全管理系統標準、其他具有同等或以上效果之系統或標準」,並須於期限內完成公正第三方驗證;「同等或以上效果」是否符合,依個案情形審認。等級不同,應辦事項也不同。
《資通安全責任等級分級辦法》說的「公正第三方驗證」是誰?
官方解釋指通過經濟部委託機構(財團法人全國認證基金會,TAF)認證之機構,可到 TAF 官網「認證名錄」查詢「管理系統驗證機構」。
CNS 27001 證書要去哪裡查?怎麼確認是真的?
兩個層次。機構是否被認可:到 TAF 認證名錄的「管理系統驗證機構」查。證書本身:向發證機構核對證書編號、驗證範圍與有效期限,必要時請對方出具認證證明。證書文中要看標準名稱與版次,不只看封面。
ISO 與 CNS 兩邊都要,可以一次做完、共用同一套文件嗎?
查無官方明文。可以以同一套 ISMS 為基礎(同一份風險評鑑、SoA、內稽與管理審查紀錄),並向發證機構確認「一次稽核、證書同時登載」是否可行;不可行就排在同一稽核週期內完成。這是要確認的事項,不是保證。
結語:先問買方要哪一張,再決定驗證路線
回到最初的問題。CNS 27001 與 ISO 27001 的差別,不在「哪一份比較嚴格」,而在你的買方或主管機關看的是哪一份文件、接受哪一種證明。名字分清了、三套制度拆開了,「該驗哪一張」就變成一個可以查證的問題:看招標文件的文字、看等級附表的應辦事項、看證書上的標準名稱與版次、看 TAF 名錄上的認可範圍。
如果還不確定要走哪條路線,先把買方要的是哪一張證書問清楚,再決定驗證路線。這一步問對了,後面的輔導範圍與稽核安排才有意義。對外詢問時該問哪些問題、怎麼問,〈ISO 輔導顧問怎麼選?判斷依據與費用問法〉有整理。
驪鑫做的是 ISO 輔導:輔導為主、可協助企業走完驗證流程,服務範圍為全台,北中南皆有據點,可就近安排或到廠。
下一步|與我們聯絡
不確定企業是否需要導入 ISO,或想了解輔導範圍、費用與時程?
歡迎先與我們聯繫,先了解您的需求與現況,再依實際情況安排電話討論、線上會議或到廠訪談。
全台皆可洽詢,北、中、南均提供 ISO 輔導服務。
聯絡方式
- 免付費專線:0800-695-996
- 各區電話:台北 02-6604-4178|台中 04-2327-0352|高雄 07-334-2260
- LINE 官方帳號:@zgs9595e
- 線上表單:與我們聯絡
延伸閱讀
參考資料
本篇引用的官方文件與查詢入口(查閱日 2026-11-04):
- 資通安全管理法(全國法規資料庫):全國法規資料庫
- 資通安全責任等級分級辦法(全國法規資料庫):全國法規資料庫
- ISO/IEC 27001:2022:ISO/IEC 27001 標準頁
- ISO/IEC 27001:2013:ISO/IEC 27001 標準頁
- ISO 27001:2005:ISO 標準查詢
- ISO/IEC 27001:ISO/IEC 27001 標準頁
- ISO/IEC 17021:ISO 標準查詢
- CNS 12681:CNS 網路服務系統
- 全國認證基金會(TAF)
- ISO 官方標準頁
- TAF 官網,發刊 2023-08-09
- 資通安全署 FAQ 4.8,更新 2026-02-13:數位發展部資通安全署
- 來源:ISO 官方標準頁