
ISO證書可以用買的就好了?
「ISO 證書可以用買的嗎?」這是我們這幾年最常被私下問、卻最少被公開討論的問題。網路上資料不多,原因很簡單:這件事本身不符合規範,所以很少有人願意講清楚。
但我們確實遇過不少企業這樣問。與其做道德勸說,不如把帳算清楚:買證(不建制度、直接取得一張證書)到底划不划算、風險在哪裡、被發現會怎樣、資源有限的話最少要做到什麼。這篇就用實務角度講完,最後怎麼決定,仍然由企業自己判斷,因為真實情況你們比我們清楚。
先講結論:買證省下的,是這一次導入的時間與人力,代價是把風險留給未來;而且一旦被查到,通常不是補救,是重做一次。真正划算的做法,是用最小可行的方式把制度建起來。
最後會教你怎麼查一張證書是真的。本文以 ISO 9001 為例,其他管理系統(例如 ISO 14001、ISO 45001)的驗證制度與風險結構相同;文中提到的條文編號,在這些標準裡的位置也一致。
ISO 買證是什麼?為什麼有人想買
所謂買證,指的是沒有實際建置管理系統,透過代辦或中間人取得一張看起來合格的證書。會走到這一步,通常不是企業不在乎品質,而是三個現實壓力同時出現:
- 客戶要求得急:標案或客戶評鑑下個月就要看證書,正式導入來不及。
- 沒有人力:公司沒有專職人員可以寫文件、跑流程、應付稽核。
- 覺得制度用不到:只是為了過門檻,不認為日常營運會用到。
這三個理由都很真實。問題是,它們解決的是「這個月」,不是「這三年」。
買證的優點:先誠實列出來
不把優點講清楚,後面的風險分析就沒有說服力。買證確實有三個明顯好處:
| 優點 | 實際情況 |
|---|---|
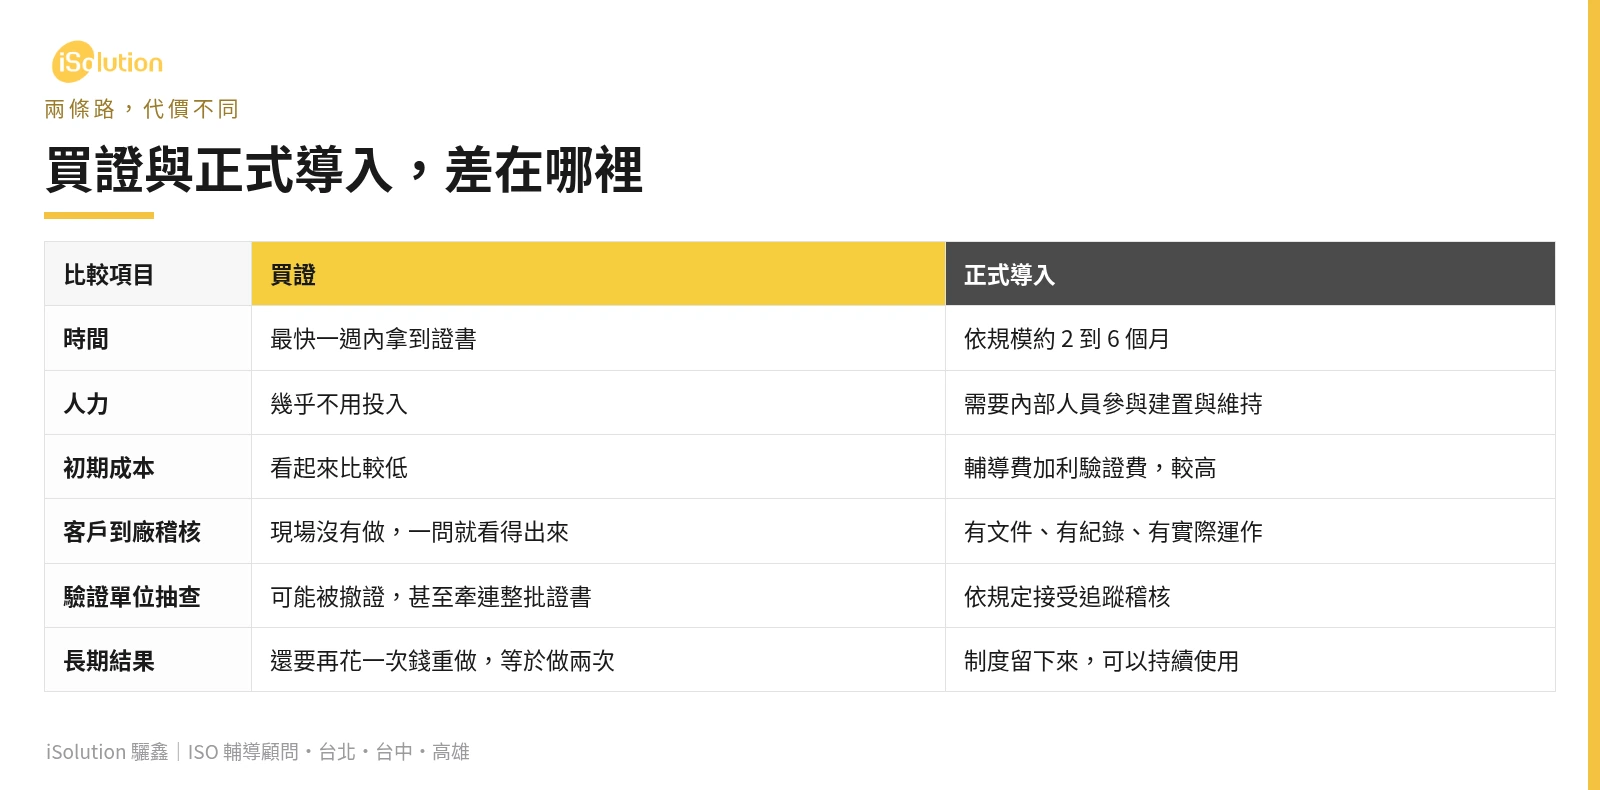
| 速度快 | 正式導入依規模大約要 2 到 6 個月;買證通常一週內就能拿到證書。 |
| 節省人力 | 不需要投入人力寫文件、建立紀錄,也不用安排內部稽核與管理審查。 |
| 前期支出較低 | 多數情況下,買證的支出會比「輔導費加驗證費」低一些。但價差要看是哪一套管理系統(例如 ISO 9001、ISO 14001),不一定每套都一樣。 |
這三點讓買證看起來很吸引人。但這些好處都建立在同一個前提上:沒有被發現。
買證的四個風險
先分清楚兩個名詞,後面才看得懂風險從哪裡來:驗證機構是發證書給企業的機構;認證機構是監督驗證機構的機構。企業拿到的證書是驗證機構發的,但驗證機構本身要被認證機構認可。
下面四個風險,是我們在實務上真的看過、或聽客戶轉述過的狀況。順序從「最常遇到」排到「最難收拾」。
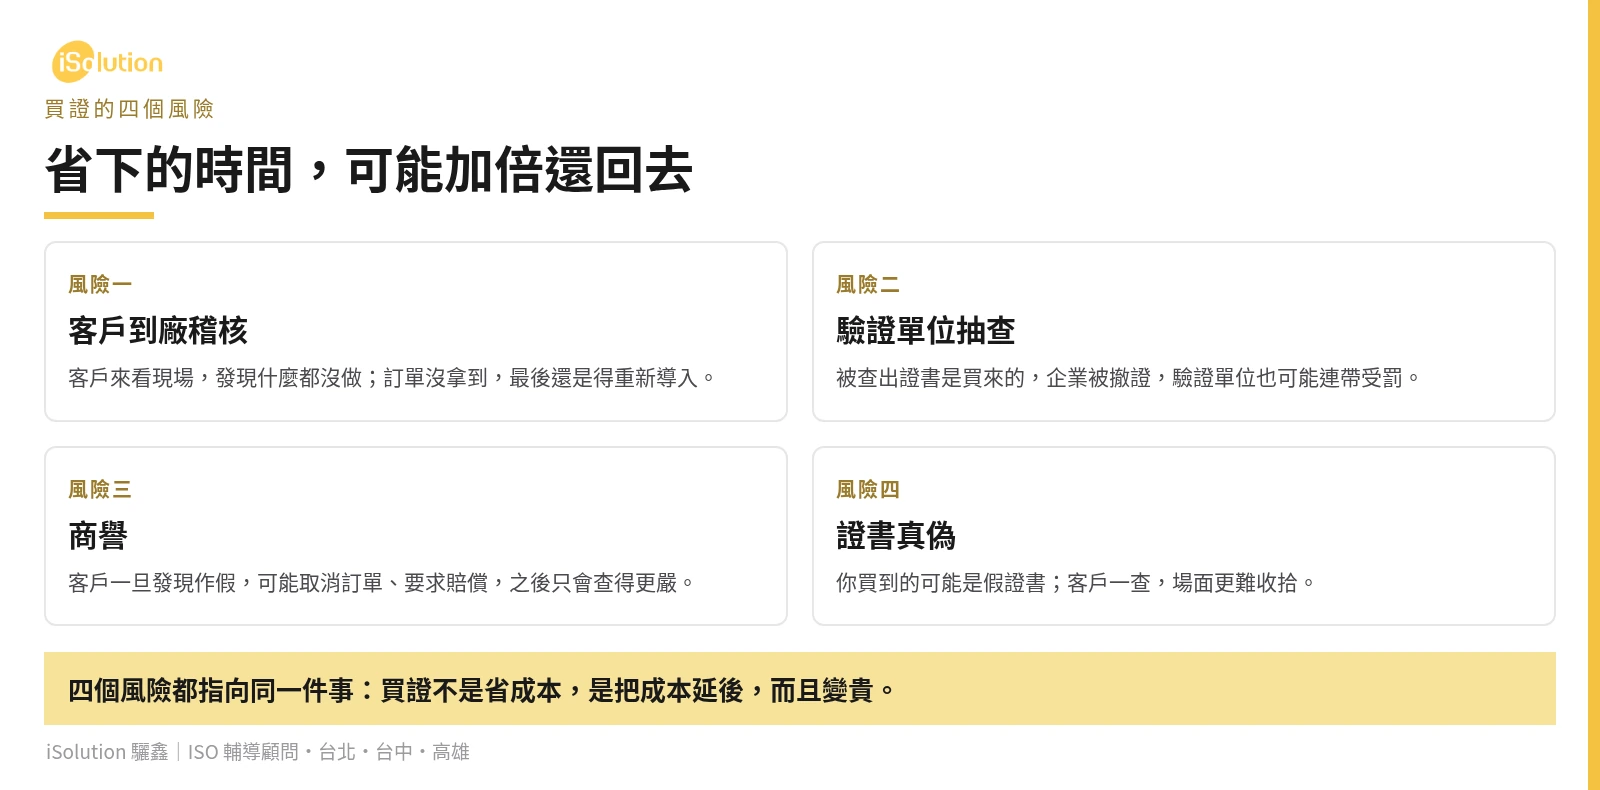
風險一:客戶到廠稽核
會怎麼被發現:客戶來做供應商評鑑時,通常會要求看文件、看紀錄、看現場,還會問現場人員「這份表單誰填的、多久填一次」。沒有實際運作的制度,第一個問題就答不出來。
後果:訂單沒拿到,錢已經付了;更常見的是回頭重新導入,等於同一件事付兩次錢。
怎麼自保:如果客戶會到廠,就不要走買證這條路。到廠稽核是最容易戳破的一關。
風險二:驗證機構的追蹤稽核與抽查
會怎麼被發現:誰來查,是發證的驗證機構;什麼時候查,依驗證週期與抽查安排,不一定在證書到期前才來;查什麼,查現場是不是真的照文件與紀錄在運作。抽查時若發現現場沒有依規定運作,會進一步追查當初的發證過程。
後果:企業的證書被撤銷;情節嚴重時,發證的驗證機構也會被處分,最壞情況是該機構發出的其他證書一併失效。所謂「驗證孤兒」,就是指原本的驗證機構被處分後,企業手上那張證書跟著失效,得重新找機構、重新驗證一次。
怎麼自保:選驗證機構時,先確認它在認證體系內,而且在認證機構的網站上查得到這家驗證機構的登錄資料與認證範圍;不要只看價格與速度。
風險三:商譽與訂單
會怎麼被發現:供應鏈圈子很小。客戶發現一次,通常不會張揚,而是默默把你從名單裡移除;也可能在同行之間提起。
後果:最輕是取消訂單,嚴重是要求賠償;即使繼續往來,之後的查核只會更嚴,因為對方已經不信任你。
怎麼自保:這一項沒有補救方法。商譽是累積來的,失去一次要花好幾年補。
風險四:證書真偽
會怎麼被發現:客戶只要拿證書上的編號與發證機構,到認證機構或驗證機構的公開查詢系統比對,就知道這張證書存不存在、範圍對不對、還在不在有效期內。
後果:如果你買到的本來就是假證書,被查到時場面比「沒有證書」更難處理,因為已經涉及文件不實。
怎麼自保:買證之前先問自己:有沒有能力分辨這張證書是真的還是假的?多數企業其實沒有,只能相信對方說法。
買證與正式導入,怎麼評估
與其問「哪一個比較便宜」,不如問一個更根本的問題:公司還要不要繼續成長?
如果要繼續成長,現在看起來像門檻的管理系統要求,明年、後年只會更多。客戶要求只會往上加,不會往下減。既然早晚要做,一開始就把它做好,就不必先付一次買證的錢,之後再付一次輔導費與驗證費。
如果公司規模固定、沒有擴張打算,那可以把上面的四個風險攤開來,用你們對客戶與產業的了解自己評估。這個判斷我們不會替你做,因為實際情況你們最清楚。
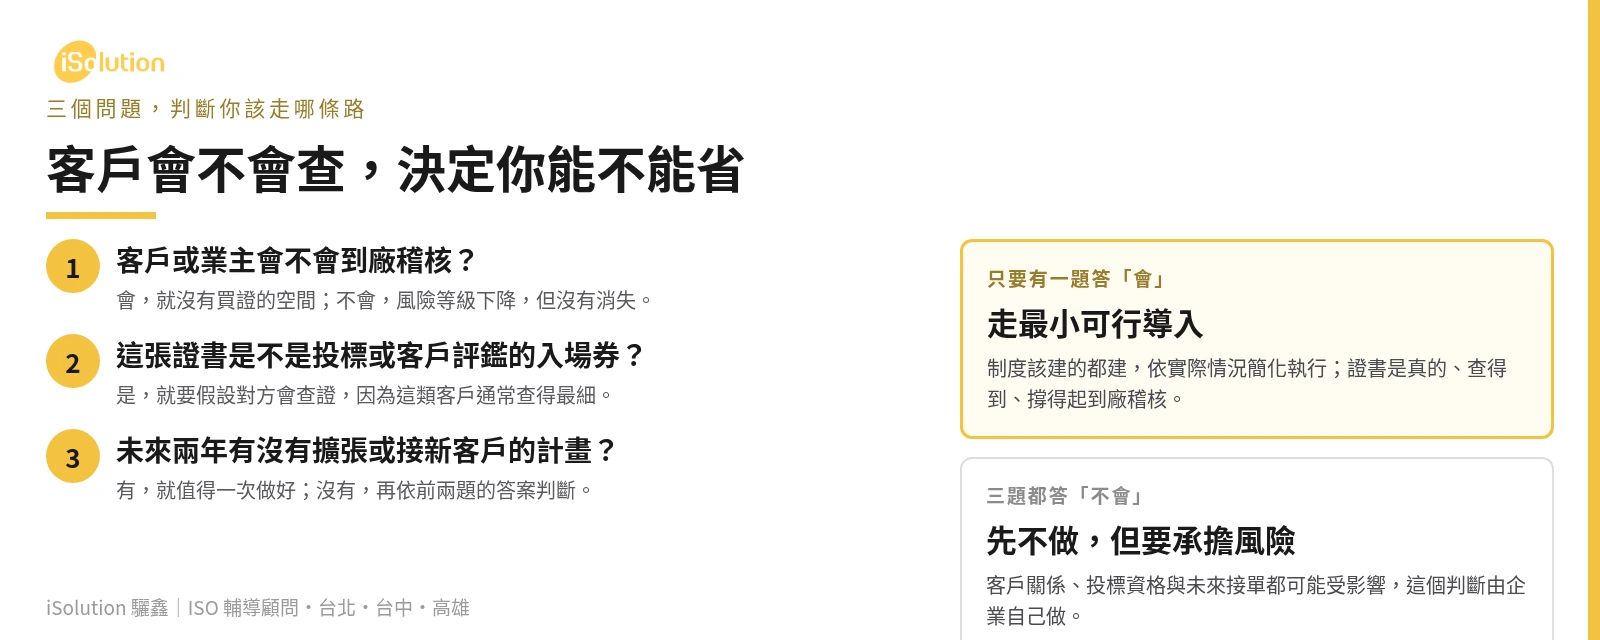
真的要收斂成一句話,可以問自己三個問題:
- 客戶或業主會不會到廠稽核?會,就沒有買證的空間;不會,風險等級下降,但沒有消失。
- 這張證書是不是投標或客戶評鑑的入場券?是,就要假設對方會查證,因為這類客戶通常查得最細。
- 未來兩年有沒有擴張或接新客戶的計畫?有,就值得一次做好;沒有,再依前兩題的答案判斷。
三題裡只要有一題指向「會被查」,答案就很清楚:走正式導入,或用下面這個折衷做法。
資源真的有限怎麼辦:先建基本框架
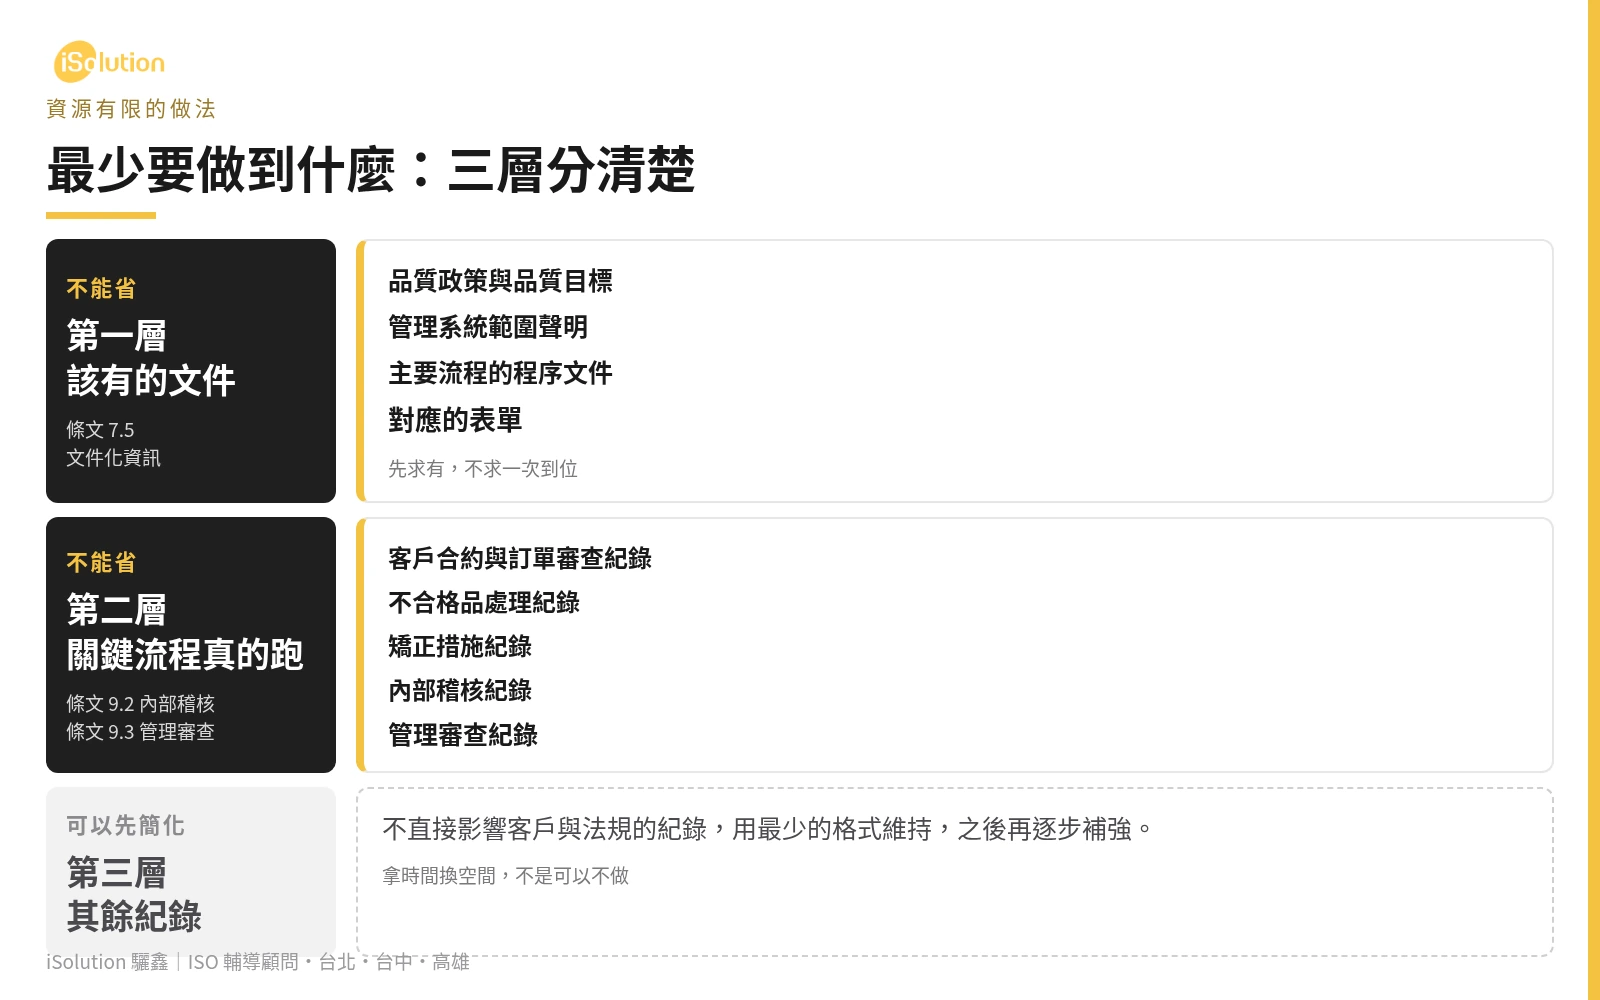
這是我們最常給的建議,也是實務上真的可行的折衷做法:制度該建的都建,但依公司實際情況選擇「完整執行」或「簡化執行」。分三層來看:
第一層,該有的文件先有。至少要有:品質政策與品質目標、管理系統範圍聲明、主要流程的程序文件、以及對應的表單。這些是條文 7.5(文件化資訊)要求的基本盤,先求有,不求一次到位。
第二層,關鍵流程真的跑。直接影響客戶與法規的那幾項一定要有紀錄,例如客戶合約與訂單審查、不合格品處理、矯正措施、內部稽核與管理審查。內部稽核對應條文 9.2,管理審查對應條文 9.3,這兩項是驗證機構一定會看的。
第三層,其餘先簡化。不直接影響客戶與法規的紀錄,用最少的格式維持,之後再逐步補強。第三層是拿時間換空間,不是可以不做。
這樣做的成本通常遠低於完整導入,但證書是真的、查得到、經得起到廠稽核。客戶要求來的時候,你可以立刻拿出資料,而不是臨時想辦法。先求有,再求好,這也是 ISO 持續改善的精神。
證書是真的還是假的?三步就能確認
查證的方法其實固定三步:先到 TAF 的認證名錄,確認發證的驗證機構有沒有被認可;再用證書編號查這張證書的狀態與範圍;最後把範圍與廠址,跟你要採購或送審的品項對一次。
三步的細節、五種常見的造假手法,以及查到有問題之後怎麼處理,另有一篇專門在講:〈ISO 證書查詢怎麼查?3 個步驟確認真偽〉。
常見問題 FAQ
Q1:ISO 證書可以用買的嗎?
技術上有人這樣做,但這不符合 ISO 的驗證制度。證書必須由認證體系內的驗證機構,在完成文件審查與現場稽核後核發;沒有實際運作卻拿到證書,一旦被追查,證書會被撤銷。
Q2:買來的證書查得到嗎?
要分三種情況看,判準是同一個:這張證書的發證機構,在不在認證體系內。
- 查得到,而且發證機構在認證體系內、查得到對應的稽核紀錄:正常,這是一張有效證書。
- 查得到,但發證機構不在認證體系內,或查不到稽核紀錄:有問題,證書本身可能不是走正常程序發的。
- 完全查不到:假證書。
Q3:客戶真的會發現嗎?
只要客戶做到廠稽核,幾乎一定會發現。他們會看文件、看紀錄,也會問現場人員實際怎麼做。制度沒有運作,答案會前後矛盾。
Q4:買證比較便宜嗎?
只看第一筆支出,通常比較便宜。但如果被查到要重做一次,總支出會變成兩倍以上;再加上失去的訂單與商譽,通常不划算。
Q5:已經買了證書怎麼辦?
照這個順序處理,不要先急著補文件:
- 先確認手上這張證書的狀態:查不查得到、發證機構在不在認證體系內、證書上的範圍與公司實際做的生意對不對得上。
- 再補制度與紀錄:讓現場真的照文件運作,補起來的紀錄要是真的執行過,不是事後補寫。
- 由驗證機構重新查證:原本那張證書不會因為你補了文件就變成有效;該重新驗證的,還是要重新走一次程序。
- 對客戶的說明方式:依合約與客戶要求處理。我們不建議隱瞞,但怎麼說、什麼時候說,屬於公司與客戶之間的事。
Q6:資源有限,最少要做到什麼程度?
至少做到三件事:查得到,在驗證機構的查詢系統查得到這張證書;對得上,證書上的範圍與公司實際做的生意一致;撐得住,客戶到廠稽核時,現場拿得出紀錄。做法是制度該建的都建,但依實際情況簡化執行,不需要一次做到滿。
下一步:先確認你要的是證書,還是能力
如果只是要過一個門檻,市場上永遠有人會賣你更快的方案;但如果客戶會到廠、會查證、會問現場,那張證書撐不了多久。我們的經驗是:與其要求企業一步到位,不如讓企業一步一步前進。
想知道輔導實際上會做哪些事,可以先看我們的 ISO 輔導服務說明;想知道費用怎麼組成、為什麼每家報價差很多,可以看費用結構那篇。兩篇都看完,再決定要不要走正式導入,會比現在清楚很多。